Содержание
С 1 марта 2026 года государственные информационные системы защищают по новым правилам. Требования, утверждённые приказом ФСТЭК России от 11 апреля 2025 г. № 117, пришли на смену порядку, который действовал с 2013 года по приказу № 17, и поменяли не отдельные пункты, а саму логику: раньше документ описывал каталог мер, теперь — управляемый процесс защиты с показателями и отчётностью перед регулятором.
Разбираем по тексту Требований и по разъяснению ФСТЭК России, что именно поменялось, что делать в первую очередь и что теперь нужно в системе. С 1 сентября 2026 года Требования действуют с изменениями, которые внёс приказ ФСТЭК России № 137, а ещё одно его изменение вступит в силу 1 марта 2027 года — о них отдельный раздел ниже.
Что за приказ и на кого он распространяется
Требования применяются к государственным информационным системам, а также к иным информационным системам государственных органов, государственных унитарных предприятий и государственных учреждений. В муниципальных системах защита обеспечивается по этим же Требованиям, если законом не установлено иное.
Утверждённый ФСТЭК России 12 апреля 2026 г. методический документ «Состав и содержание мероприятий и мер по защите информации, содержащейся в информационных системах» раскрывает состав мер и распространяется шире: на информационные системы, автоматизированные системы управления и информационно-телекоммуникационные сети госорганов, государственных унитарных предприятий, государственных учреждений и организаций, в том числе субъектов критической информационной инфраструктуры.
Что сделать в первую очередь
Разъяснение ФСТЭК России от 12 марта 2026 г. называет первоочередное действие прямо: разработать и утвердить политику защиты информации, внутренние стандарты по защите информации и внутренние регламенты по защите информации.
Внутренние стандарты устанавливают требования к реализации мер применительно к особенностям деятельности организации и работы её систем. Внутренние регламенты описывают порядок проведения мероприятий и реализуемые процессы. Без этих документов остальные требования выполнить нечем: на них ссылаются и состав средств защиты, и интервалы восстановления, и порядок контроля.
Документы идут первыми не формально. В Требованиях именно внутренние стандарты и регламенты задают состав программных и программно-аппаратных средств, которые нужны подразделению по защите информации, — то есть от них зависит, что вы вообще будете закупать.
Что изменилось: меры перестроены по технологиям
Самое заметное отличие видно, если положить рядом перечни групп мер. В приказе № 17 их было тринадцать, и назывались они по функциям защиты. В новом наборе — семнадцать, и почти все названы по технологии, которую надо защитить. В таблице два перечня стоят рядом: строка не означает, что одна группа заменила другую.
| Приказ № 17 (2013) | Требования по приказу № 117 |
|---|---|
| ИАФ — идентификация и аутентификация | ИАФ — идентификация и аутентификация |
| УПД — управление доступом | УПД — управление доступом |
| РСБ — регистрация событий безопасности | РСБ — регистрация событий безопасности |
| АВЗ — антивирусная защита | АВЗ — антивирусная защита |
| СОВ — обнаружение вторжений | СОВ — обнаружение и предотвращение вторжений на сетевом уровне |
| ЗСВ — защита среды виртуализации | ЗСВ — защита виртуализации и облачных вычислений |
| ОПС — ограничение программной среды | ЗКО — защита контейнерных сред и их оркестрации |
| ЗНИ — защита машинных носителей | ЗЭП — защита сервисов электронной почты |
| АНЗ — анализ защищённости | ЗВТ — защита веб-технологий |
| ОЦЛ — обеспечение целостности | ЗПИ — защита программных интерфейсов приложений |
| ОДТ — обеспечение доступности | ЗКУ — защита конечных устройств |
| ЗТС — защита технических средств | ЗМУ — защита мобильных устройств |
| ЗИС — защита информационной системы и связи | ЗИВ — защита технологий интернета вещей |
| ЗБД — защита точек беспроводного доступа | |
| МСЭ — сегментация и межсетевое экранирование | |
| ЗОО — защита от атак на отказ в обслуживании | |
| ЗКС — защита каналов передачи данных |
В новом перечне появились контейнеры, электронная почта, веб, программные интерфейсы, мобильные устройства, интернет вещей и беспроводной доступ — те области, которых в 2013 году в отдельных группах просто не было. Отдельным мероприятием заявлена и защита информации при использовании искусственного интеллекта.
Семнадцать базовых мер: что должно быть в системе
Полный перечень базовых мер задан пунктом 63 Требований: идентификация и аутентификация; управление доступом; регистрация событий безопасности; защита виртуализации и облачных вычислений; защита технологий контейнерных сред и их оркестрации; защита сервисов электронной почты; защита веб-технологий; защита программных интерфейсов взаимодействия приложений; защита конечных устройств; защита мобильных устройств; защита технологий интернета вещей; защита точек беспроводного доступа; антивирусная защита; обнаружение и предотвращение вторжений на сетевом уровне; сегментация и межсетевое экранирование; защита от компьютерных атак, направленных на отказ в обслуживании; защита каналов передачи данных и сетевого взаимодействия.
Реализация мер должна обеспечивать защиту от нарушителя определённого уровня: в системах третьего класса — с базовым уровнем возможностей, второго — с повышенным, первого — с высоким.
Базовый набор мер почти не зависит от класса защищённости — от класса зависят требования к усилению. Например, антивирусная защита устройств обязательна для К3, К2 и К1 без усилений, идентификация пользователей — для всех трёх классов, но с усилением для К2 и К1, межсетевое экранирование — для всех трёх, с усилением только для К1.
Чем закрывать меры на практике
Ниже — соответствие групп мер и сертифицированных решений, которые под них обычно берут. Подбор всегда идёт под конкретную систему, её класс и модель угроз. Номера и сроки сертификатов ФСТЭК — по госреестру на 6 октября 2026 года.
| Группа мер (п. 63 Требований) | Чем закрыть | Товар в каталоге | Сертификат, действует до |
|---|---|---|---|
| ИАФ — идентификация и аутентификация | ключевой носитель, СКЗИ | Рутокен ЭЦП 3.0, КриптоПро CSP 5.0 | Рутокен — ФСТЭК № 4582, 08.09.2027 (исполнение с сертификатом ФСТЭК); КриптоПро CSP — ФСБ СФ/124-5312 (КС3) и СФ/114-5310 (КС1), 25.11.2028 |
| УПД — управление доступом | СЗИ от НСД, служба каталогов | Secret Net Studio, Secret Net LSP, ALD Pro | № 3745, 16.05.2030; № 2790, 18.12.2028; № 4830, 26.07.2029 |
| РСБ — регистрация событий безопасности | SIEM | MaxPatrol SIEM, KOMRAD Enterprise SIEM | № 4980, 22.09.2030; № 3498, 13.01.2029 |
| ЗСВ — виртуализация и облака | защита среды виртуализации | vGate R2 | № 2308, 28.03.2030 |
| ЗЭП — электронная почта | антивирус для почтовых серверов, почтовый шлюз | Kaspersky Security для почтовых серверов, Dr.Web Mail Security Suite | Kaspersky: № 3676 (для Microsoft Exchange), 12.12.2029; Secure Mail Gateway — № 2840 (standalone), 13.03.2029, и № 3864 (appliance), 16.01.2031; Dr.Web — в сертификате Dr.Web Enterprise Security Suite № 3509, 27.01.2029 |
| ЗКУ — конечные устройства | антивирус для рабочих мест и серверов | Kaspersky Endpoint Security для бизнеса, MaxPatrol EPP | № 4068 (Windows), 22.01.2029, и № 2534 (Linux), 27.12.2030; № 4980, 22.09.2030 |
| ЗМУ — мобильные устройства | антивирус для мобильных устройств | Dr.Web Mobile Security Suite | № 4909, 03.02.2030 — исполнение для ОС «Аврора» |
| АВЗ — антивирусная защита | антивирус | Kaspersky Endpoint Security для бизнеса, Dr.Web Enterprise Security Suite, MaxPatrol EPP | № 4068 и № 2534; № 3509, 27.01.2029; № 4980, 22.09.2030 |
| СОВ — обнаружение вторжений | СОВ уровня сети | Континент 4, PT Network Attack Discovery | № 4496, 14.12.2026; № 4042, 30.11.2028 |
| МСЭ — межсетевое экранирование | межсетевой экран | Континент 4, PT NGFW, UserGate NGFW, Traffic Inspector Next Generation FSTEC | № 4496, 14.12.2026; № 4877, 19.11.2029; № 3905, 26.03.2031; № 4692, 13.07.2028 |
| ЗКС — каналы передачи данных | криптошлюз, VPN на ГОСТ | КриптоПро NGate, Континент-АП | СКЗИ с сертификатом ФСБ России; номер и срок зависят от исполнения — сверим при заказе |
По защите контейнерных сред, веб-технологий, программных интерфейсов, интернета вещей, беспроводного доступа и от атак на отказ в обслуживании решение подбирается под архитектуру конкретной системы — напишите нам, разберём вашу схему. Срок сертификата проверяйте на дату поставки: у Континента 4 действующий сертификат № 4496 — до 14 декабря 2026 года.
Базовая позиция, с которой чаще всего начинают закрытие мер управления доступом на рабочих станциях:
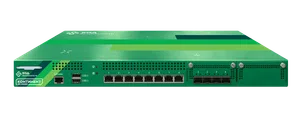
Для сетевого периметра стартовая позиция — базовая аппаратная платформа Континент 4:
И для массовой защиты рабочих станций и серверов — базовая лицензия Kaspersky Endpoint Security для бизнеса:
Кзи и Узи: показатели и отчётность в ФСТЭК
Требования ввели два показателя, которых в прежнем порядке не было. Второй до 1 сентября 2026 года обозначался Пзи: приказ ФСТЭК России № 137 переименовал его в Узи, а с 1 марта 2027 года поменял и то, кто его считает.
| Показатель | Что показывает | До 1 марта 2027 года | С 1 марта 2027 года |
|---|---|---|---|
| Кзи — показатель защищённости | текущее состояние защиты информации от базового уровня угроз | оператор (обладатель информации), не реже одного раза в шесть месяцев | так же: оператор, не реже одного раза в шесть месяцев |
| Узи — показатель уровня зрелости (до 1 сентября 2026 года — Пзи) | достаточность и эффективность проводимых мероприятий | оператор (обладатель информации), не реже одного раза в два года | подрядная организация — до получения доступа к системам, содержащейся в них информации и (или) передачи ей информации, далее не реже одного раза в два года |
До 1 марта 2027 года действует прежняя редакция пункта 32 Требований: если значения показателей не соответствуют нормированным, руководителя оператора информируют в течение 3 календарных дней со дня завершения оценки, а результаты оценки обоих показателей направляют в ФСТЭК России не позднее 5 рабочих дней после дня расчёта — для мониторинга состояния технической защиты информации.
С 1 марта 2027 года по новой редакции пункта 32 и информирование руководителя, и отчётность в ФСТЭК России касаются только Кзи: если он не соответствует нормированным значениям, руководителю сообщают в течение 3 календарных дней, а результаты оценки Кзи направляют в ФСТЭК России в те же 5 рабочих дней. Как рассчитать Кзи по методике ФСТЭК — показатели, веса и пример — в статье о показателе защищённости Кзи.
Отдельно Требования задают интервалы восстановления значимых функций: не более 24 часов для первого класса, 7 календарных дней для второго и 4 недель для третьего.
Изменения в приказ № 117: что поменял приказ № 137
Приказ ФСТЭК России от 8 мая 2026 г. № 137 внёс изменения в Требования. Он зарегистрирован Минюстом России 10 августа 2026 года (регистрационный № 87797), опубликован 11 августа и вступил в силу 1 сентября 2026 года — кроме новой редакции пункта 32, которая действует с 1 марта 2027 года. Большая часть правок уточняет формулировки и сноски; в таблице — те, что касаются показателей, подрядчиков и средств защиты.
| С какой даты | Что изменилось | Пункт Требований |
|---|---|---|
| 1 сентября 2026 года | показатель уровня зрелости обозначается Узи вместо Пзи; указание на оператора из пункта убрано — кто считает показатели, определяет пункт 32 | 31 |
| 1 сентября 2026 года | достаточность и эффективность мероприятий оценивают по показателю защищённости Кзи, а не по показателю зрелости | 35 |
| 1 сентября 2026 года | результат плана мероприятий по совершенствованию защиты — Кзи не ниже нормированных значений; показателя зрелости в этой цели больше нет | 33 |
| 1 сентября 2026 года | при доступе с мобильных устройств и при удалённом доступе пользователей — строгая или усиленная многофакторная аутентификация | 42 и 46 |
| 1 сентября 2026 года | требования оператора к подрядной организации включают также расчёт и оценку Узи | 58 |
| 1 сентября 2026 года | из определения конечных устройств убрано слово «постоянный»: это устройства системы, имеющие доступ к сети «Интернет»; в описании их интерфейсов и портов убрано «непосредственно» | 14 «г» и 41 |
| 1 марта 2027 года | Кзи считает оператор и отчитывается по нему в ФСТЭК России, Узи считает подрядная организация — подробно в разделе выше | 32 |
Для закупки отсюда два вывода. Если систему обслуживает или дорабатывает подрядчик, расчёт Узи стоит сразу заложить в требования к нему и в договор: с 1 марта 2027 года подрядчик проводит его ещё до того, как получит доступ к системам или информации либо ему передадут информацию. А под защиту конечных устройств теперь подпадают не только постоянно подключённые к интернету устройства — это стоит учесть, когда считаете лицензии на защиту рабочих мест и серверов.
Классы защищённости остались прежними
Здесь новостей нет: классов по-прежнему три, К1 — высший, К3 — низший, и определяются они по уровню значимости информации и масштабу системы. Схема та же, что была в приложении к приказу № 17.
Пошаговый разбор — в отдельной статье: класс защищённости ГИС: как определить К1, К2 или К3.
Что делать с системами, аттестованными по приказу № 17
Разъяснение ФСТЭК России отвечает на это прямо, и ответ мягче, чем многие ожидали.
- Аттестованные по приказу № 17 системы не нужно переаттестовывать немедленно. Приведение в соответствие новым Требованиям планируется в ходе модернизации (развития) системы.
- По результатам модернизации проводятся дополнительные аттестационные испытания по Порядку, утверждённому приказом ФСТЭК России от 29 апреля 2021 г. № 77, после чего аттестат соответствия переоформляется.
- Если договор на создание или развитие системы заключён до 1 марта 2026 года, работы допускается вести по приказу № 17.
- При создании новых систем после 1 марта 2026 года применяются уже новые Требования.
Отсрочка касается только уже аттестованных систем и договоров, заключённых до 1 марта 2026 года. Мероприятия организационного уровня — политика защиты информации, внутренние стандарты и регламенты — нужны независимо от того, когда система аттестована.
Как система переходит на приказ № 117
Аттестованную систему приводят к новым Требованиям при модернизации, новую строят по ним сразу. Документы нужны в обоих случаях.
Аттестована по № 17
Система уже аттестована по приказу № 17.
-
Аттестат по № 17 переаттестация сразу не нужна
Разъяснение ФСТЭК России: аттестованные по приказу № 17 системы не нужно переаттестовывать немедленно.
-
Политика и регламенты нужны уже сейчас
Отсрочка не касается организационного уровня: политика защиты информации, внутренние стандарты и регламенты нужны независимо от того, когда система аттестована.
-
Модернизация приведение к новым Требованиям
Приведение в соответствие новым Требованиям планируется в ходе модернизации (развития) системы.
-
Дополнительные испытания по Порядку, приказ № 77
По результатам модернизации проводятся дополнительные аттестационные испытания по Порядку, утверждённому приказом ФСТЭК России от 29 апреля 2021 г. № 77.
-
Аттестат переоформлен
Новая система
Систему создают после 1 марта 2026 года.
-
Создание системы сразу по новым Требованиям
При создании новых систем после 1 марта 2026 года применяются уже новые Требования. Если договор на создание или развитие системы заключён до 1 марта 2026 года, работы допускается вести по приказу № 17.
-
Политика и регламенты первое действие
Разъяснение ФСТЭК называет их первоочередными. Внутренние стандарты задают состав средств защиты — от них зависит, что вы будете закупать.
-
Класс защищённости К1, К2 или К3
Классов по-прежнему три. Они определяются по уровню значимости информации и масштабу системы.
-
Базовые меры 17 групп по технологиям
Почта, веб, контейнеры, программные интерфейсы, мобильные устройства и беспроводной доступ — теперь отдельные группы мер.
-
Кзи и Узи раз в 6 месяцев и раз в 2 года
Кзи оператор считает не реже раза в шесть месяцев и направляет результаты в ФСТЭК России не позднее 5 рабочих дней. Показатель зрелости Узи (до 1 сентября 2026 года — Пзи) — не реже раза в два года; с 1 марта 2027 года его считает подрядная организация — ещё до того, как получит доступ к системе или информации либо ей передадут информацию.
План перехода: с чего начать
ФСТЭК России рекомендует разработать план перехода с описанием мероприятий и мер и сроками их реализации. Практический порядок обычно такой:
- Утвердить политику защиты информации, внутренние стандарты и регламенты.
- Пересмотреть акт классификации: класс и его основания должны соответствовать текущему масштабу и значимости информации.
- Сопоставить семнадцать базовых мер с тем, что уже внедрено, и увидеть разрывы — чаще всего это почта, веб, контейнеры, мобильные устройства и беспроводной доступ.
- Наладить расчёт Кзи и Узи и порядок информирования руководителя и ФСТЭК России — до 1 марта 2027 года оба показателя считает оператор, — а в требования к подрядчикам включить расчёт и оценку Узи.
- Закрыть разрывы сертифицированными средствами и включить их в план модернизации, к которому привязаны дополнительные аттестационные испытания.
Два соседних разбора закрывают смежные вопросы: выбор сертифицированного сканера уязвимостей для контроля защищённости — сравнение XSpider, XSpider PRO, RedCheck и Сканер-ВС 7; и организация обязательного обучения пользователей по пунктам 56–57 — «Обучение сотрудников по приказу ФСТЭК № 117».
Если оператор сам пишет ПО для своих систем, пункт 50 Требований обязывает реализовать меры разделов 4 и 5 ГОСТ Р 56939-2024 — о них в статье «Безопасная разработка по ГОСТ Р 56939-2024».
Проверить, действует ли сертификат на нужную вам версию средства, поможет разбор сертификатов ФСТЭК и ФСБ. Если система относится к критической информационной инфраструктуре, параллельно идёт категорирование по 187-ФЗ.
Частые вопросы
Приказ № 17 отменён? +
Требования по приказу № 117 вступили в силу 1 марта 2026 года и применяются к новым системам. При этом ФСТЭК России прямо допускает работы по приказу № 17 для договоров, заключённых до 1 марта 2026 года, и не требует немедленной переаттестации систем, аттестованных ранее.
Нужно ли заново классифицировать систему? +
Схема определения класса не изменилась. Пересмотр требуется при изменении масштаба системы или значимости обрабатываемой информации, а также по итогам модернизации.
Что такое Узи и кто его считает? +
Узи — показатель уровня зрелости: он определяет достаточность и эффективность мероприятий по защите информации. До 1 сентября 2026 года в Требованиях он обозначался Пзи — переименовал его приказ ФСТЭК России № 137. До 1 марта 2027 года его, как и Кзи, считает оператор (обладатель информации) — не реже одного раза в два года. С 1 марта 2027 года Узи считает подрядная организация: до получения доступа к информационным системам, содержащейся в них информации и (или) передачи ей информации, а затем не реже одного раза в два года. Показатель защищённости Кзи по-прежнему считает оператор — не реже одного раза в шесть месяцев. Для расчёта применяются методические документы ФСТЭК России.
Мы коммерческая организация, не госорган. Требования нас касаются? +
Требования адресованы государственным информационным системам и иным системам государственных органов, государственных унитарных предприятий и государственных учреждений. Методический документ о составе мер при этом охватывает и организации, в том числе субъектов критической информационной инфраструктуры.
С чего начать, если ничего ещё не сделано? +
С организационных документов: политики защиты информации, внутренних стандартов и регламентов. Они определяют состав средств защиты, а значит и то, что нужно закупать.


