Migsoft
0
Positive Technologies Реестр российского ПО № 4710 Сертификат ФСТЭК № 4042 НДС не облагается

PT Network Attack Discovery

Поведенческий анализ сетевого трафика: находит то, что не видно на конечных устройствах, — разведку, перемещение злоумышленника между узлами, атаки на Active Directory и Kerberos, связь с командными центрами. Счёт юрлицу и документы для тендера. Хранит копию трафика для расследования. Лицензия считается по скорости анализа — от 1 до 100 Гбит/с.
PT Network Attack Discovery
1

Соберите лицензию

Выберите суммарную скорость трафика со всех точек съёма — рассчитаем сенсоры, серверы и хранение.

1.1Скорость анализируемого трафика

Считается весь трафик со всех точек съёма — фильтры захвата его не уменьшают, число точек не ограничено. Это базовая лицензия: к ней обязательны лицензии сервера и сенсора, их подберём по схеме сети. 15 Гбит/с закрывают лицензиями 5 и 10.
1 Гбит/с
Минимальный старт: к базовой лицензии — сервер SRV и сенсор CAP-1000, всё умещается на одном сервере или виртуальной машине.
2 Гбит/с
Предел установки на одном сервере: до 2 Гбит/с включительно все роли PT NAD работают на одной физической или виртуальной машине.
5 Гбит/с
Обычно два сервера: на основном — ядро и хранилище метаданных, на дополнительном — сенсор.
10 Гбит/с
Свыше 5 Гбит/с нужен кластерный компонент сервера SRV-C — это отдельная лицензия; типовая схема — три сервера.
20 Гбит/с
Потолок одного экземпляра PT NAD: сенсор принимает до 10 Гбит/с, поэтому сенсоров нужно несколько, а лицензий SRV-C — по одной на каждые 5 Гбит/с.
50 Гбит/с
Больше 20 Гбит/с один экземпляр PT NAD не обрабатывает — схему из нескольких экземпляров и состав лицензий согласуем с Positive Technologies.
100 Гбит/с
Самая большая полоса базовой лицензии; как и для 50 Гбит/с, схему и состав лицензий согласуем с Positive Technologies.
Загружаем цены…
Не удалось загрузить цены.

Анкета для расчёта и пилота

Несколько вопросов о задаче и инфраструктуре — подготовим КП или организуем пилот вместе с Positive Technologies.

По ответам подготовим коммерческое предложение: соберём состав лицензий и согласуем цену с Positive Technologies. Можно отвечать приблизительно — главное отмечено звёздочкой, остальное уточним. В конце — e-mail и ИНН организации (производитель считает цену под заказчика), телефон по желанию.

Задача и трафик

    Ответы сохраняются в этом браузере.

    По ссылке анкета откроется с вашими ответами на любом устройстве — сохраните её себе или отправьте коллеге, который знает остальное.

    О PT Network Attack Discovery

    Что это и для каких задач применяется

    PT NAD смотрит на сетевой трафик и находит в нём то, что не видно на конечных устройствах: разведку, перемещение злоумышленника между узлами, атаки на Active Directory и Kerberos, связь с командными центрами.

    Система хранит копию трафика и метаданные сессий, поэтому расследование можно вести постфактум. Когда в базе знаний появляются сведения о новой угрозе, запускается ретроспективный анализ — и скрытое присутствие злоумышленника всплывает, даже если в момент атаки правил под неё ещё не было.

    Отдельная сильная сторона — работа с шифрованным трафиком и с попытками спрятаться: продукт разбирает туннели DNS, HTTP, SMTP и ICMP, а машинное обучение распознаёт домены, сгенерированные алгоритмами.

    Продукт входит в реестр российского ПО и сертифицирован ФСТЭК России.

    Что делает PT NAD

    Видит перемещение по сети
    Обнаруживает попытки расширить присутствие в инфраструктуре: разведку, удалённое выполнение команд, атаки на Active Directory и Kerberos.
    Анализирует трафик задним числом
    Как только в базе знаний появляются данные о новой угрозе, запускается ретроспективный анализ сохранённого трафика — присутствие злоумышленника находится задним числом.
    Ловит эксплуатацию уязвимостей
    База знаний пополняется данными о новых уязвимостях, в том числе о тех, которым ещё не присвоены идентификаторы CVE.
    Работает с шифрованным трафиком
    Глубокий анализ позволяет находить следы злоумышленника даже там, где применяются шифрованные протоколы.
    Разбирает попытки спрятаться
    Определяет более 100 сетевых протоколов и 9 протоколов туннелирования, включая туннели DNS, HTTP, SMTP и ICMP; 35 самых популярных протоколов разбирает до уровня приложений.
    Распознаёт сгенерированные домены
    Машинное обучение выявляет доменные имена, созданные алгоритмами генерации, — по ним вредоносное ПО связывается с командным сервером.
    Находит нарушения регламентов
    Показывает словарные пароли, передачу учётных данных открытым текстом, использование VPN-туннелей, Tor, прокси, утилит удалённого доступа и мессенджеров.
    Определяет вредоносное ПО по поведению
    Опознаёт вредоносные программы по сетевой активности — это работает даже тогда, когда файл не детектируется антивирусом.
    Помогает управлять сетевыми активами
    Профилирует узлы и анализирует сессии, давая ИТ-службе картину того, что и как общается в сети.

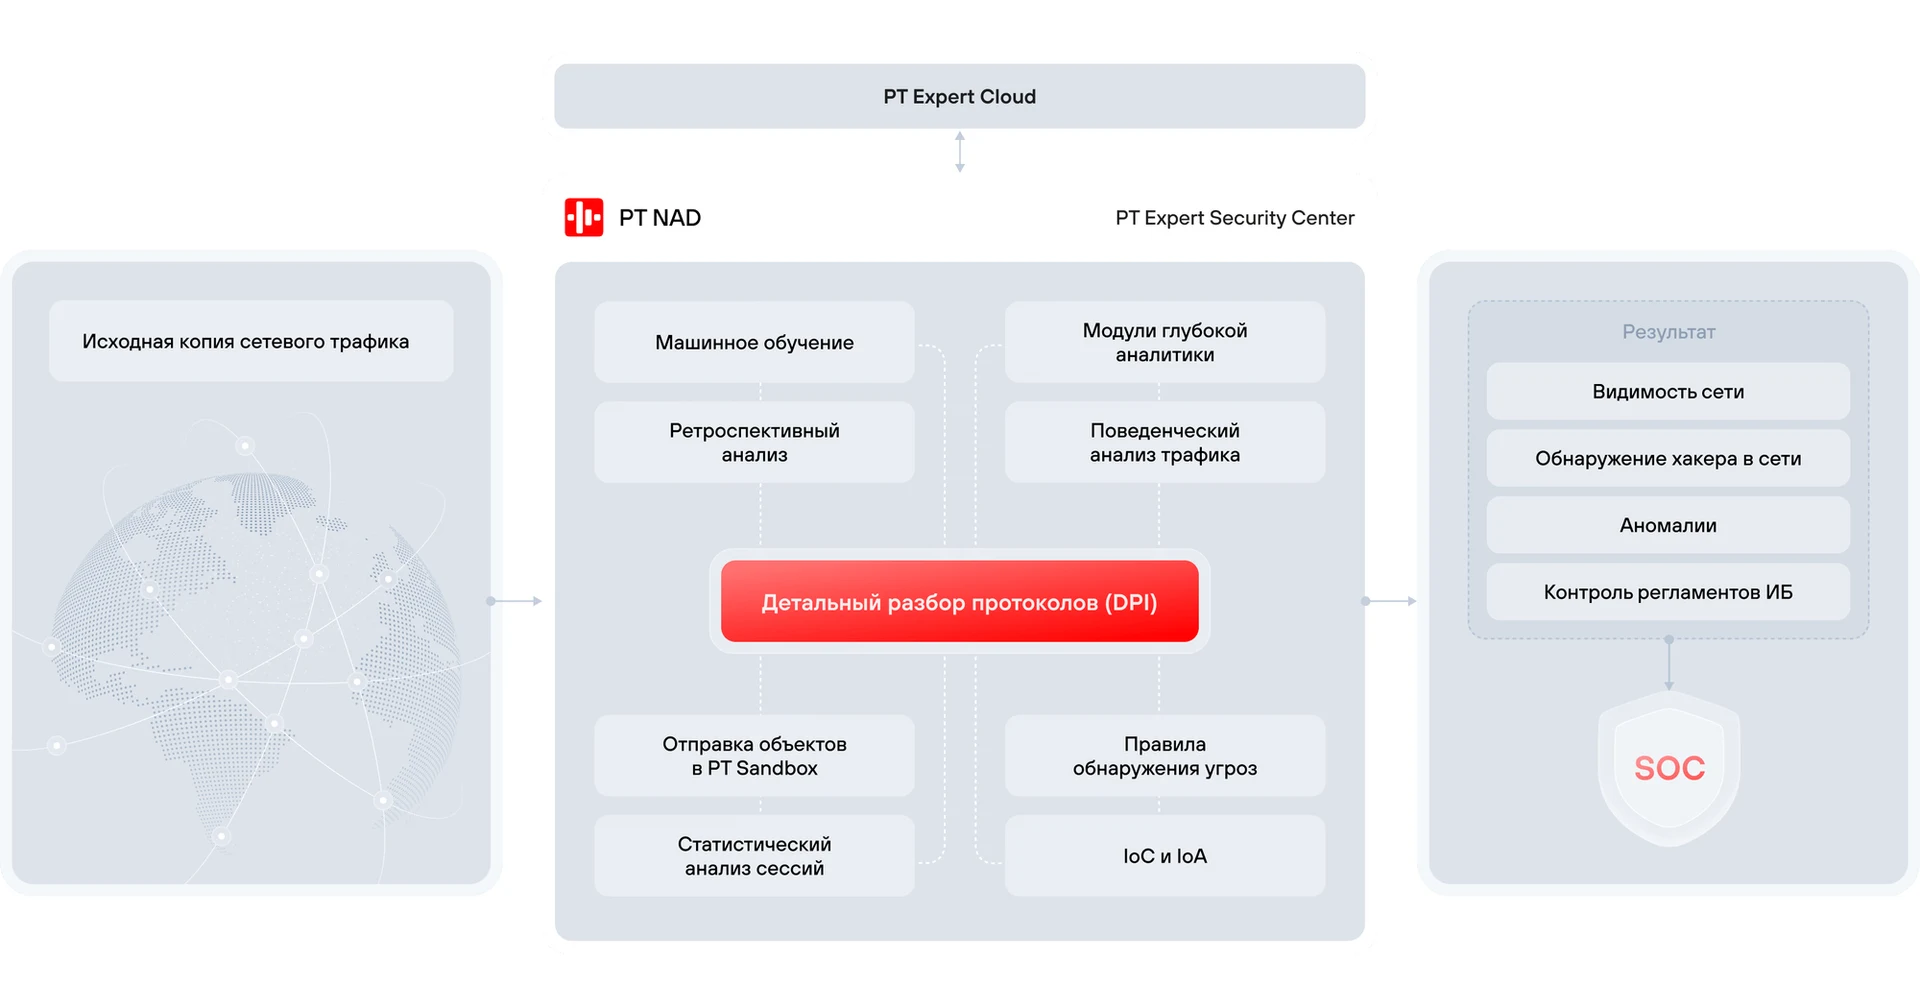
    Как работает PT NAD

    Что происходит с копией сетевого трафика. База знаний пополняется данными о новых угрозах и уязвимостях, в том числе ещё без CVE.
    1. Копия трафика 1–100 Гбит/с

      Сенсоры получают копию трафика и разбирают её: до 1, 5 или 10 Гбит/с на сенсор. Лицензия считается по скорости анализируемого трафика.

    2. Разбор протоколов 100+ протоколов

      Определяет более 100 сетевых протоколов и 9 протоколов туннелирования, включая туннели DNS, HTTP, SMTP и ICMP; 35 самых популярных разбирает до уровня приложений.

    3. Обнаружение 180 техник ATT&CK

      Поведенческий анализ, самообучающиеся ML-модули, индикаторы компрометации и экспертные правила. Машинное обучение распознаёт домены, сгенерированные алгоритмами.

    4. Хранение сессии и копия трафика

      Хранит метаданные сессий и исходную копию трафика — расследование можно вести постфактум.

    5. Ретроспектива задним числом

      Когда в базе знаний появляются сведения о новой угрозе, сохранённый трафик проверяется заново — скрытое присутствие злоумышленника находится задним числом.

    6. Реагирование EDR · NGFW

      По отдельным лицензиям: реагирование на конечных устройствах через MaxPatrol EDR и на PT NGFW через динамические списки.

    Следы атаки найдены по сетевому трафику — в том числе задним числом, когда об угрозе стало известно позже. Итог — в конце сценария

    Характеристики

    Анализ трафика
    Сетевые протоколы Более 100
    Протоколы туннелирования 9, включая туннели DNS, HTTP, SMTP и ICMP
    Глубокий разбор 35 самых популярных протоколов до уровня L7
    Техники MITRE ATT&CK 180
    Методы обнаружения Поведенческий анализ, самообучающиеся ML-модули, индикаторы компрометации, экспертные правила, ретроспективный анализ
    Хранение Метаданные сессий и исходная копия трафика
    Лицензирование
    Единица лицензирования Скорость анализируемого трафика
    Полосы базовой лицензии От 1 до 100 Гбит/с
    Срок обновлений 12 месяцев
    Сенсоры Захват, разбор и проверка трафика: до 1, до 5 или до 10 Гбит/с на сенсор
    Серверы В распределённой инфраструктуре потребуется несколько серверных компонентов; на каждые 5 Гбит/с захвата — дополнительный кластерный компонент
    Облачное хранилище Отдельные компоненты для хранения данных в облаке
    Реагирование Отдельные лицензии на реагирование на конечных устройствах и на PT NGFW через динамические списки
    Сертификаты и реестры
    ФСТЭК России № 4042 до 30.11.2028: система обнаружения вторжений уровня сети 4 класса защиты, 4 уровень доверия; сертифицированная версия 12.2.1429
    Минобороны России № 5596 на PT NAD 10.1 — до 28.12.2026; № 7989 на PT NAD 12.2 — до 06.07.2031
    Реестр российского ПО № 4710
    Республика Беларусь № BY/112 02.01. ТР027 036.01 01590

    Что входит

    Дистрибутив и лицензионный ключ
    Передаём после оплаты вместе с документами на юридическое лицо.
    Обновления 12 месяцев
    Правила и индикаторы от экспертного центра PT Expert Security Center.
    Документация вендора
    Материалы по развёртыванию сенсоров, серверов и настройке хранения.
    Документы для закупки
    Выписка из реестра российского ПО № 4710 и сведения о сертификате ФСТЭК России.

    Как выбрать полосу лицензии

    Считают суммарную скорость трафика во всех точках съёма, а не пропускную способность канала в интернет: система разбирает и внутренний трафик между сегментами сети.

    1–2 Гбит/с Одна точка съёма: периметр небольшой сети или отдельный чувствительный сегмент.
    5–10 Гбит/с Основная сеть предприятия с несколькими точками съёма. Сюда переходят, когда под наблюдение берут не только периметр, но и внутренние сегменты.
    20–50 Гбит/с Крупная сеть или центр обработки данных: несколько сенсоров и распределённая архитектура серверов.
    100 Гбит/с Магистральные каналы и территориально распределённая инфраструктура.
    Сколько нужно сенсоров Сенсор захватывает до 1, 5 или 10 Гбит/с. Их количество зависит от того, сколько точек съёма и какая скорость в каждой — посчитаем по схеме сети.

    Как лицензируется

    Базовая лицензия Определяет суммарную скорость трафика, который система имеет право анализировать. Обновления действуют 12 месяцев.
    Сенсоры Захватывают, разбирают и проверяют трафик и сохраняют его исходную копию. Лицензируются по скорости: до 1, до 5 или до 10 Гбит/с.
    Серверы Обрабатывают метаданные. В территориально распределённой инфраструктуре нужно несколько компонентов, а при масштабировании захвата — дополнительный кластерный компонент на каждые 5 Гбит/с.
    Хранение в облаке Для облачного хранилища предусмотрены отдельные компоненты под скорость до 1, 5 или 10 Гбит/с.
    Реагирование Реагирование на конечных устройствах и передача динамических списков в PT NGFW лицензируются отдельно, полосы — от 100 Мбит/с до 20 Гбит/с.
    Рост трафика Если скорость выросла или добавились точки съёма, спецификацию пересматривают: может потребоваться и базовая лицензия большего объёма, и дополнительные сенсоры.

    НДС и документы

    НДС не облагается Передача прав на программы из реестра российского ПО освобождена от НДС по статье 149 Налогового кодекса.
    Налог на прибыль: расходы × 2 Расходы на лицензии программ из реестра российского ПО можно учесть в налоге на прибыль с коэффициентом 2 (подп. 26 п. 1 ст. 264 НК РФ). Условие — лицензия покупается для своей работы и договор не даёт права передавать её другим. Подробнее — в статье о коэффициенте 2. Как отразить это в учёте, подскажет ваш бухгалтер.
    Документы Счёт, договор и закрывающие документы оформляем на юридическое лицо.
    Обоснование закупки По запросу приложим выписку из реестра российского ПО и сведения о сертификатах соответствия.

    Как проходит покупка

    Заявка На сайте, по почте или в мессенджере — опишите задачу и объём инфраструктуры.
    Расчёт и КП Подберём состав лицензии под ваш объём и задачи и пришлём коммерческое предложение со спецификацией.
    Демо или пилот По желанию до покупки покажем систему в работе: демонстрация, тест-драйв на стенде производителя или пилот в вашей инфраструктуре. Формат согласуем с Positive Technologies.
    Договор и счёт Оформляем на юридическое лицо; для тендера приложим документы из раздела «Для госзакупок».
    Оплата и передача После оплаты передаём лицензию и дистрибутив вместе с закрывающими документами.

    Кто уже анализирует трафик с PT NAD

    По опубликованным историям внедрений Positive Technologies.

    Генбанк еженедельно выявляет около 3 000 попыток проникновения
    ВГТРК повышает защищённость инфраструктуры
    «Ортикс» обнаружил киберугрозы в сетевом трафике
    Агрохолдинг «Дороничи» защищается от целевых атак вместе с PT Sandbox

    Для госзакупок

    Коды и реестровые данные для документации по 44-ФЗ и 223-ФЗ
    Код ОКПД2
    Услуги по предоставлению лицензий на право использовать компьютерное программное обеспечение (типовой код для закупки лицензий)
    58.29.50.000
    Реестр российского ПО
    Positive Technologies Network Attack Discovery
    Запись № 4710
    Национальный режим Российское ПО из реестра Минцифры — запрет на иностранное ПО (ПП № 1875) не применяется
    Готовим КП для обоснования НМЦК
    Спецификация по вашему ТЗ, документы с печатью — в течение одного рабочего дня.

    Другие версии

    PT NGFW
    Межсетевой экран нового поколения российской разработки: различает не порты и адреса, а конкретные приложения и действия пользователей — более 4 500 приложений, включая «1С», «Госуслуги», «Яндекс», VK и «Битрикс». Счёт юрлицу и документы для тендера. В линейке одиннадцать моделей шлюзов, лицензия оформляется на модель — базовая или комплект All-in-One.
    по запросу
    →
    PT ISIM
    PT ISIM — система информационной безопасности АСУ ТП и объектов КИИ: анализирует трафик технологической сети, ведёт инвентаризацию промышленных активов, защищает АРМ и SCADA-серверы и собирает события в одной консоли. Лицензируется по модулям — анализ трафика, антивирус EPP или EDR, контроль уязвимостей, сбор событий — плюс коллекторы и Overview Center для распределённых площадок. Поставка — лицензией на год, бессрочной лицензией или программно-аппаратным комплексом с Astra Linux.
    по запросу
    →

    Другие продукты «Positive Technologies»

    XSpider
    Сканер уязвимостей Positive Technologies: находит узлы сети, определяет их сервисы, проверяет на уязвимости и подсказывает, что исправить. Счёт юрлицу и документы для тендера. Работает удалённо, агенты на проверяемых машинах не нужны. Лицензия — по числу хостов, от 4 до 10 240; сертификат Минобороны России № 2910 действует до 24.05.2028, реестр российского ПО, НДС не облагается. Заказы на новые лицензии, продления и расширения — до 31.12.2026; для новых проектов рассмотрите XSpider PRO.
    от 22 358,70 ₽
    MaxPatrol SIEM
    SIEM-система МаксПатрол от Positive Technologies собирает события безопасности с рабочих станций, серверов, сетевого оборудования и средств защиты и показывает, что из этого потока действительно является атакой. Счёт юрлицу и документы для тендера. Экспертные правила PT ESC дополняются машинным обучением модуля MaxPatrol BAD — он входит в редакции Pro и Enterprise. Лицензия считается по числу активов — от 1 000 до 100 000.
    по запросу
    MaxPatrol VM
    Управление уязвимостями: система находит узлы сети, ведёт актуальную карту активов, показывает, какие уязвимости опасны именно для вашей инфраструктуры, и контролирует, что их действительно устранили. Счёт юрлицу и документы для тендера. Лицензия считается по числу активов — от 100 до 100 000; для одной площадки до 1 000 активов есть пакет All-in-One, где серверная лицензия и выявление уязвимостей уже входят.
    по запросу
    PT NGFW
    Межсетевой экран нового поколения российской разработки: различает не порты и адреса, а конкретные приложения и действия пользователей — более 4 500 приложений, включая «1С», «Госуслуги», «Яндекс», VK и «Битрикс». Счёт юрлицу и документы для тендера. В линейке одиннадцать моделей шлюзов, лицензия оформляется на модель — базовая или комплект All-in-One.
    по запросу
    PT EASM
    Контроль внешнего периметра глазами атакующего: сервис сам находит всё, что доступно из интернета, — домены и поддомены, адреса, порты, сервисы, облачные ресурсы, забытые лендинги и тестовые стенды. Счёт юрлицу и документы для тендера. Показывает, какие уязвимости злоумышленник использует в первую очередь. Объём подписки считается под периметр компании.
    по запросу
    XSpider PRO
    Сканер уязвимостей Positive Technologies для инфраструктуры до 500 узлов. Счёт юрлицу и документы для тендера. Проверяет сеть в двух режимах — снаружи без учётных данных и изнутри с учётной записью, сканирует веб-приложения и Docker-контейнеры, ставится на отечественные ОС. Лицензия — по числу IP-адресов, от 4 до 500 (по запросу — Pentest от 200 адресов, Pentest + Audit от 64 и Industrial); три набора проверок, НДС не облагается.
    от 26 365,50 ₽
    MaxPatrol EPP
    MaxPatrol EPP — российский корпоративный антивирус Positive Technologies для рабочих станций, серверов и виртуальных машин на Windows, Astra Linux, «РЕД ОС» и других Linux. Находит и блокирует вирусы, трояны, шифровальщики и программы удалённого доступа, управляется из единой веб-консоли. Подходит как антивирус для организации любого размера и как второй антивирус по требованиям регуляторов. Сертифицированный ФСТЭК России антивирус (сертификат № 4980), в реестре российского ПО № 34660; вместе с MaxPatrol EDR входит в MaxPatrol Endpoint Security.
    от 2 000 ₽
    MaxPatrol 8
    Система контроля защищённости и соответствия стандартам: в одном продукте тестирование на проникновение, системные проверки с учётной записью и контроль соответствия требованиям. Счёт юрлицу и документы для тендера. Подходит службам ИБ, которым нужен и аудит конфигураций, и проверка периметра. Лицензия считается по режиму проверок и компонентам системы. Продажи, продления и расширения завершаются 31.12.2026; для новых проектов рассмотрите MaxPatrol VM.
    по запросу

    Частые вопросы

    Да. Сертификат ФСТЭК России № 4042 действует до 30.11.2028: система обнаружения вторжений уровня сети 4 класса защиты, 4 уровень доверия, сертифицированная версия 12.2.1429. Сертификаты Минобороны России: № 5596 на PT NAD 10.1 до 28.12.2026 и № 7989 на PT NAD 12.2 до 06.07.2031. Копии сертификатов и выписку из реестра российского ПО № 4710 приложим к заявке или тендерной документации.

    Стоимость зависит от скорости трафика, числа сенсоров и архитектуры хранения. Выберите полосу в конфигураторе и оставьте заявку — соберём спецификацию по схеме вашей сети и выставим счёт.

    Суммарную скорость во всех точках съёма трафика, включая внутренние сегменты. Система анализирует не только трафик на периметре, но и обмен между узлами внутри сети — именно там видно перемещение злоумышленника.

    Да, для этого есть ретроспективный анализ: когда в базе знаний появляются данные о новой угрозе, система заново проверяет сохранённый трафик и показывает признаки атак, не обнаруженных ранее.

    Продукт анализирует его глубоко: находит аномалии и попытки коммуникации с командными центрами атакующих даже в шифрованных протоколах.

    Из MaxPatrol SIEM аналитик может проверить трафик в PT NAD прямо из карточки события, а реагирование на PT NGFW настраивается через динамические списки — эта функция лицензируется отдельно.

    Рассчитаем анализ трафика под вашу сеть
    Пришлите схему сети и точки съёма — подберём полосу, сенсоры и хранение.
    Запросить КП и счёт
    Спецификация под ваш тендер, документы с печатью.
    КП счёт формуляр
    Написать в мессенджер
    Подбор SKU за пару сообщений.
    M
    Позвонить или написать
    Пн–Пт · 9:00–18:00 МСК
    +7 (495) 008-93-65 sale@migsoft.ru