MaxPatrol EPP
MaxPatrol EPP — российский корпоративный антивирус Positive Technologies для рабочих станций, серверов и виртуальных машин на Windows, Astra Linux, «РЕД ОС» и других Linux. Находит и блокирует вирусы, трояны, шифровальщики и программы удалённого доступа, управляется из единой веб-консоли. Подходит как антивирус для организации любого размера и как второй антивирус по требованиям регуляторов. Сертифицированный ФСТЭК России антивирус (сертификат № 4980), в реестре российского ПО № 34660; вместе с MaxPatrol EDR входит в MaxPatrol Endpoint Security.
Соберите лицензию
1.1Тип лицензии
MaxPatrol EPP или MaxPatrol EDR
|
MaxPatrol EPP
|
MaxPatrol EDR
|
|
|---|---|---|
| Назначение | ||
| Задача | Предотвращение массовых и известных угроз | Выявление сложных атак и реагирование на них |
| Кому подходит | Компании без своего SOC и выделенного специалиста по ИБ; нужна антивирусная защита по требованиям регуляторов | Есть свой SOC; нужны защита от APT-группировок и реагирование на атаки |
| Возможности | ||
| Сигнатурный анализ и эмулятор | В конфигурации Endpoint Security Extended | |
| Контроль подключаемых USB-устройств | Есть, на физических компьютерах с Windows | |
| Сканирование YARA-правилами | ||
| Обнаружение техник MITRE ATT&CK | ||
| Реагирование | Остановка запуска вредоносных файлов, сетевая изоляция, карантин | Более 40 способов реагирования |
| Поддержка ОС | Антивирус: Windows, Astra Linux, «РЕД ОС», Debian, Ubuntu, RHEL, CentOS Stream | Более 30 ОС на базе Windows и Linux, включая российские |
| Сертификат и лицензии | ||
| Сертификат ФСТЭК № 4980 | Средство антивирусной защиты: профили А4, Б4, В4 | Требования к средствам обнаружения и реагирования на уровне узла, 4 класс |
| Конфигурации поставки | Endpoint Protection | Event Collection, Audit, Event Collection + Audit, EDR Standard, Endpoint Security Extended |
| Цена | от 2 000 ₽ за агента | по запросу |
О MaxPatrol EPP
MaxPatrol EPP — корпоративный антивирус Positive Technologies, средство антивирусной защиты конечных устройств. Агент ставится на рабочие станции, серверы и виртуальные машины, находит и обезвреживает вредоносные программы, а политики защиты для всех устройств администратор задаёт централизованно в веб-консоли.
Разработчик адресует продукт компаниям любого размера — от небольшого бизнеса до распределённых организаций, в том числе тем, у кого нет своего SOC или отдельного специалиста по информационной безопасности. По данным Positive Technologies, для государственных информационных систем, систем с персональными данными и объектов КИИ сертифицированный антивирус обязателен, и требование касается также подрядчиков с доступом к ним.
Антивирусные базы и технологии обнаружения развивает антивирусная лаборатория Positive Technologies в экспертном центре PT ESC. Вместе с MaxPatrol EDR продукт составляет решение MaxPatrol Endpoint Security: агент и серверная часть у них общие, различается набор модулей.
Что делает MaxPatrol EPP
Характеристики
| Лицензирование | |
| Единица лицензии | Агент на конечном устройстве — каждый экземпляр операционной системы |
| Что считается устройством | Компьютер или ноутбук, физический сервер, каждая виртуальная машина и рабочий стол VDI |
| Не поддерживаются | Смартфоны, планшеты и IoT-устройства |
| Конфигурация поставки | Endpoint Protection — антивирусная защита конечных устройств |
| Срок | 1 год; допускается покупка сразу на несколько лет, включая продление |
| Цена за агента | Определяется общим числом агентов; в конфигураторе — ступени 1–50, 51–100 и 101–183 |
| Больше 183 агентов | Расчёт по запросу |
| Продление | Объём и тип совпадают с действующей лицензией |
| Несколько инсталляций | Объём делится на несколько лицензионных ключей — для филиалов или тестовых стендов |
| Управление лицензией | В сервисе PT MC; файл лицензии выдаёт Positive Technologies |
| Защищаемые устройства | |
| Windows | 10 и 11 (только Pro); Windows Server 2016, 2019, 2022 |
| Российские ОС | Astra Linux Special Edition 1.7, 1.8 («Воронеж»); «РЕД ОС Рабочая станция» 7.3, 8.0 |
| Другие Linux | Debian 12, Ubuntu 24.04 LTS, Red Hat Enterprise Linux 9, CentOS Stream 9 |
| Среда | 64-разрядные ОС на физических и виртуальных устройствах |
| Контроль устройств | Физические компьютеры с 64-разрядными Windows 8, 8.1, 10, 11 Pro |
| Пакеты для Linux | Нужные антивирусу зависимости модуль может установить сам |
| Рекомендуемые ресурсы | 2,2 ГГц, 4 логических ядра, SSE4.2 и AES-NI; 500 МБ свободной памяти; от 500 МБ на диске, базы до 1,3 ГБ; сеть от 5 Мбит/с |
| Серверная часть | |
| Компоненты | Управляющий сервер (веб-интерфейс, политики, данные) и сервер агентов (агенты, модули, обмен с MaxPatrol SIEM, PT Sandbox, syslog) |
| ОС сервера | Debian 10, 11, 12; Astra Linux SE 1.7.6 и 1.8 («Орёл», «Воронеж»); «Альт Сервер» 10.2, 10.4; Docker CE 20.10.24–29 |
| Сопутствующие системы | Без MaxPatrol 10 нужен сервис PT MC; совместная работа — с MaxPatrol 10 версий 27.2, 27.3, 27.4, 27.6 |
| Минимальный сервер | Без PT MC: 6 логических ядер, 10 ГБ ОЗУ, 500 ГБ SSD; с PT MC: 14 ядер, 26 ГБ, 1050 ГБ SSD; до 2000 событий в секунду |
| Виртуализация | Установка в zVirt 4.2 |
| Масштабирование | Многосерверная конфигурация, отказоустойчивый кластер |
| Закрытые сегменты сети | Обновления с локального зеркала, перенос автоматически или вручную |
| Технологии обнаружения | |
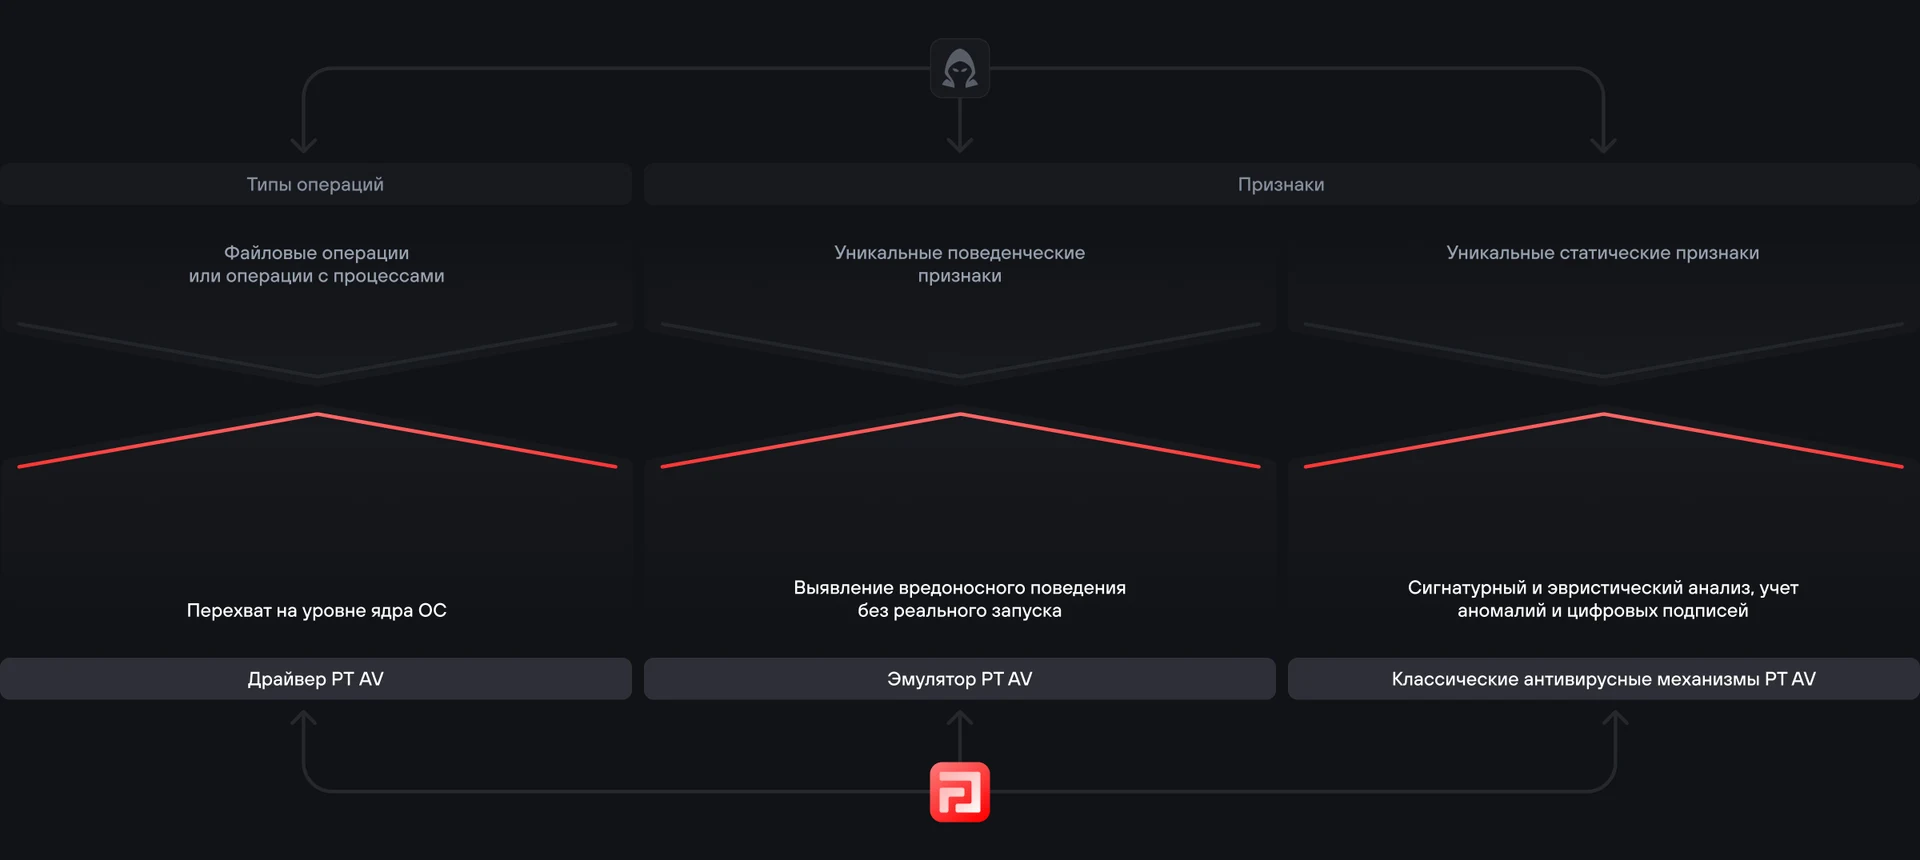
| Антивирусный движок | PT AV: статический и динамический анализ |
| Эмулятор | Динамическая трансляция кода, устойчивость к переупаковке, шифрованию и полиморфизму |
| Динамические сигнатуры | Выявляют семейства вредоносных программ по поведению, базы остаются компактными |
| Кэш вердиктов | Безопасные вердикты хранятся до следующего обновления баз |
| Исключения | Хеши MD5, SHA-256 и пути — глобально, в реальном времени и для проверок по запросу |
| Обновление баз | Ежедневное, автоматическое |
| Экспертиза | Антивирусная лаборатория в экспертном центре PT ESC |
| Версия | 10.1 |
| Сертификат ФСТЭК России | |
| Номер и срок | № 4980: выдан 22.09.2025, переоформлен 26.08.2026, действителен до 22.09.2030 |
| Изделие | «Средство обеспечения безопасности информационных систем MaxPatrol», АО «Позитив Текнолоджиз» |
| Антивирусная защита | Требования к средствам антивирусной защиты, профили ИТ.САВЗ.А4.ПЗ, ИТ.САВЗ.Б4.ПЗ, ИТ.САВЗ.В4.ПЗ |
| Уровень доверия | 4-й |
| Исполнение и формуляр | «MaxPatrol Endpoint Detection and Response», формуляр 83128364.MP_EDR 30 01 |
| Для MaxPatrol EPP | Positive Technologies указывает этот сертификат для EPP как средства антивирусной защиты |
| Техподдержка по госреестру | До 22.09.2031 |
| Республика Беларусь | № BY/112 02.01. ТР027 036.01 01683 |
| Требования регуляторов и реестр | |
| Приказ ФСТЭК № 239 | Значимые объекты КИИ 1-й категории, мера АВЗ.5 |
| Приказ ФСТЭК № 117 | Защита информации в ГИС, действует с 1 марта 2026 года |
| ГОСТ Р 57580 | Безопасность финансовых (банковских) операций |
| Реестр российского ПО | № 34660 от 04.08.2026, класс 03.06 «Средства антивирусной защиты» |
Что входит
Как выбрать: EPP, EDR или обе конфигурации
У Positive Technologies антивирусная защита и обнаружение атак продаются разными конфигурациями одного агента. Выбор зависит от задачи, которую нужно решить на устройствах.
Как лицензируется
| По числу агентов | Лицензия покупается на число устройств с агентом. Отдельно считается каждый экземпляр операционной системы — компьютер, ноутбук, физический сервер, виртуальная машина или рабочий стол VDI. |
| Цена за агента | Стоимость одного агента зависит от общего числа агентов в лицензии. Конфигуратор считает до 183 агентов, для большего объёма цену рассчитаем по запросу. |
| Срок и продление | Лицензия действует год, её можно оформить сразу на несколько лет. Продление берут на такое же количество агентов той же конфигурации. |
| Расширение | Больше устройств или переход на другую конфигурацию оформляется лицензией расширения — Positive Technologies рассчитывает её с учётом уже купленных лицензий. |
| Один ключ или несколько | Общий объём можно разделить на несколько лицензионных ключей для обособленных инсталляций — филиалов или тестовых стендов; суммарное число агентов при этом не меняется. |
Сертификат и требования регуляторов
| Где нужен сертифицированный антивирус | По данным разработчика — в государственных информационных системах, системах с персональными данными и на объектах КИИ, включая подрядчиков, которые работают с такими системами. |
| Какие требования называет разработчик | Приказ ФСТЭК № 117 для ГИС, приказ ФСТЭК № 239 для значимых объектов КИИ (мера АВЗ.5 для 1-й категории) и ГОСТ Р 57580 для финансовых организаций. |
| Несколько независимых антивирусов | Если регулятор требует больше одного средства антивирусной защиты, EPP ставят вторым — рядом с уже развёрнутым решением. |
| Документы для аттестации | Копию сертификата № 4980 приложим к заявке. Профили САВЗ в нём относятся к исполнению «MaxPatrol Endpoint Detection and Response», поэтому формуляр на конкретную поставку запросим у Positive Technologies. |
| Реестр российского ПО | MaxPatrol EPP внесён в реестр отдельной записью № 34660 от 4 августа 2026 года, в класс средств антивирусной защиты. |
НДС и документы
| НДС не облагается | Продукт включён в реестр российского ПО (запись № 34660), поэтому передача прав на него освобождена от НДС по статье 149 Налогового кодекса. |
| Налог на прибыль: расходы × 2 | Расходы на лицензии программ из реестра российского ПО можно учесть в налоге на прибыль с коэффициентом 2 (подп. 26 п. 1 ст. 264 НК РФ). Условие — лицензия покупается для своей работы и договор не даёт права передавать её другим. Подробнее — в статье о коэффициенте 2. Как отразить это в учёте, подскажет ваш бухгалтер. |
| Документы | Счёт, договор и закрывающие документы оформляем на юридическое лицо. |
Для госзакупок
|
Код ОКПД2 Услуги по предоставлению лицензий на право использовать компьютерное программное обеспечение (типовой код для закупки лицензий)
|
58.29.50.000 |
|
Реестр российского ПО MaxPatrol Endpoint Protection Platform
|
Запись № 34660 |
| Национальный режим | Российское ПО из реестра Минцифры — запрет на иностранное ПО (ПП № 1875) не применяется |
Другие версии
Другие продукты «Positive Technologies»
Статьи по теме
Разбор и практика
Требования регуляторов
Частые вопросы
Да. Positive Technologies указывает для MaxPatrol EPP сертификат ФСТЭК России № 4980: он выдан 22 сентября 2025 года, переоформлен 26 августа 2026-го и действует до 22 сентября 2030 года. При переоформлении в сертификат добавлены профили защиты САВЗ типов А, Б и В четвёртого класса, уровень доверия — 4-й. В тексте сертификата профили записаны за исполнением «MaxPatrol Endpoint Detection and Response» с формуляром 83128364.MP_EDR 30 01. При аттестации объекта приложим копию сертификата к заявке и запросим у Positive Technologies формуляр на вашу поставку.
Да. Антивирусный модуль версии 10.1 поддерживает 64-разрядные Astra Linux SE версий 1.7 и 1.8 («Воронеж») и «РЕД ОС Рабочая станция» версий 7.3 и 8.0, а из других дистрибутивов — Debian 12, Ubuntu 24.04, RHEL 9 и CentOS Stream 9. Защищаются и физические устройства, и виртуальные машины. Перед включением антивируса в Linux нужны несколько системных пакетов, модуль умеет поставить их сам. Контроль внешних устройств работает только на физических компьютерах с Windows.
Да. Positive Technologies предусматривает такой сценарий: EPP можно использовать как второй антивирус для выполнения требований регуляторов — там, где нужно несколько независимых антивирусных решений. Агент ставится рядом с уже работающим антивирусом. В руководстве администратора перечислены папки агента для Windows и Linux, которые добавляют в исключения этого антивируса.
Цены в конфигураторе рассчитаны на объём до 183 агентов включительно, в трёх ступенях: до 50, от 51 до 100 и от 101. На больший объём цену за агента Positive Technologies определяет по своим диапазонам — оставьте заявку с числом устройств, подготовим расчёт. В число агентов входят все экземпляры ОС, где будет стоять защита: компьютеры, физические серверы, виртуальные машины и рабочие столы VDI.
По политике лицензирования Positive Technologies после окончания срока лицензия становится недействительной: прекращаются обновления и техническая поддержка, а ПО нужно удалить. В консоли ограничиваются авторизация агентов и их перенос между группами, создание и настройка политик, обновление системы и модулей на устройствах. Продление покупается под прежнее количество агентов и прежнюю конфигурацию и может сразу охватывать несколько лет.
Да. Серверная часть у EPP и EDR общая, агенты одинаковые, отличается набор модулей. В одной инсталляции могут работать агенты разных конфигураций, а переход на другую конфигурацию или рост числа устройств оформляется лицензией расширения — её Positive Technologies рассчитывает по запросу. Для устройств, где нужны оба направления сразу, у MaxPatrol EDR есть конфигурация Endpoint Security Extended: стандартный набор модулей EDR вместе с антивирусной защитой.