MaxPatrol EDR
Защита конечных устройств от сложных и целевых атак: продукт находит цепочку действий злоумышленника, останавливает её и сохраняет телеметрию для расследования. Счёт юрлицу и документы для тендера. Ставится тем же агентом и той же серверной частью, что и MaxPatrol EPP, — различается набор модулей. Лицензия считается по числу подключённых агентов.
Выберите конфигурацию
1.1Конфигурация поставки
Анкета для расчёта и пилота
По ответам подготовим коммерческое предложение: соберём состав лицензий и согласуем цену с Positive Technologies. Можно отвечать приблизительно — главное отмечено звёздочкой, остальное уточним. В конце — e-mail и ИНН организации (производитель считает цену под заказчика), телефон по желанию.
Ответы сохраняются в этом браузере.
По ссылке анкета откроется с вашими ответами на любом устройстве — сохраните её себе или отправьте коллеге, который знает остальное.
Что входит в конфигурации поставки
|
Event Collection
|
Audit
|
Event Collection + Audit
|
EDR Standard
|
Endpoint Security Extended
|
|
|---|---|---|---|---|---|
| Сбор системных событий | |||||
| Сбор журналов событий операционной системы | |||||
| Аудит и инвентаризация | |||||
| Сканирование в режиме аудита MaxPatrol VM | |||||
| Обнаружение | |||||
| Коррелятор | |||||
| Обнаружение подозрительных файлов | |||||
| Проверка файлов по хеш-сумме | |||||
| YARA-сканер | |||||
| Проверка файлов в PT Sandbox | |||||
| Реагирование | |||||
| Удаление файлов, завершение процессов, карантин | |||||
| Изоляция узла | |||||
| Блокировка учётных записей и IP-адресов | |||||
| Расследование | |||||
| Запуск командной оболочки, сбор данных о системе | |||||
| Антивирусная защита | |||||
| Антивирус и доставщик антивирусных баз | |||||
О MaxPatrol EDR
MaxPatrol EDR защищает конечные устройства от сложных и целевых атак: находит цепочку действий злоумышленника, останавливает её и сохраняет телеметрию для расследования.
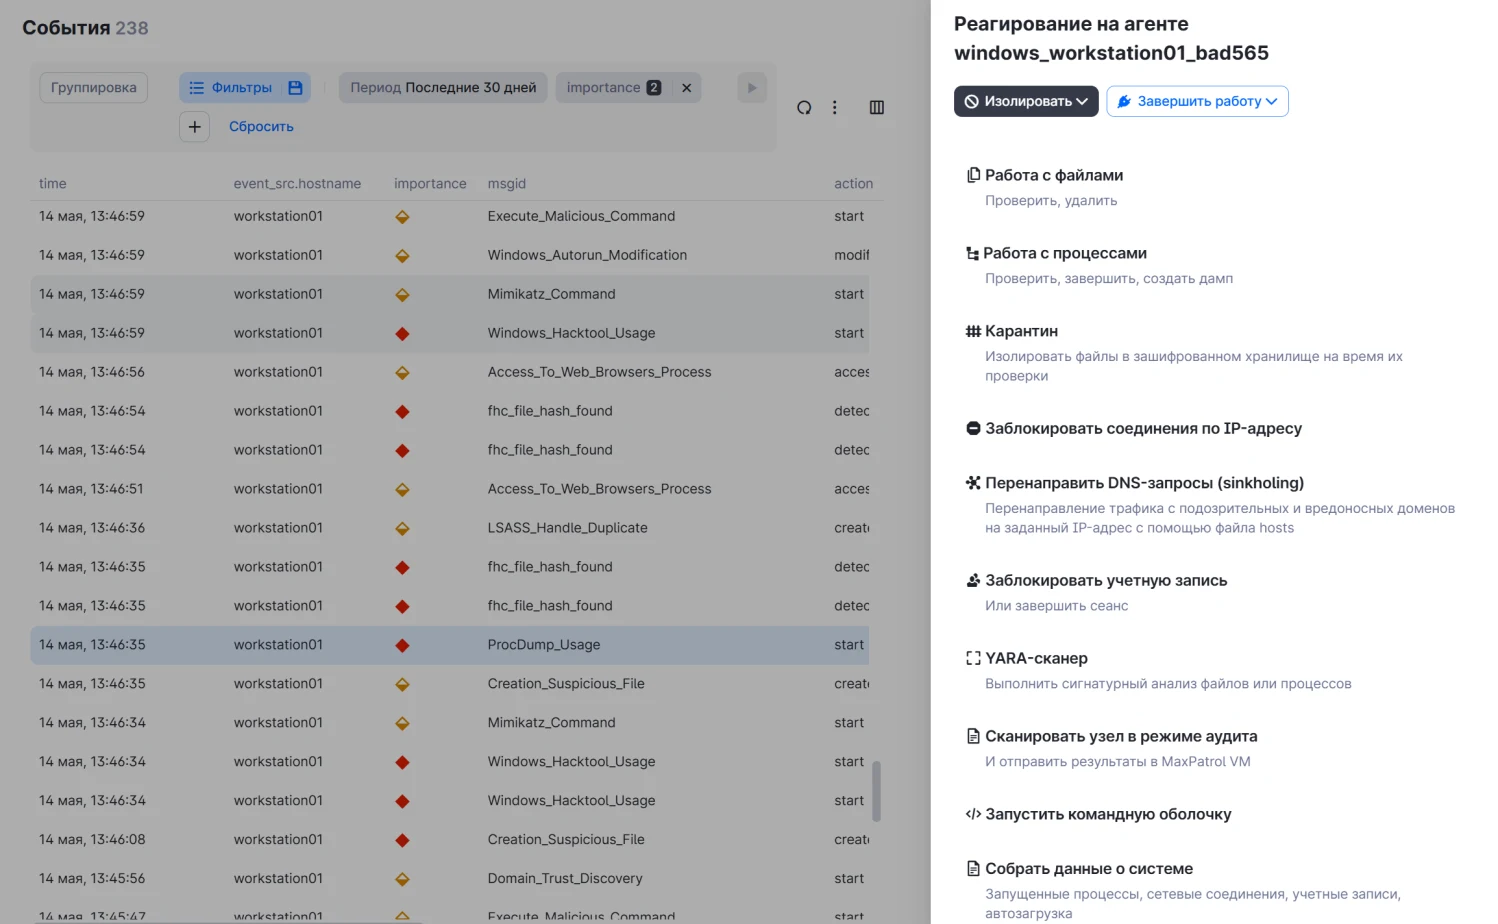
Один агент закрывает несколько задач сразу — обнаружение, реагирование, сбор событий и данных об уязвимостях. Он работает на любых операционных системах, включая российские сборки Linux, и не конфликтует с другими средствами защиты, так что экспертизу разных вендоров можно совмещать.
Продукт рассчитан и на закрытый контур: агенты анализируют и реагируют без обращения к серверу управления и доступа в интернет, а обновления экспертизы можно передавать через промежуточный сервер односторонней передачи.
Продукт сертифицирован ФСТЭК России: сертификат соответствия № 4980, переоформленный 26 августа 2026 года, подтверждает соответствие требованиям к средствам обнаружения и реагирования на уровне узла (класс СОР) по 4 классу защиты и 4 уровню доверия. Это позволяет применять его на конечных устройствах субъектов критической информационной инфраструктуры и в государственных информационных системах в соответствии с приказами ФСТЭК № 239 и № 117. В том же сертификате за исполнением «MaxPatrol Endpoint Detection and Response» записаны и профили антивирусной защиты САВЗ типов А, Б и В четвёртого класса. Positive Technologies объединяет MaxPatrol EDR и MaxPatrol EPP в решение MaxPatrol Endpoint Security и указывает: EDR подтверждён по требованиям к СОР, EPP сертифицирован как САВЗ.
Что делает MaxPatrol EDR
Характеристики
| Обнаружение и реагирование | |
| YARA-правила | 6000 |
| Хеши актуальных угроз | Более 65 000 |
| Корреляционные правила | Более 800 |
| Варианты реагирования | Более 40 действий |
| Методы анализа | Статический и поведенческий |
| Матрица угроз | Тактики и техники MITRE ATT&CK |
| Платформа | |
| Операционные системы | Любые популярные ОС, включая российские сборки на базе Linux |
| Установка агентов | Централизованно из интерфейса продукта |
| Работа без интернета | Анализ и реагирование без обращения к серверу управления |
| Обновления в закрытом контуре | Через промежуточный сервер односторонней передачи |
| Совместимость | Не конфликтует с другими средствами защиты |
| Лицензирование | |
| Единица лицензирования | Подключённый агент |
| Конфигурации поставки | Event Collection, Audit, Event Collection + Audit, EDR Standard, Endpoint Security Extended |
| Полосы количества | Лицензия оформляется на диапазон агентов — подберём под размер парка устройств |
| Срок обновлений | 12 месяцев |
| Антивирусная защита | Входит в конфигурацию Endpoint Security Extended; отдельно поставляется как MaxPatrol EPP |
| Сертификаты ФСТЭК и Минобороны | |
| Номер сертификата соответствия | № 4980 от 22.09.2025, переоформлен 26.08.2026, действует до 22.09.2030 |
| На что выдан | Изделие «Средство обеспечения безопасности информационных систем MaxPatrol» в исполнении «MaxPatrol Endpoint Detection and Response» |
| Класс средства обнаружения и реагирования | СОР — 4 класс защиты (требования к средствам обнаружения и реагирования на уровне узла, ФСТЭК России, 2025) |
| Антивирусная защита в том же сертификате | САВЗ типов А, Б и В четвёртого класса защиты (ИТ.САВЗ.А4.ПЗ, ИТ.САВЗ.Б4.ПЗ, ИТ.САВЗ.В4.ПЗ) — за тем же исполнением; Positive Technologies указывает этот сертификат для MaxPatrol EPP как САВЗ |
| Уровень доверия | 4-й (требования ФСТЭК России, 2020) |
| Формуляр | 83128364.MP_EDR 30 01 |
| Минобороны России | № 7406 до 23.04.2030 (MaxPatrol EDR версии 5.1.0.1935) |
| Реестр российского ПО | № 20685 |
| Требования регуляторов | |
| Область применения | Конечные устройства субъектов КИИ и государственных информационных систем |
| Приказ ФСТЭК № 239 | Значимые объекты критической информационной инфраструктуры |
| Приказ ФСТЭК № 117 | Защита информации в государственных информационных системах, действует с 1 марта 2026 года |
| Совместная поставка с MaxPatrol EPP | MaxPatrol Endpoint Security — классы СОР и САВЗ в одной поставке |
| Документы для закупки | Копию сертификата и выписку из реестра приложим к заявке или тендерной документации |
Что входит
Как выбрать конфигурацию
Конфигурация определяет, какие модули работают на агенте. Разница между ними — в наборе функций обнаружения, реагирования и антивирусной защиты.
Когда EDR нужен в ГИС по приказу № 117
| ГИС классов К1 и К2 с выходом в интернет | Методический документ ФСТЭК от 12 апреля 2026 года к приказу № 117 (мера ЗКУ.3, усиление 1) требует на конечных устройствах обнаружения вторжений и реагирования на них — системой обнаружения вторжений уровня узла и (или) средством обнаружения и реагирования на уровне узла. Одного антивируса здесь мало. MaxPatrol EDR — средство второго типа, сертифицированное ФСТЭК России по требованиям к EDR (№ 4980). |
| ГИС класса К3 | Усиление не требуется: достаточно антивирусной защиты по мере АВЗ.1. Мониторинг процессов на устройствах (мера ЗКУ.4) документ разрешает вести в том числе средствами EDR. |
| Подробнее | Разбор мер и отличий EDR от антивируса — в статье «Что такое EDR и чем он отличается от антивируса». |
Как лицензируется
| По числу агентов | Лицензия оформляется на диапазон подключаемых агентов — по количеству устройств, которые нужно защитить. |
| По конфигурации | Набор модулей на агенте определяется выбранной конфигурацией поставки. |
| Срок обновлений | Обновления действуют 12 месяцев с момента поставки. |
| Только антивирус | Если нужна антивирусная защита без модулей EDR, вендор поставляет её отдельным продуктом — MaxPatrol EPP. |
| Совместная работа с SIEM | Агент служит источником телеметрии и точкой реагирования для MaxPatrol SIEM — конфигурацию подберём под сценарий. |
НДС и документы
| НДС не облагается | Передача прав на программы из реестра российского ПО освобождена от НДС по статье 149 Налогового кодекса. |
| Налог на прибыль: расходы × 2 | Расходы на лицензии программ из реестра российского ПО можно учесть в налоге на прибыль с коэффициентом 2 (подп. 26 п. 1 ст. 264 НК РФ). Условие — лицензия покупается для своей работы и договор не даёт права передавать её другим. Подробнее — в статье о коэффициенте 2. Как отразить это в учёте, подскажет ваш бухгалтер. |
| Документы | Счёт, договор и закрывающие документы оформляем на юридическое лицо. |
| Обоснование закупки | По запросу приложим выписку из реестра российского ПО и сведения о сертификатах соответствия. |
Для госзакупок
|
Код ОКПД2 Услуги по предоставлению лицензий на право использовать компьютерное программное обеспечение (типовой код для закупки лицензий)
|
58.29.50.000 |
|
Реестр российского ПО MaxPatrol Endpoint Detection and Response (MaxPatrol EDR)
|
Запись № 20685 |
| Национальный режим | Российское ПО из реестра Минцифры — запрет на иностранное ПО (ПП № 1875) не применяется |
Другие версии
Другие продукты «Positive Technologies»
Статьи по теме
Разбор и практика
Требования регуляторов
Частые вопросы
Да — сертификат соответствия № 4980, выданный 22.09.2025 и переоформленный 26.08.2026, действует до 22.09.2030. Он подтверждает соответствие требованиям к средствам обнаружения и реагирования на уровне узла (класс СОР) по 4 классу защиты и 4 уровню доверия; в том же сертификате за исполнением «MaxPatrol Endpoint Detection and Response» записаны и профили антивирусной защиты САВЗ типов А, Б и В четвёртого класса — Positive Technologies указывает этот сертификат для MaxPatrol EPP как САВЗ. Он позволяет защищать конечные устройства субъектов КИИ и государственных информационных систем по приказам ФСТЭК № 239 и № 117. Есть и сертификат Минобороны России № 7406 до 23.04.2030 (версия 5.1.0.1935).
EPP — это антивирусная защита конечных устройств. EDR добавляет обнаружение сложных и целевых атак, реагирование на узле и сбор телеметрии для расследования. Если нужны обе задачи на одном агенте, берут конфигурацию Endpoint Security Extended.
Да. Агенты проводят анализ и реагируют без обращения к серверу управления, а обновления экспертизы можно доставлять через промежуточный сервер односторонней передачи — это штатный сценарий для закрытого контура.
Нет. Продукт не конфликтует с другими средствами защиты — экспертизу разных вендоров можно совмещать без влияния на бизнес-процессы.
По числу подключаемых агентов, то есть по количеству защищаемых устройств. Лицензия оформляется на диапазон — назовите размер парка, подберём полосу.
Агент — программный компонент, который ставится на защищаемое устройство: рабочую станцию, сервер или виртуальную машину. Он состоит из модулей сбора (собирают данные о системных событиях), модулей обнаружения (анализируют файлы, процессы и события, выявляют подозрительную активность) и модулей реагирования. Набор модулей задаётся политикой и зависит от выбранной конфигурации поставки; лицензия считается по числу подключённых агентов. Агенты MaxPatrol EDR и MaxPatrol EPP одинаковые — различается набор доступных модулей. Работает на любых популярных операционных системах, включая российские сборки на базе Linux; точный перечень версий под ваш парк устройств уточним при подборе спецификации.