Migsoft
0
Positive Technologies Работает в составе MaxPatrol SIEM Более 70 ML-моделей НДС не облагается

MaxPatrol BAD

Модуль поведенческого анализа для MaxPatrol SIEM: правила корреляции ловят то, что уже описано, а BAD находит нетипичное поведение, под которое правил ещё нет, и снижает поток ложных срабатываний. Счёт юрлицу и документы для тендера. Покупается дополнительно к лицензии SIEM; объём считается по активам и потоку событий в секунду.
MaxPatrol BAD
1

Подберите лицензию модуля

Объём выбирают под лицензию сбора событий MaxPatrol SIEM — подскажем, какая полоса вам соответствует.

1.1Режим сбора событий

Режим берут тот же, что у лицензии сбора событий в MaxPatrol SIEM; если в спецификации есть обе, BAD тоже сочетают. В редакциях Pro и Enterprise модуль уже входит — отдельно его докупают к Standard.
Стандартный
Если в вашей спецификации MaxPatrol SIEM стандартный сбор событий — артикулы PT-MPSIEM-LS…
Расширенный
Если в спецификации расширенный сбор — артикулы PT-MPSIEM-LSX…: на том же числе активов лимит потока выше.

1.2Объём анализируемого потока

Полоса повторяет лицензию сбора событий MaxPatrol SIEM, а не базовую: если сбор взят на больший объём ради потока событий, модуль берут на тот же объём.
100 активов
Лимит потока — до 300 событий в секунду в стандартном режиме, до 500 — в расширенном.
250 активов
Лимит потока — до 750 событий в секунду в стандартном режиме, до 1 250 — в расширенном.
500 активов
Лимит потока — до 1 500 событий в секунду в стандартном режиме, до 2 500 — в расширенном.
1 000 активов
Лимит потока — до 3 000 событий в секунду в стандартном режиме, до 5 000 — в расширенном.
2 000 активов
Лимит потока — до 6 000 событий в секунду в стандартном режиме, до 10 000 — в расширенном.
5 000 активов
Лимит потока — до 15 000 событий в секунду в стандартном режиме, до 25 000 — в расширенном.
10 000 активов
Лимит потока — до 30 000 событий в секунду в стандартном режиме, до 50 000 — в расширенном.
20 000 активов
Лимит потока — до 60 000 событий в секунду в стандартном режиме, до 100 000 — в расширенном.
Загружаем прайс…
Не удалось загрузить прайс.

Все артикулы и цены →

О MaxPatrol BAD

Что это и для каких задач применяется

MaxPatrol BAD (Behaviour Anomaly Detection) — модуль поведенческого анализа, который работает внутри MaxPatrol SIEM. Правила корреляции ловят то, что уже описано; BAD находит нетипичное поведение, под которое правила ещё не написаны.

Модуль обучается на данных вашей инфраструктуры и работает без ручной настройки: первые результаты появляются через одну-две недели, наиболее точные — примерно через месяц. Для оператора это второе мнение: вместо сотни мелких оповещений он видит несколько событий с высоким приоритетом.

Модуль лицензируется отдельно от базовой лицензии MaxPatrol SIEM — на тот же объём потока, что и лицензия на сбор и обработку событий.

Что делает MaxPatrol BAD

Находит то, что не покрывают правила
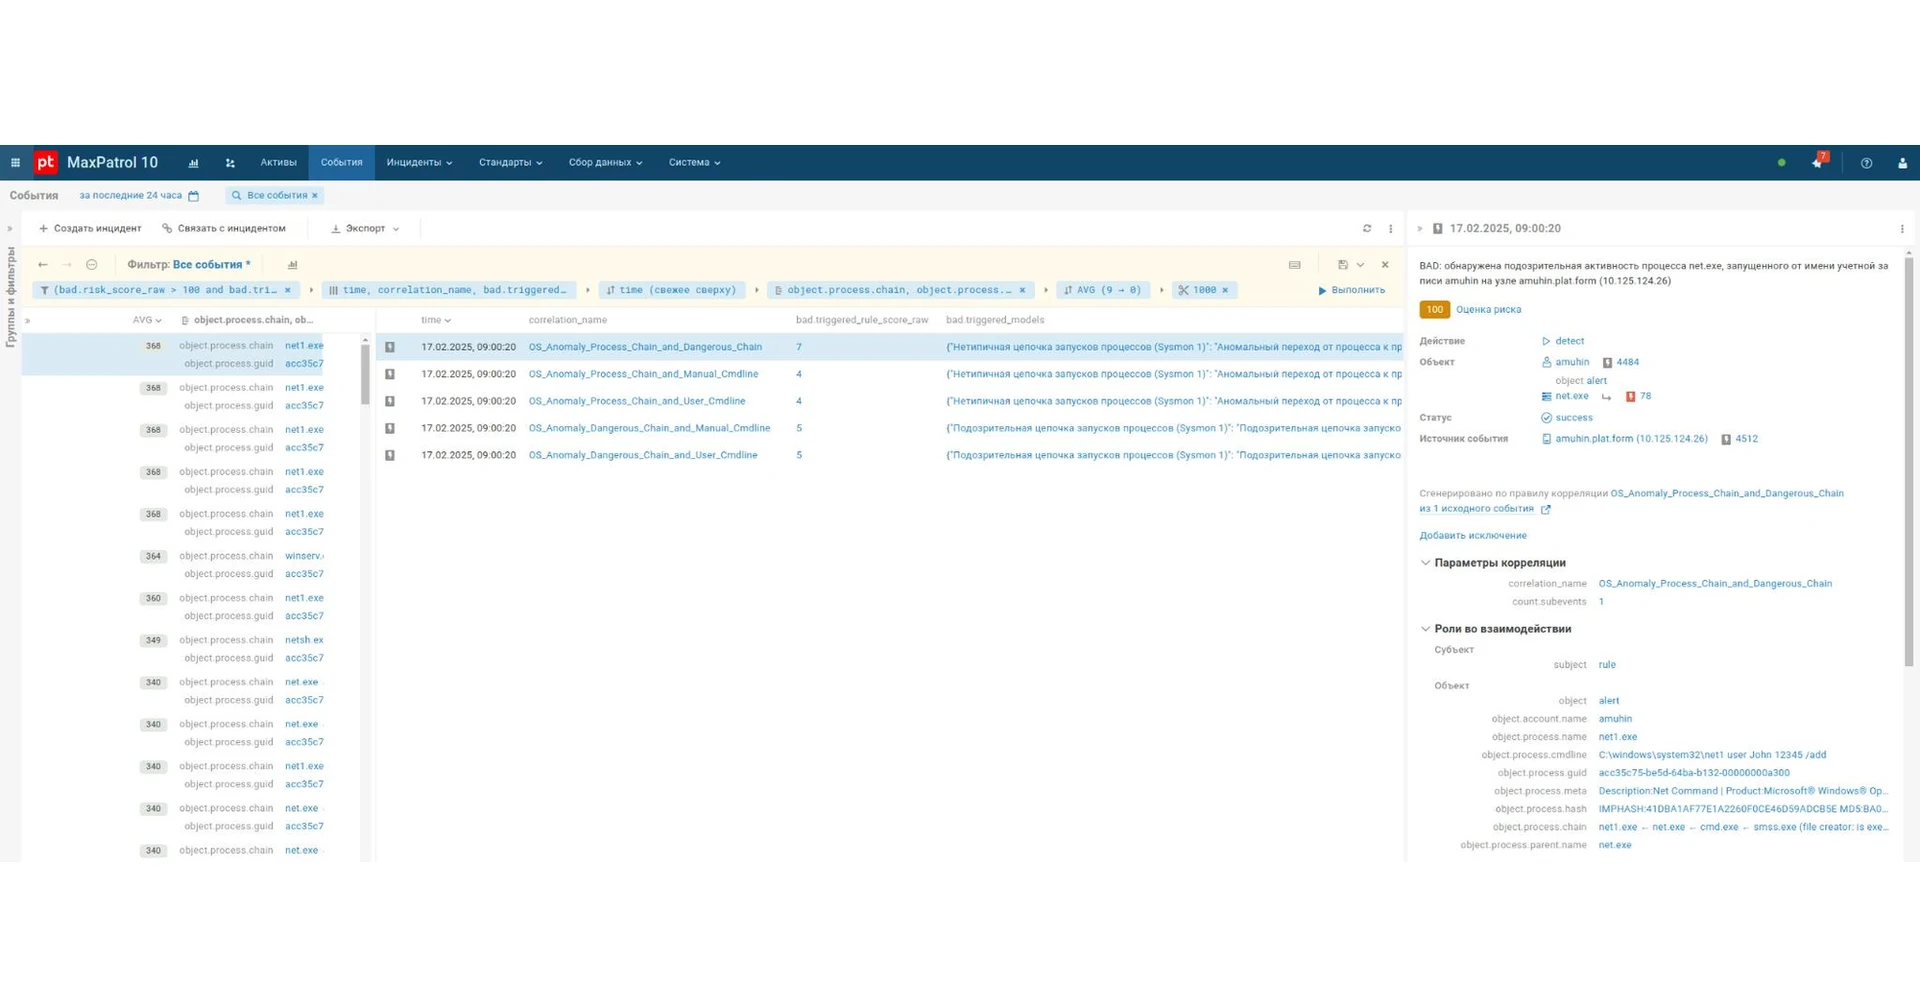
Определяет аномалии, которые невозможно обнаружить стандартными правилами и сигнатурами: нетипичные пути запуска процессов, редкие цепочки, необычные аргументы командной строки.
Снижает информационный шум
Классифицирует сложные события и расставляет приоритеты: оператор видит несколько действительно опасных инцидентов вместо сотни мелких оповещений.
Работает без ручной настройки
Не требует написания и обновления правил. Автономные механизмы обучения запускаются сразу после установки.
Подстраивается под инфраструктуру
Обучается на данных вашей сети и за счёт этого снижает количество ложных срабатываний.
Расширяет контекст расследования
ML-модели разбирают цепочку запусков процессов и связанные с ними события, а результат показывают в одном окне — аналитику не приходится собирать картину вручную.
Проверяет вердикт оператора
Работает как система second opinion: оценивает достоверность сработки альтернативным методом, снижая риск пропустить реальный инцидент при работе с белыми списками.

Характеристики

Возможности модуля
Модели машинного обучения Более 70
Поддерживаемые системы 14 популярных систем: Windows, Unix-подобные ОС и прикладное ПО
Установка модуля Менее часа
Первые результаты Через 1–2 недели, наиболее точные — через месяц
Скорость выдачи данных при атаке 90% релевантных событий за час
Оценка достоверности По стобалльной шкале для каждой сработки
Лицензирование
Условие покупки Приобретается дополнительно к лицензии на сбор и обработку событий MaxPatrol SIEM
Единица лицензирования Активы и события в секунду
Стандартный режим От 100 активов и 300 событий в секунду до 20 000 активов и 60 000 событий в секунду
Расширенный режим От 100 активов и 500 событий в секунду до 20 000 активов и 100 000 событий в секунду
Число компонентов Лицензия покрывает неограниченное количество компонентов BAD
Срок обновлений 12 месяцев

Что входит

Более 70 ML-моделей
Модели проверены в реальных инфраструктурах и поставляются в составе модуля.
Обновления 12 месяцев
Модуль развивается вместе с пакетами экспертизы MaxPatrol SIEM.
Описание модуля и документация
Материалы вендора по установке и работе с результатами анализа.
Документы для закупки
Счёт, договор и закрывающие документы на юридическое лицо.

Как выбрать лицензию модуля

Объём модуля повторяет лицензию на сбор и обработку событий MaxPatrol SIEM: сколько активов и событий обслуживает она — столько же анализирует BAD.

Стандартный режим Подходит, если в MaxPatrol SIEM используется стандартная лицензия сбора событий. Поток — до трёх событий в секунду на актив.
Расширенный режим Нужен, когда в SIEM взята лицензия расширенного сбора: с того же числа активов идёт более плотный поток событий.
Как определить полосу Возьмите ту же полосу активов, что и в лицензии сбора событий. Если не уверены в текущей конфигурации — пришлите спецификацию, сверим.

Как лицензируется

Дополнение к SIEM Модуль работает внутри MaxPatrol SIEM и покупается вместе с лицензией на сбор и обработку событий соответствующего объёма.
По активам и событиям Лицензия ограничивает и число активов, и поток событий в секунду.
Неограниченное число компонентов Внутри выбранного объёма количество компонентов BAD не ограничено.
Срок Обновления действуют 12 месяцев.

НДС и документы

НДС не облагается Передача прав на программы из реестра российского ПО освобождена от НДС по статье 149 Налогового кодекса.
Налог на прибыль: расходы × 2 Расходы на лицензии программ из реестра российского ПО можно учесть в налоге на прибыль с коэффициентом 2 (подп. 26 п. 1 ст. 264 НК РФ). Условие — лицензия покупается для своей работы и договор не даёт права передавать её другим. Подробнее — в статье о коэффициенте 2. Как отразить это в учёте, подскажет ваш бухгалтер.
Документы Счёт, договор и закрывающие документы оформляем на юридическое лицо.
Обоснование закупки По запросу приложим выписку из реестра российского ПО и сведения о сертификатах соответствия.

Другие версии

MaxPatrol SIEM
SIEM-система МаксПатрол от Positive Technologies собирает события безопасности с рабочих станций, серверов, сетевого оборудования и средств защиты и показывает, что из этого потока действительно является атакой. Счёт юрлицу и документы для тендера. Экспертные правила PT ESC дополняются машинным обучением модуля MaxPatrol BAD — он входит в редакции Pro и Enterprise. Лицензия считается по числу активов — от 1 000 до 100 000.
по запросу
→
MaxPatrol 360
MaxPatrol 360 — система Positive Technologies для централизованной работы с инцидентами: собирает инциденты с тенантов на MaxPatrol 10, распространяет экспертизу сразу на нужные площадки, автоматизирует реагирование сценариями, передаёт уведомления в ГосСОПКА и запросы в ФинЦЕРТ. Счёт юрлицу и документы для тендера. Для крупных распределённых компаний и MSSP; лицензия считается по активам и тенантам.
по запросу
→
PT Threat Analyzer
Платформа знаний об угрозах: собирает индикаторы компрометации из внутренних источников — песочниц, анализаторов кода — и внешних поставщиков данных, обогащает их и раздаёт в средства защиты. Счёт юрлицу и документы для тендера. Лицензия считается по числу активов — от 100 до объёма свыше 50 000, отдельно или в комплекте с фидами.
по запросу
→
PT Threat Intelligence Feeds
Потоки данных об индикаторах компрометации от экспертного центра Positive Technologies: вредоносные домены, IP-адреса, ссылки и хеш-суммы файлов. Счёт юрлицу и документы для тендера. Загружаются в SIEM-систему и другие средства защиты, чтобы находить атаки по следам инфраструктуры атакующих. Лицензия считается по числу активов — от 100 до объёма свыше 5 000.
по запросу
→

Другие продукты «Positive Technologies»

XSpider
Сканер уязвимостей Positive Technologies: находит узлы сети, определяет их сервисы, проверяет на уязвимости и подсказывает, что исправить. Счёт юрлицу и документы для тендера. Работает удалённо, агенты на проверяемых машинах не нужны. Лицензия — по числу хостов, от 4 до 10 240; сертификат Минобороны России № 2910 действует до 24.05.2028, реестр российского ПО, НДС не облагается. Заказы на новые лицензии, продления и расширения — до 31.12.2026; для новых проектов рассмотрите XSpider PRO.
от 22 358,70 ₽
MaxPatrol SIEM
SIEM-система МаксПатрол от Positive Technologies собирает события безопасности с рабочих станций, серверов, сетевого оборудования и средств защиты и показывает, что из этого потока действительно является атакой. Счёт юрлицу и документы для тендера. Экспертные правила PT ESC дополняются машинным обучением модуля MaxPatrol BAD — он входит в редакции Pro и Enterprise. Лицензия считается по числу активов — от 1 000 до 100 000.
по запросу
MaxPatrol VM
Управление уязвимостями: система находит узлы сети, ведёт актуальную карту активов, показывает, какие уязвимости опасны именно для вашей инфраструктуры, и контролирует, что их действительно устранили. Счёт юрлицу и документы для тендера. Лицензия считается по числу активов — от 100 до 100 000; для одной площадки до 1 000 активов есть пакет All-in-One, где серверная лицензия и выявление уязвимостей уже входят.
по запросу
PT NGFW
Межсетевой экран нового поколения российской разработки: различает не порты и адреса, а конкретные приложения и действия пользователей — более 4 500 приложений, включая «1С», «Госуслуги», «Яндекс», VK и «Битрикс». Счёт юрлицу и документы для тендера. В линейке одиннадцать моделей шлюзов, лицензия оформляется на модель — базовая или комплект All-in-One.
по запросу
PT EASM
Контроль внешнего периметра глазами атакующего: сервис сам находит всё, что доступно из интернета, — домены и поддомены, адреса, порты, сервисы, облачные ресурсы, забытые лендинги и тестовые стенды. Счёт юрлицу и документы для тендера. Показывает, какие уязвимости злоумышленник использует в первую очередь. Объём подписки считается под периметр компании.
по запросу
XSpider PRO
Сканер уязвимостей Positive Technologies для инфраструктуры до 500 узлов. Счёт юрлицу и документы для тендера. Проверяет сеть в двух режимах — снаружи без учётных данных и изнутри с учётной записью, сканирует веб-приложения и Docker-контейнеры, ставится на отечественные ОС. Лицензия — по числу IP-адресов, от 4 до 500 (по запросу — Pentest от 200 адресов, Pentest + Audit от 64 и Industrial); три набора проверок, НДС не облагается.
от 26 365,50 ₽
MaxPatrol EPP
MaxPatrol EPP — российский корпоративный антивирус Positive Technologies для рабочих станций, серверов и виртуальных машин на Windows, Astra Linux, «РЕД ОС» и других Linux. Находит и блокирует вирусы, трояны, шифровальщики и программы удалённого доступа, управляется из единой веб-консоли. Подходит как антивирус для организации любого размера и как второй антивирус по требованиям регуляторов. Сертифицированный ФСТЭК России антивирус (сертификат № 4980), в реестре российского ПО № 34660; вместе с MaxPatrol EDR входит в MaxPatrol Endpoint Security.
от 2 000 ₽
MaxPatrol 8
Система контроля защищённости и соответствия стандартам: в одном продукте тестирование на проникновение, системные проверки с учётной записью и контроль соответствия требованиям. Счёт юрлицу и документы для тендера. Подходит службам ИБ, которым нужен и аудит конфигураций, и проверка периметра. Лицензия считается по режиму проверок и компонентам системы. Продажи, продления и расширения завершаются 31.12.2026; для новых проектов рассмотрите MaxPatrol VM.
по запросу

Частые вопросы

Нет. Это модуль поведенческого анализа внутри MaxPatrol SIEM: он анализирует поток событий, который собирает SIEM, и лицензируется дополнительно к лицензии на сбор и обработку событий того же объёма.

Правила описывают известные сценарии атак. BAD ищет отклонения от обычного поведения инфраструктуры — нетипичные цепочки процессов, редкие сетевые обращения, необычные аргументы запуска, — то есть то, под что правило ещё не написано.

Установка занимает меньше часа. Первые релевантные результаты появляются через одну-две недели, наиболее точные — примерно через месяц: столько модели учатся на данных вашей инфраструктуры.

Модели адаптируются к конкретной инфраструктуре, а входящие в модуль экспертные правила снижают риск некорректных результатов. Вендор заявляет минимум ложных срабатываний без участия человека.

14 популярных систем, включая Windows, Unix-подобные операционные системы и прикладное программное обеспечение.

Возьмите ту же полосу активов, что указана в вашей лицензии на сбор и обработку событий MaxPatrol SIEM. Пришлите действующую спецификацию — сверим и подберём точно.

Подберём модуль под вашу конфигурацию SIEM
Пришлите текущую спецификацию MaxPatrol SIEM — подскажем нужную полосу и выставим счёт.
Запросить КП и счёт
Спецификация под ваш тендер, документы с печатью.
КП счёт формуляр
Написать в мессенджер
Подбор SKU за пару сообщений.
M
Позвонить или написать
Пн–Пт · 9:00–18:00 МСК
+7 (495) 008-93-65 sale@migsoft.ru