Migsoft
0
Positive Technologies Единая база знаний об угрозах Раздача данных в средства защиты НДС не облагается

PT Threat Analyzer

Платформа знаний об угрозах: собирает индикаторы компрометации из внутренних источников — песочниц, анализаторов кода — и внешних поставщиков данных, обогащает их и раздаёт в средства защиты. Счёт юрлицу и документы для тендера. Лицензия считается по числу активов — от 100 до объёма свыше 50 000, отдельно или в комплекте с фидами.
PT Threat Analyzer
1

Соберите лицензию

Выберите комплект и объём инфраструктуры — рассчитаем и выставим счёт.

1.1Комплект лицензии

Отдельно платформа работает с источниками, которые вы подключите: сторонними фидами, платформой MISP, песочницами. В комплекте с фидами к ней сразу идут потоки индикаторов Positive Technologies — одной лицензией на тот же объём активов.
Только PT Threat Analyzer
Платформа для ваших источников данных
Сбор индикаторов из подключённых источников
Обогащение, граф связей, репутационные списки
Раздача индикаторов в SIEM, NTA и NGFW
Потоки индикаторов PT Threat Intelligence Feeds
Вместе с фидами
Платформа и данные Positive Technologies в одной лицензии
Сбор индикаторов из подключённых источников
Обогащение, граф связей, репутационные списки
Раздача индикаторов в SIEM, NTA и NGFW
Потоки индикаторов PT Threat Intelligence Feeds

1.2Объём инфраструктуры

Берут на суммарное число активов в вашей лицензии MaxPatrol SIEM; на каждую независимую установку PT Threat Analyzer — своя лицензия. Полосы не складывают: на 3 000 активов берут 5 000, а не 1 000 + 2 000.
До 100 активов
До 250 активов
До 500 активов
До 1000 активов
До 2000 активов
До 5000 активов
До 10 000 активов
До 20 000 активов
До 50 000 активов
Более 50 000 активов
Загружаем цены…
Не удалось загрузить цены.

Все артикулы и цены →

Анкета для расчёта и пилота

Несколько вопросов о задаче и инфраструктуре — подготовим КП или организуем пилот вместе с Positive Technologies.

По ответам подготовим коммерческое предложение: соберём состав лицензий и согласуем цену с Positive Technologies. Можно отвечать приблизительно — главное отмечено звёздочкой, остальное уточним. В конце — e-mail и ИНН организации (производитель считает цену под заказчика), телефон по желанию.

Задача и масштаб

    Ответы сохраняются в этом браузере.

    По ссылке анкета откроется с вашими ответами на любом устройстве — сохраните её себе или отправьте коллеге, который знает остальное.

    О PT Threat Analyzer

    Что это и для каких задач применяется

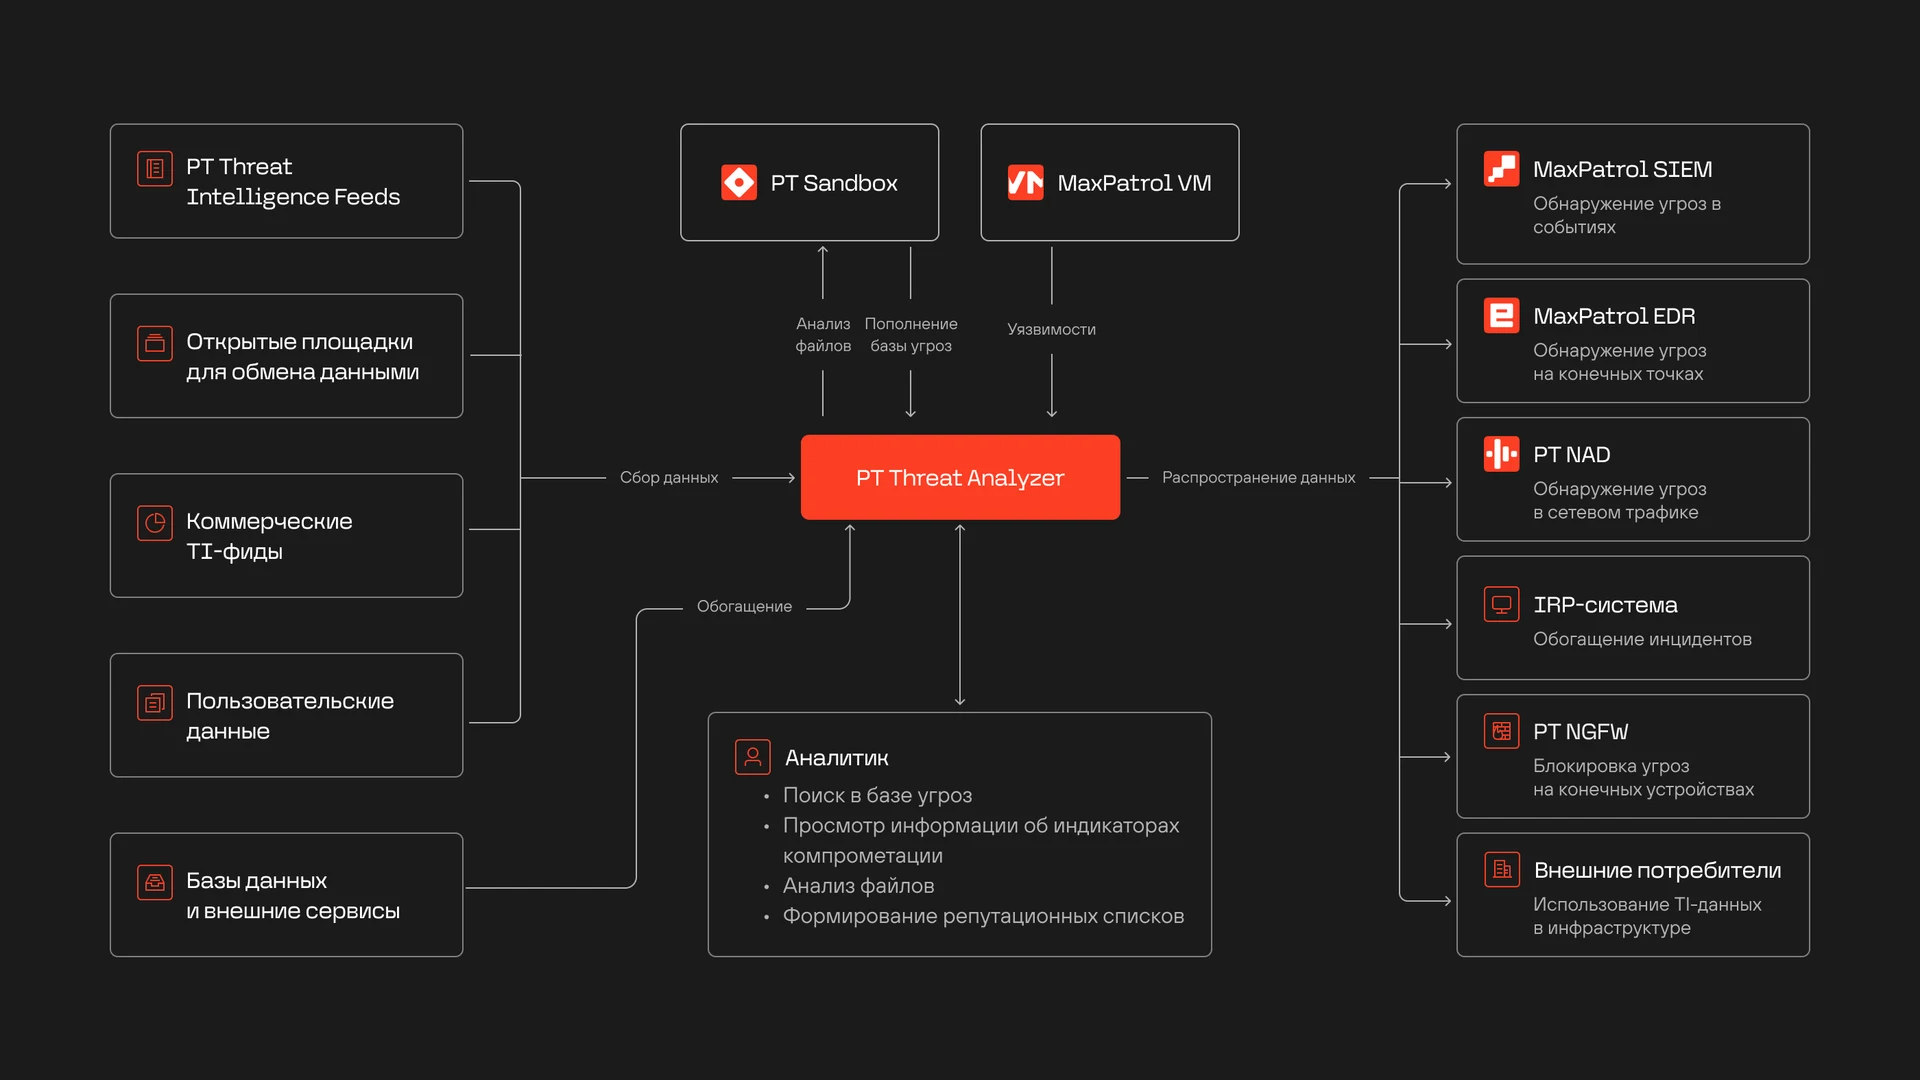
    PT Threat Analyzer собирает знания об угрозах в одном месте. Источники разные: внутренние — песочницы, анализаторы кода, сами пользователи; внешние — коммерческие и открытые поставщики данных, серверы WHOIS и DNS.

    Дальше система приводит разрозненные потоки к единому виду: нормализует, устраняет дубли, выстраивает связи между индикаторами и обогащает их контекстом. Аналитик получает не список адресов, а картину угрозы.

    Данные фильтруются по потенциальному ущербу, репутации индикатора, наличию связей и другим параметрам — это позволяет заниматься тем, что действительно опасно.

    Главный практический эффект — раннее обнаружение: когда индикаторы компрометации загружены в SIEM-систему и средства защиты, атаку видно до того, как сработает сигнатура или правило корреляции.

    Что делает PT Threat Analyzer

    Собирает данные об угрозах
    Получает индикаторы из внутренних источников — песочниц, анализаторов кода, от пользователей — и внешних: коммерческих и открытых поставщиков, серверов WHOIS и DNS.
    Приводит потоки к единому виду
    Автоматически нормализует и консолидирует данные разных форматов в общую базу знаний службы безопасности.
    Выстраивает связи
    Упорядочивает индикаторы и показывает, как они связаны между собой, — из отдельных признаков складывается картина атаки.
    Фильтрует по значимости
    Отбор по потенциальному ущербу, репутации индикатора, наличию связей и другим параметрам.
    Обогащает контекстом
    Дополняет данные сведениями, которые помогают понять, с чем именно столкнулась компания.
    Раздаёт данные в средства защиты
    Мгновенно доставляет актуальные индикаторы в продукты Positive Technologies и другие системы безопасности.
    Помогает обнаружить атаку раньше
    Индикаторы компрометации в SIEM-системе позволяют увидеть атаку до того, как сработает сигнатура или правило корреляции.

    Характеристики

    Работа с данными
    Внутренние источники Песочницы, анализаторы кода, пользователи
    Внешние источники Коммерческие и открытые поставщики данных, серверы WHOIS и DNS
    Обработка Нормализация, консолидация, построение связей, обогащение контекстом
    Фильтрация По потенциальному ущербу, репутации индикатора и наличию связей
    Распространение Доставка индикаторов в продукты Positive Technologies и другие средства защиты
    Актуальная версия вендора 2.12.2
    Лицензирование
    Единица лицензирования Актив (узел инфраструктуры)
    Полосы От 100 активов до объёма более 50 000
    Комплекты Отдельно сбор и анализ индикаторов либо объединённая лицензия вместе с фидами
    Срок обновлений 12 месяцев
    Продление Оформляется отдельными артикулами

    Что входит

    Дистрибутив и лицензионный ключ
    Передаём после оплаты вместе с документами на юридическое лицо.
    Обновления 12 месяцев
    Обновления продукта в течение срока лицензии.
    Документация вендора
    Материалы по подключению источников и интеграции со средствами защиты.
    Документы для закупки
    Счёт, договор и закрывающие документы на юридическое лицо.

    Как выбрать комплект

    Сначала решают, нужны ли вместе с платформой сами данные об угрозах, затем считают активы — как и в лицензии MaxPatrol SIEM.

    Только PT Threat Analyzer Подходит, если источники данных у вас уже есть — свои фиды, открытые поставщики, данные партнёров, — и нужна платформа, которая сведёт их вместе.
    Вместе с фидами Пора брать объединённую лицензию, когда нужны и платформа, и собственные потоки данных Positive Technologies для выявления индикаторов компрометации.
    Как считать объём По количеству активов инфраструктуры — так же, как в лицензии MaxPatrol SIEM. Возьмите ту же полосу, что и там.

    Как лицензируется

    По числу активов Полоса лицензии определяется количеством активов инфраструктуры.
    Два комплекта Лицензия на сбор и анализ индикаторов или объединённая лицензия, включающая выявление по данным фидов.
    Связь с MaxPatrol SIEM Компоненты лицензируются в рамках платформы MaxPatrol — пришлите действующую спецификацию, подберём совпадающую полосу.
    Срок и продление Обновления действуют 12 месяцев, продление оформляется отдельной позицией.

    НДС и документы

    НДС не облагается Передача прав на программы из реестра российского ПО освобождена от НДС по статье 149 Налогового кодекса.
    Налог на прибыль: расходы × 2 Расходы на лицензии программ из реестра российского ПО можно учесть в налоге на прибыль с коэффициентом 2 (подп. 26 п. 1 ст. 264 НК РФ). Условие — лицензия покупается для своей работы и договор не даёт права передавать её другим. Подробнее — в статье о коэффициенте 2. Как отразить это в учёте, подскажет ваш бухгалтер.
    Документы Счёт, договор и закрывающие документы оформляем на юридическое лицо.
    Обоснование закупки По запросу приложим выписку из реестра российского ПО и сведения о сертификатах соответствия.

    Для госзакупок

    Коды и реестровые данные для документации по 44-ФЗ и 223-ФЗ
    Код ОКПД2
    Услуги по предоставлению лицензий на право использовать компьютерное программное обеспечение (типовой код для закупки лицензий)
    58.29.50.000
    Реестр российского ПО
    Positive Technologies Cybersecurity Intelligence
    Запись № 6817
    Национальный режим Российское ПО из реестра Минцифры — запрет на иностранное ПО (ПП № 1875) не применяется
    Готовим КП для обоснования НМЦК
    Спецификация по вашему ТЗ, документы с печатью — в течение одного рабочего дня.

    Другие версии

    MaxPatrol SIEM
    SIEM-система МаксПатрол от Positive Technologies собирает события безопасности с рабочих станций, серверов, сетевого оборудования и средств защиты и показывает, что из этого потока действительно является атакой. Счёт юрлицу и документы для тендера. Экспертные правила PT ESC дополняются машинным обучением модуля MaxPatrol BAD — он входит в редакции Pro и Enterprise. Лицензия считается по числу активов — от 1 000 до 100 000.
    по запросу
    →
    MaxPatrol BAD
    Модуль поведенческого анализа для MaxPatrol SIEM: правила корреляции ловят то, что уже описано, а BAD находит нетипичное поведение, под которое правил ещё нет, и снижает поток ложных срабатываний. Счёт юрлицу и документы для тендера. Покупается дополнительно к лицензии SIEM; объём считается по активам и потоку событий в секунду.
    по запросу
    →
    MaxPatrol 360
    MaxPatrol 360 — система Positive Technologies для централизованной работы с инцидентами: собирает инциденты с тенантов на MaxPatrol 10, распространяет экспертизу сразу на нужные площадки, автоматизирует реагирование сценариями, передаёт уведомления в ГосСОПКА и запросы в ФинЦЕРТ. Счёт юрлицу и документы для тендера. Для крупных распределённых компаний и MSSP; лицензия считается по активам и тенантам.
    по запросу
    →
    PT Threat Intelligence Feeds
    Потоки данных об индикаторах компрометации от экспертного центра Positive Technologies: вредоносные домены, IP-адреса, ссылки и хеш-суммы файлов. Счёт юрлицу и документы для тендера. Загружаются в SIEM-систему и другие средства защиты, чтобы находить атаки по следам инфраструктуры атакующих. Лицензия считается по числу активов — от 100 до объёма свыше 5 000.
    по запросу
    →

    Другие продукты «Positive Technologies»

    XSpider
    Сканер уязвимостей Positive Technologies: находит узлы сети, определяет их сервисы, проверяет на уязвимости и подсказывает, что исправить. Счёт юрлицу и документы для тендера. Работает удалённо, агенты на проверяемых машинах не нужны. Лицензия — по числу хостов, от 4 до 10 240; сертификат Минобороны России № 2910 действует до 24.05.2028, реестр российского ПО, НДС не облагается. Заказы на новые лицензии, продления и расширения — до 31.12.2026; для новых проектов рассмотрите XSpider PRO.
    от 22 358,70 ₽
    MaxPatrol SIEM
    SIEM-система МаксПатрол от Positive Technologies собирает события безопасности с рабочих станций, серверов, сетевого оборудования и средств защиты и показывает, что из этого потока действительно является атакой. Счёт юрлицу и документы для тендера. Экспертные правила PT ESC дополняются машинным обучением модуля MaxPatrol BAD — он входит в редакции Pro и Enterprise. Лицензия считается по числу активов — от 1 000 до 100 000.
    по запросу
    MaxPatrol VM
    Управление уязвимостями: система находит узлы сети, ведёт актуальную карту активов, показывает, какие уязвимости опасны именно для вашей инфраструктуры, и контролирует, что их действительно устранили. Счёт юрлицу и документы для тендера. Лицензия считается по числу активов — от 100 до 100 000; для одной площадки до 1 000 активов есть пакет All-in-One, где серверная лицензия и выявление уязвимостей уже входят.
    по запросу
    PT NGFW
    Межсетевой экран нового поколения российской разработки: различает не порты и адреса, а конкретные приложения и действия пользователей — более 4 500 приложений, включая «1С», «Госуслуги», «Яндекс», VK и «Битрикс». Счёт юрлицу и документы для тендера. В линейке одиннадцать моделей шлюзов, лицензия оформляется на модель — базовая или комплект All-in-One.
    по запросу
    PT EASM
    Контроль внешнего периметра глазами атакующего: сервис сам находит всё, что доступно из интернета, — домены и поддомены, адреса, порты, сервисы, облачные ресурсы, забытые лендинги и тестовые стенды. Счёт юрлицу и документы для тендера. Показывает, какие уязвимости злоумышленник использует в первую очередь. Объём подписки считается под периметр компании.
    по запросу
    XSpider PRO
    Сканер уязвимостей Positive Technologies для инфраструктуры до 500 узлов. Счёт юрлицу и документы для тендера. Проверяет сеть в двух режимах — снаружи без учётных данных и изнутри с учётной записью, сканирует веб-приложения и Docker-контейнеры, ставится на отечественные ОС. Лицензия — по числу IP-адресов, от 4 до 500 (по запросу — Pentest от 200 адресов, Pentest + Audit от 64 и Industrial); три набора проверок, НДС не облагается.
    от 26 365,50 ₽
    MaxPatrol EPP
    MaxPatrol EPP — российский корпоративный антивирус Positive Technologies для рабочих станций, серверов и виртуальных машин на Windows, Astra Linux, «РЕД ОС» и других Linux. Находит и блокирует вирусы, трояны, шифровальщики и программы удалённого доступа, управляется из единой веб-консоли. Подходит как антивирус для организации любого размера и как второй антивирус по требованиям регуляторов. Сертифицированный ФСТЭК России антивирус (сертификат № 4980), в реестре российского ПО № 34660; вместе с MaxPatrol EDR входит в MaxPatrol Endpoint Security.
    от 2 000 ₽
    MaxPatrol 8
    Система контроля защищённости и соответствия стандартам: в одном продукте тестирование на проникновение, системные проверки с учётной записью и контроль соответствия требованиям. Счёт юрлицу и документы для тендера. Подходит службам ИБ, которым нужен и аудит конфигураций, и проверка периметра. Лицензия считается по режиму проверок и компонентам системы. Продажи, продления и расширения завершаются 31.12.2026; для новых проектов рассмотрите MaxPatrol VM.
    по запросу

    Частые вопросы

    Цена зависит от комплекта лицензии и числа активов. Выберите конфигурацию в конфигураторе и оставьте заявку — соберём спецификацию и выставим счёт.

    Фиды — это сами потоки данных об индикаторах компрометации. PT Threat Analyzer — платформа, которая собирает такие данные из разных источников, нормализует, обогащает контекстом и раздаёт в средства защиты. Их можно взять объединённой лицензией.

    Возможность обнаружить атаку раньше: индикаторы описывают инфраструктуру, которую злоумышленники используют для атак, поэтому срабатывание происходит до того, как отработает сигнатура или правило корреляции.

    Внутренние — песочницы, анализаторы кода, данные от пользователей; внешние — коммерческих и открытых поставщиков, серверы WHOIS и DNS.

    По количеству активов инфраструктуры — так же, как для MaxPatrol SIEM. Пришлите действующую спецификацию, и мы подберём совпадающую полосу.

    Соберём работу с данными об угрозах
    Пришлите спецификацию MaxPatrol SIEM — подберём полосу и комплект.
    Запросить КП и счёт
    Спецификация под ваш тендер, документы с печатью.
    КП счёт формуляр
    Написать в мессенджер
    Подбор SKU за пару сообщений.
    M
    Позвонить или написать
    Пн–Пт · 9:00–18:00 МСК
    +7 (495) 008-93-65 sale@migsoft.ru