Migsoft
0
Positive Technologies Защита Kubernetes и Docker Блокировка событий в рантайме Экспертиза в поставке

PT Container Security

PT Container Security — защита контейнерных сред Positive Technologies: проверяет образы и манифесты при сборке, не пускает в кластер Kubernetes изменения с нарушениями через контроллер допуска и отслеживает события в работающих контейнерах. Счёт юрлицу и документы для тендера. Лицензия срочная и считается по числу сканеров, реестров, узлов с агентами и кластеров. Работает с Kubernetes 1.20 и новее, в том числе на Deckhouse, Nova и «Боцман».
Артикул
PT-CS-REQ
PT Container Security

Анкета для расчёта и пилота

Несколько вопросов о задаче и инфраструктуре — подготовим КП или организуем пилот вместе с Positive Technologies.

По ответам подготовим коммерческое предложение: соберём состав лицензий и согласуем цену с Positive Technologies. Можно отвечать приблизительно — главное отмечено звёздочкой, остальное уточним. В конце — e-mail и ИНН организации (производитель считает цену под заказчика), телефон по желанию.

Задача и масштаб

    Ответы сохраняются в этом браузере.

    По ссылке анкета откроется с вашими ответами на любом устройстве — сохраните её себе или отправьте коллеге, который знает остальное.

    Продукты для безопасности приложений

    Разные задачи на разных этапах жизни приложения.
    PT AF PRO
    PT Application Inspector
    PT BlackBox
    PT Container Security
    Что делает Защищает работающее приложение от атак Анализирует код и зависимости Сканирует работающее приложение снаружи Защищает контейнерные среды
    Когда применяется В продуктиве На этапе разработки На этапе тестирования и в продуктиве На всех этапах жизненного цикла
    Нужен исходный код
    Блокирует атаку в реальном времени
    Находит уязвимости до релиза
    Поиск секретов в коде Уточняется
    Встраивается в конвейер сборки
    Реестр российского ПО № 1141 № 1253 № 15711 № 17884

    О PT Container Security

    Что это и для каких задач применяется

    PT Container Security защищает контейнерную инфраструктуру на всех этапах: от образа в реестре до контейнера, который уже работает в кластере. Система проверяет образы на уязвимости и вредоносное ПО, контролирует их подписи, анализирует Dockerfile и манифесты Kubernetes, а собственный контроллер допуска проверяет изменения до того, как они попадут в кластер.

    Во время выполнения PT CS следит за событиями с помощью источников на eBPF и детекторов на WebAssembly и блокирует события по правилам реагирования. Утилита ptcs-cli встраивается в CI/CD и может остановить сборку. Один экземпляр защищает несколько кластеров: центральный кластер управляет дочерними.

    База уязвимостей охватывает ALT Linux, Astra Linux, «РЕД ОС», Red Hat, Ubuntu, Oracle, NVD и БДУ ФСТЭК. В версии 1.2 появилась проверка кластера на соответствие стандарту CRIS — Kubernetes.

    Что делает PT Container Security

    Сканирует образы
    Послойно, на уязвимости и вредоносное ПО, с контролем подписи; подключённые реестры проверяются регулярно.
    Проверяет конфигурации
    Dockerfile и манифесты Kubernetes (IaC) — на ошибки и нарушения стандартов безопасности.
    Контролирует допуск в кластер
    Проверяет ресурсы перед созданием и подпись образов, прежде чем они попадут в Kubernetes.
    Защищает контейнеры во время работы
    Отслеживает события рантайма в реальном времени и блокирует их правилами реагирования.
    Встраивается в CI/CD
    ptcs-cli проверяет образы в конвейере и может остановить сборку; отчёты — в CycloneDX, SARIF, HTML.
    Показывает карту кластера
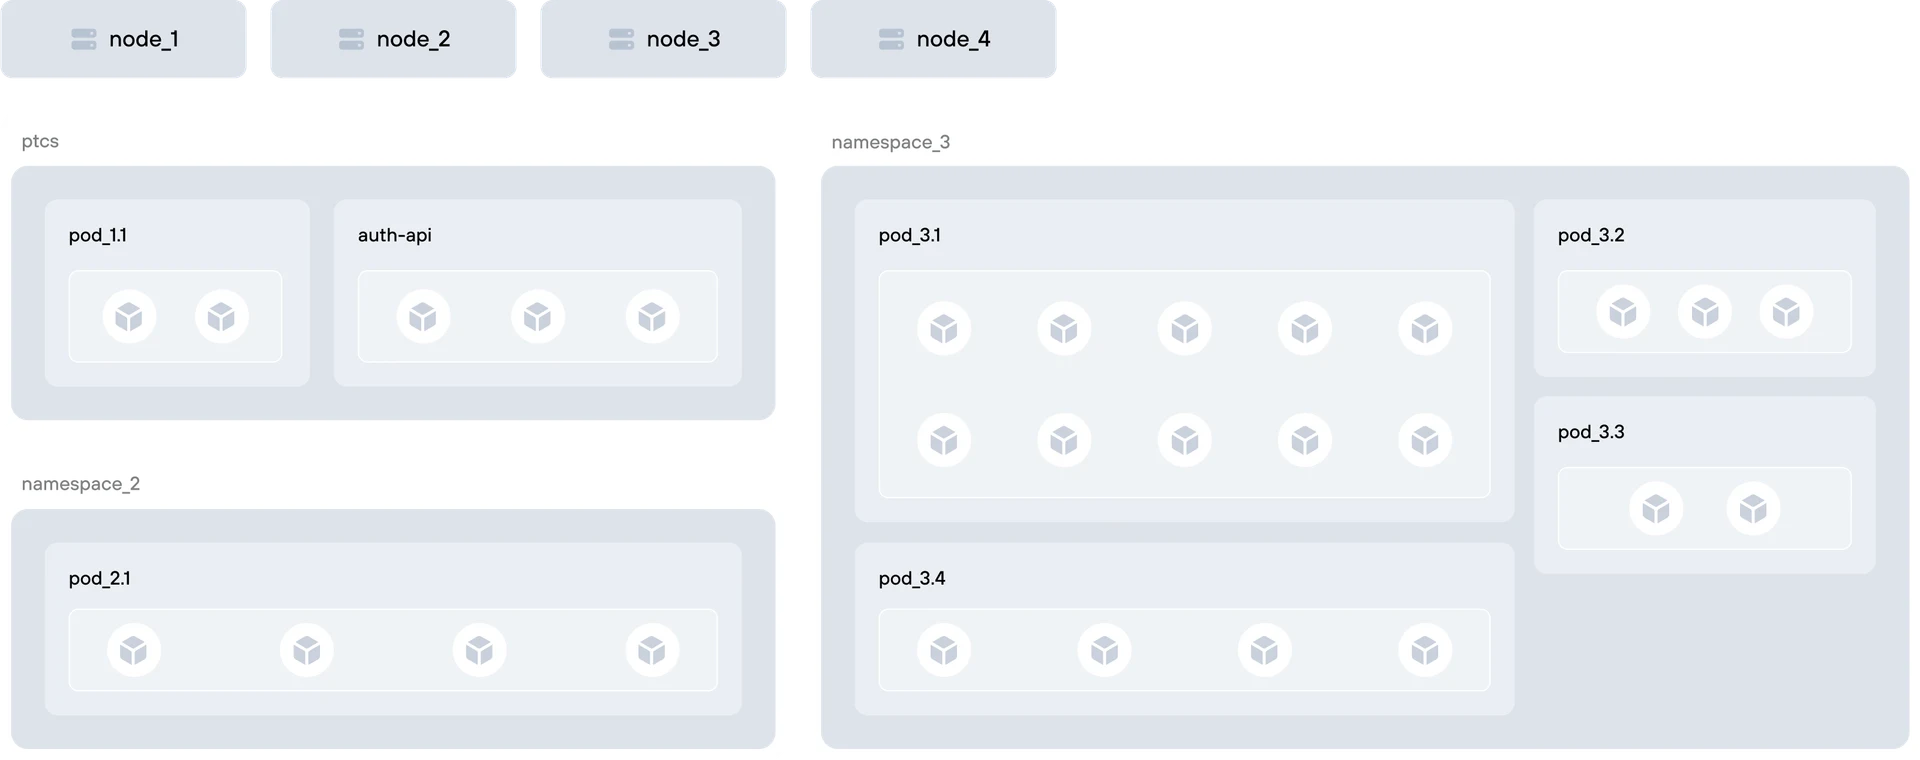
    Узлы, пространства имён, поды, контейнеры, связи между ними, уязвимости и события рантайма.
    Отправляет файлы на анализ
    Интеграция с PT Sandbox и PT MultiScanner — для поиска вредоносного ПО в контейнерной среде.

    Характеристики

    О продукте
    Класс решения Защита контейнерных сред
    Актуальная версия 1.2
    Что защищает Образы, контейнеры, оркестратор, реестры образов, ОС узлов
    Этапы Сборка, развёртывание, выполнение
    Совместимость
    Kubernetes 1.20 и выше
    Платформы с сертификатами совместимости Deckhouse Kubernetes Platform, Nova Container Platform, «Боцман» — все версии
    ОС узлов 64-разрядные Debian, Ubuntu, CentOS, Astra Linux; проверено на Debian 11 и 12, Ubuntu 20.04 и 22.04, Astra Linux 1.8, CentOS 10 Stream
    Ядро Linux Рекомендуется 5.4 и выше (для детектора Unix-сокета — 5.11 и выше); требуется поддержка Tetragon, включённые eBPF, BTF и cgroup
    Реестры образов С поддержкой Docker Registry API v2
    Внешние СУБД и очереди PostgreSQL 14+ или Postgres Pro, ClickHouse 20+ или Arenadata QuickMarts, Redis 7.0.11+, RabbitMQ 4.0+
    Ресурсы
    Центральный кластер 8 ядер, 16 ГБ ОЗУ, 70 ГБ; рекомендуется 10 ядер, 32 ГБ, 130–180 ГБ
    Встроенные PostgreSQL, RabbitMQ и ClickHouse Ещё 8 ядер и 16 ГБ ОЗУ
    Сервер развёртывания 4 ядра, 8 ГБ ОЗУ, 20 ГБ
    Интеграции
    Продукты Positive Technologies MaxPatrol SIEM, PT Sandbox, PT MultiScanner
    Уведомления и события syslog, webhook, Grafana и Loki
    Реестр
    Реестр российского ПО № 17884 от 06.06.2023

    Что входит в поставку

    Дистрибутив PT CS
    Устанавливается в Kubernetes через Helm и kubectl; есть графический установщик.
    Серийный номер лицензии
    Вводится в веб-интерфейсе центрального экземпляра или через API.
    Обновления баз уязвимостей
    С сервера update.ptsecurity.com или через локальный сервер обновлений — в оплаченный период.
    Базовая техническая поддержка
    Критические заявки — до 4 часов, остальные — до 8 часов в рабочие дни с 9:00 до 18:00 мск; портал заявок работает круглосуточно.
    Документы для закупки
    Счёт, договор и закрывающие документы на юридическое лицо.

    Как лицензируется

    Что считает лицензия Число сканеров образов, подключаемых реестров, узлов кластера с агентами мониторинга среды выполнения и подключённых кластеров.
    Срок Лицензия срочная. Когда срок истекает, становятся недоступны добавление реестров, сканирование образов и конфигураций, проверка через контроллер допуска, установка агентов и подключение дочерних кластеров.
    Один экземпляр — одна лицензия Лицензию активируют в центральном кластере, дочерние получают сведения о ней оттуда. Для второго экземпляра PT CS нужна отдельная лицензия.
    Для расчёта Сколько кластеров и узлов, какие реестры образов подключаются, на скольких узлах нужна защита рантайма.

    НДС и документы

    НДС не облагается Передача прав на программы из реестра российского ПО освобождена от НДС по статье 149 Налогового кодекса. PT Container Security внесён в реестр под номером 17884.
    Налог на прибыль: расходы × 2 Расходы на лицензии программ из реестра российского ПО можно учесть в налоге на прибыль с коэффициентом 2 (подп. 26 п. 1 ст. 264 НК РФ). Условие — лицензия покупается для своей работы и договор не даёт права передавать её другим. Подробнее — в статье о коэффициенте 2. Как отразить это в учёте, подскажет ваш бухгалтер.
    Документы Счёт, договор и закрывающие документы оформляем на юридическое лицо.
    Обоснование закупки По запросу приложим выписку из реестра российского ПО № 17884.

    Для госзакупок

    Коды и реестровые данные для документации по 44-ФЗ и 223-ФЗ
    Код ОКПД2
    Услуги по предоставлению лицензий на право использовать компьютерное программное обеспечение (типовой код для закупки лицензий)
    58.29.50.000
    Реестр российского ПО
    Positive Technologies Container Security (PT CS)
    Запись № 17884
    Национальный режим Российское ПО из реестра Минцифры — запрет на иностранное ПО (ПП № 1875) не применяется
    Готовим КП для обоснования НМЦК
    Спецификация по вашему ТЗ, документы с печатью — в течение одного рабочего дня.

    Другие версии

    PT Application Firewall PRO
    Межсетевой экран уровня веб-приложений и API: разбирает трафик на уровне приложения, отсекает атаки, вредоносных ботов и попытки эксплуатации уязвимостей, пока разработчики не закрыли дыру в коде. Счёт юрлицу и документы для тендера. Работает в одиночном исполнении и в кластере. Лицензия считается по производительности — от 1 000 до 100 000 запросов в секунду.
    по запросу
    →
    PT Application Firewall
    PT Application Firewall 3 (PT AF 3) — межсетевой экран уровня веб-приложений Positive Technologies для веб-порталов, ERP-систем, мобильных приложений и систем ДБО: разбирает трафик до прикладного уровня, блокирует атаки нулевого дня, защищает от ботов и выявляет DDoS-атаки уровня приложений. Счёт юрлицу и документы для тендера. С сентября 2026 года основные ресурсы вендор направляет на PT AF PRO, а действующих заказчиков PT AF 3 продолжает поддерживать.
    по запросу
    →
    PT Application Inspector
    Анализ безопасности приложений до выхода в продуктив: статический анализ кода, проверка сторонних зависимостей и динамическое тестирование в одной платформе. Счёт юрлицу и документы для тендера. Находит уязвимости, оставленные в коде секреты и подозрительную логику. Объём лицензии считается под число проверяемых приложений и рассчитывается по запросу.
    по запросу
    →
    PT BlackBox
    Динамический анализ защищённости веб-приложений методом чёрного ящика: сканеру нужен только адрес цели — он сам проходит авторизацию, изучает приложение, проводит атаку и собирает результаты. Счёт юрлицу и документы для тендера. Подходит командам разработки и тестирования на этапе до релиза. Поставка рассчитывается по запросу.
    по запросу
    →
    PT Sandbox
    Песочница: запускает подозрительные файлы и ссылки в изолированной среде и смотрит, что они делают, — так находят то, чего ещё нет в антивирусных базах, включая эксплойты нулевого дня и шифровальщики. Счёт юрлицу и документы для тендера. Лицензия оформляется на источник проверки: почта, сетевой трафик, файловые хранилища или промышленные сети.
    по запросу
    →

    Другие продукты «Positive Technologies»

    XSpider
    Сканер уязвимостей Positive Technologies: находит узлы сети, определяет их сервисы, проверяет на уязвимости и подсказывает, что исправить. Счёт юрлицу и документы для тендера. Работает удалённо, агенты на проверяемых машинах не нужны. Лицензия — по числу хостов, от 4 до 10 240; сертификат Минобороны России № 2910 действует до 24.05.2028, реестр российского ПО, НДС не облагается. Заказы на новые лицензии, продления и расширения — до 31.12.2026; для новых проектов рассмотрите XSpider PRO.
    от 22 358,70 ₽
    MaxPatrol SIEM
    SIEM-система МаксПатрол от Positive Technologies собирает события безопасности с рабочих станций, серверов, сетевого оборудования и средств защиты и показывает, что из этого потока действительно является атакой. Счёт юрлицу и документы для тендера. Экспертные правила PT ESC дополняются машинным обучением модуля MaxPatrol BAD — он входит в редакции Pro и Enterprise. Лицензия считается по числу активов — от 1 000 до 100 000.
    по запросу
    MaxPatrol VM
    Управление уязвимостями: система находит узлы сети, ведёт актуальную карту активов, показывает, какие уязвимости опасны именно для вашей инфраструктуры, и контролирует, что их действительно устранили. Счёт юрлицу и документы для тендера. Лицензия считается по числу активов — от 100 до 100 000; для одной площадки до 1 000 активов есть пакет All-in-One, где серверная лицензия и выявление уязвимостей уже входят.
    по запросу
    PT NGFW
    Межсетевой экран нового поколения российской разработки: различает не порты и адреса, а конкретные приложения и действия пользователей — более 4 500 приложений, включая «1С», «Госуслуги», «Яндекс», VK и «Битрикс». Счёт юрлицу и документы для тендера. В линейке одиннадцать моделей шлюзов, лицензия оформляется на модель — базовая или комплект All-in-One.
    по запросу
    PT EASM
    Контроль внешнего периметра глазами атакующего: сервис сам находит всё, что доступно из интернета, — домены и поддомены, адреса, порты, сервисы, облачные ресурсы, забытые лендинги и тестовые стенды. Счёт юрлицу и документы для тендера. Показывает, какие уязвимости злоумышленник использует в первую очередь. Объём подписки считается под периметр компании.
    по запросу
    XSpider PRO
    Сканер уязвимостей Positive Technologies для инфраструктуры до 500 узлов. Счёт юрлицу и документы для тендера. Проверяет сеть в двух режимах — снаружи без учётных данных и изнутри с учётной записью, сканирует веб-приложения и Docker-контейнеры, ставится на отечественные ОС. Лицензия — по числу IP-адресов, от 4 до 500 (по запросу — Pentest от 200 адресов, Pentest + Audit от 64 и Industrial); три набора проверок, НДС не облагается.
    от 26 365,50 ₽
    MaxPatrol EPP
    MaxPatrol EPP — российский корпоративный антивирус Positive Technologies для рабочих станций, серверов и виртуальных машин на Windows, Astra Linux, «РЕД ОС» и других Linux. Находит и блокирует вирусы, трояны, шифровальщики и программы удалённого доступа, управляется из единой веб-консоли. Подходит как антивирус для организации любого размера и как второй антивирус по требованиям регуляторов. Сертифицированный ФСТЭК России антивирус (сертификат № 4980), в реестре российского ПО № 34660; вместе с MaxPatrol EDR входит в MaxPatrol Endpoint Security.
    от 2 000 ₽
    MaxPatrol 8
    Система контроля защищённости и соответствия стандартам: в одном продукте тестирование на проникновение, системные проверки с учётной записью и контроль соответствия требованиям. Счёт юрлицу и документы для тендера. Подходит службам ИБ, которым нужен и аудит конфигураций, и проверка периметра. Лицензия считается по режиму проверок и компонентам системы. Продажи, продления и расширения завершаются 31.12.2026; для новых проектов рассмотрите MaxPatrol VM.
    по запросу

    Частые вопросы

    В своей части — да. По разбору вендора PT CS профильно закрывает защиту контейнерных сред и их оркестрации (подпункт «д» пункта 63 Требований), а также контроль конфигураций, управление уязвимостями, мониторинг безопасности и безопасную разработку в контейнерной инфраструктуре. Требование применять сертифицированные средства зависит от сертификации: Positive Technologies планирует завершить сертификацию PT Container Security в начале 2027 года. О самих Требованиях — в статье Приказ ФСТЭК № 117.

    Стоимость определяется объёмом лицензии — числом кластеров, узлов под защитой рантайма, реестров и сканеров — и сроком. Пришлите эти цифры — подготовим предложение.

    Да, на трёх уровнях: ptcs-cli останавливает сборку в CI/CD, если образ не прошёл проверку; контроллер допуска не пропускает в кластер изменения с нарушениями политик, а образ без действительной подписи может заблокировать; во время работы контейнеров правила реагирования блокируют опасные события.

    У контейнеров короткое время жизни, свои механизмы изоляции и уровни абстракции, поэтому традиционные средства защиты часто с ними несовместимы. Защищать нужно и сами контейнеры, и инфраструктуру, в которой они работают, и приложения внутри них — в том числе на уровне кластера и оркестратора.

    Продукт работает из коробки: сразу после установки доступны сотни правил для контроля API и манифестов, а экспертизу обновляет вендор. При необходимости контент настраивается под вашу инфраструктуру, можно создавать собственные пакеты экспертизы.

    Посчитаем защиту ваших кластеров
    Пришлите число кластеров, узлов и реестров образов — подготовим предложение и согласуем пилот.
    Запросить КП и счёт
    Спецификация под ваш тендер, документы с печатью.
    КП счёт формуляр
    Написать в мессенджер
    Подбор SKU за пару сообщений.
    M
    Позвонить или написать
    Пн–Пт · 9:00–18:00 МСК
    +7 (495) 008-93-65 sale@migsoft.ru