Migsoft
0
Positive Technologies Практика на реальных атаках Обучение и проверка команды Доступ по подписке

Standoff 365

Платформа Standoff 365: киберполигон с реальными атаками, онлайн-симулятор расследований Cyberbones и площадка поиска уязвимостей Bug Bounty. Счёт юрлицу и документы для тендера. На ней команды защиты тренируются на настоящих атаках, а не в теории. Состав и объём подписки рассчитываются под задачи команды.
Standoff 365
1

Выберите формат

Условия зависят от формата и размера команды — подготовим предложение.

1.1Продукт платформы

Cyberbones и Defend — онлайн-тренировки команды ИБ на реальных атаках, кибербитва — проверка команды в соревновании с белыми хакерами. Bug Bounty решает другую задачу: внешние исследователи ищут уязвимости в ваших системах.
Подготовка команды ИБ
Standoff Cyberbones
Онлайн-симулятор для самостоятельной практики: расследование реальных кибератак с кибербитвы Standoff.
Standoff Defend
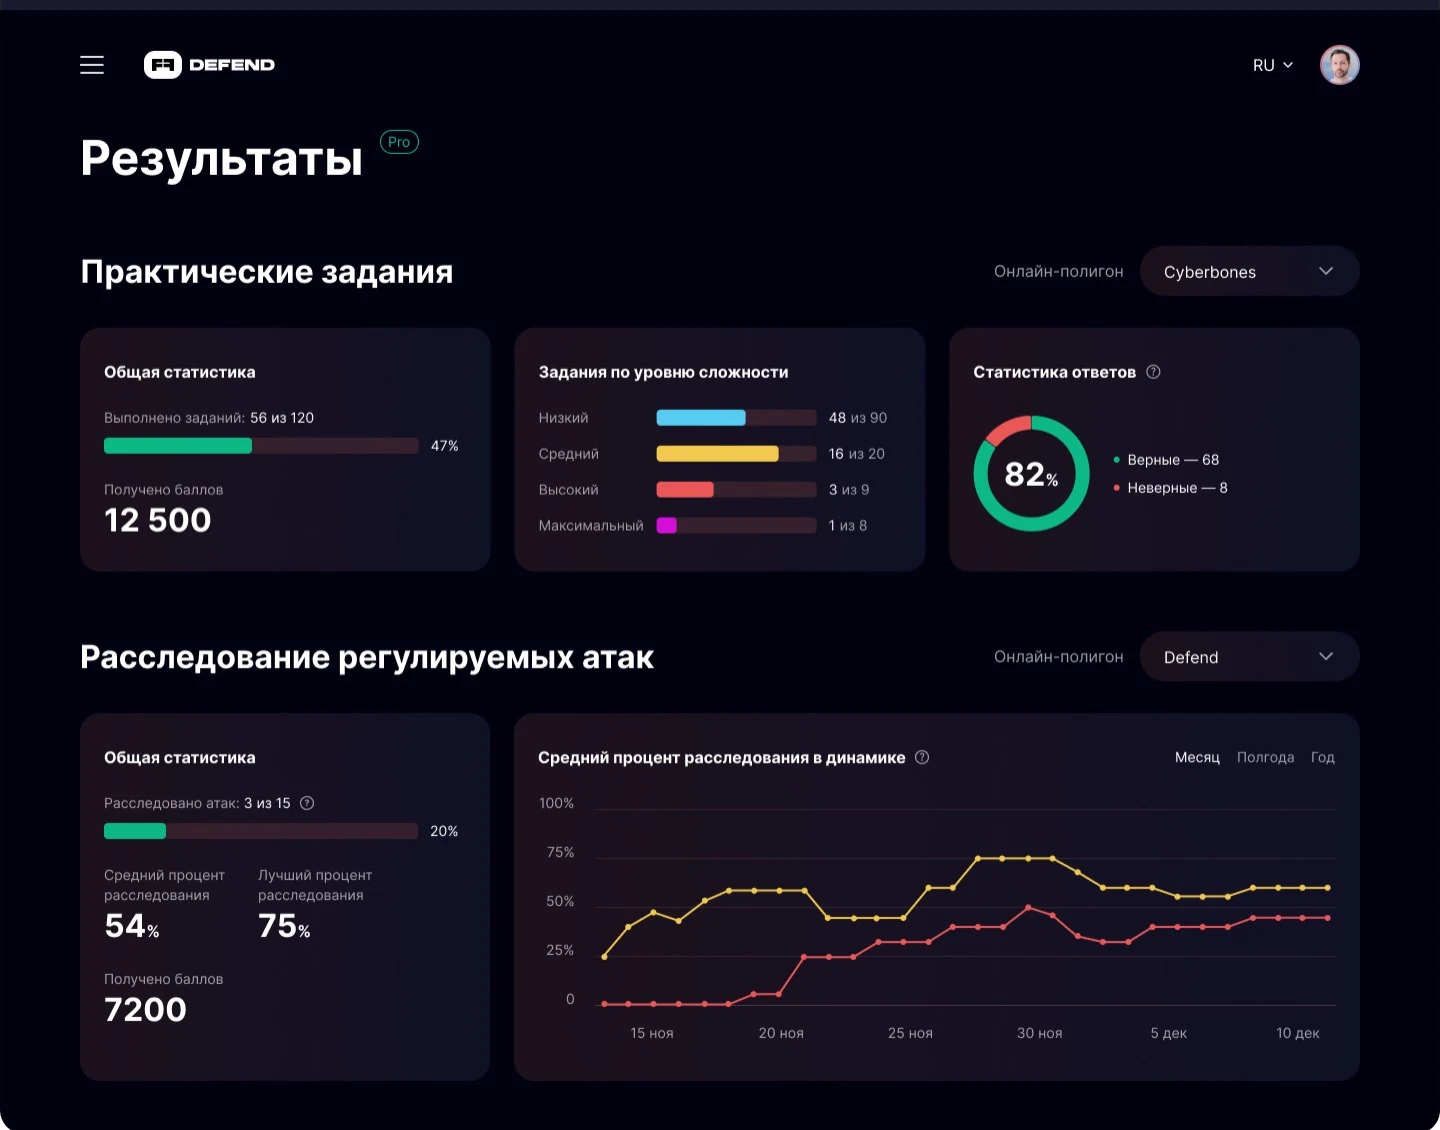
Онлайн-полигон по подписке для команды мониторинга: 12+ сценариев атак APT-группировок на копиях реальной инфраструктуры, 70+ кейсов с кибербитвы, воркшопы с менторами.
Кибербитва Standoff
Участие вашей команды в кибербитве: защитники расследуют атаки (в режиме реагирования — и отражают), атакующие ищут уязвимости в виртуальном государстве с бизнес-процессами разных отраслей.
Поиск уязвимостей в ваших системах
Standoff Bug Bounty
Белые хакеры круглосуточно ищут уязвимости в ваших приложениях и инфраструктуре, а платите вы только за найденные уязвимости; программа бывает приватной или публичной.
Загружаем цены…
Не удалось загрузить цены.

Анкета для расчёта

Несколько вопросов о задаче и инфраструктуре — подготовим коммерческое предложение.

По ответам подготовим коммерческое предложение: подберём подписку или формат и согласуем условия с Positive Technologies. Можно отвечать приблизительно — главное отмечено звёздочкой, остальное уточним. В конце — e-mail и ИНН организации (производитель считает цену под заказчика), телефон по желанию.

Задача и команда

    Ответы сохраняются в этом браузере.

    По ссылке анкета откроется с вашими ответами на любом устройстве — сохраните её себе или отправьте коллеге, который знает остальное.

    О Standoff 365

    Что это и для каких задач применяется

    Standoff 365 — платформа, на которой команды по информационной безопасности проверяют и развивают навыки на реальных атаках, а не в теории.

    Внутри несколько разных форматов. Онлайн-симулятор Cyberbones даёт разбирать кибератаки в своём темпе: задания построены на действиях белых хакеров с кибербитвы Standoff. Онлайн-полигон Defend — это регулярная практика с реальными кейсами, базой знаний и поддержкой ментора. Кибербитва Standoff — интенсивная проверка: международные соревнования команд защитников и атакующих.

    Отдельное направление — Standoff Bug Bounty: независимые исследователи безопасности ищут уязвимости в ваших системах и получают вознаграждение за подтверждённые находки.

    Для руководителя это способ увидеть то, что не показывает аудит: слаженность команды в условиях реальной атаки, достаточность структуры центра мониторинга и готовность отражать атаки.

    Что даёт платформа

    Тренирует на реальных кейсах
    Специалисты расследуют кибератаки, реализованные белыми хакерами на кибербитве Standoff, — и учатся видеть такие ситуации в работе.
    Позволяет заниматься в удобном темпе
    Онлайн-формат доступен круглосуточно: расследования проходят в комфортном режиме, без отрыва на выездное обучение.
    Проверяет слаженность команды
    Руководитель видит, как команда работает в условиях реальной атаки и достаточно ли выстроена структура центра мониторинга.
    Даёт опыт работы со средствами защиты
    Практика с разными классами продуктов информационной безопасности — на стенде, а не на боевой инфраструктуре.
    Открывает поиск уязвимостей исследователями
    Через Standoff Bug Bounty независимые специалисты проверяют ваши системы и получают вознаграждение за подтверждённые находки.
    Поддерживает ментором
    На онлайн-полигоне Defend рост компетенций сопровождает наставник.
    Показывает уровень подготовки
    Оценка текущих навыков специалистов и рекомендации по развитию компетенций от экспертов рынка.

    Характеристики

    Форматы платформы
    Standoff Cyberbones Онлайн-симулятор для самостоятельной практики: расследование кибератак и работа со средствами защиты
    Standoff Defend Онлайн-полигон для регулярной прокачки навыков: реальные кейсы, база знаний, поддержка ментора
    Кибербитва Standoff Международные соревнования команд защитников и атакующих
    Standoff Bug Bounty Площадка поиска уязвимостей независимыми исследователями
    Кому подходит
    Специалистам ИТ и ИБ Оценка уровня навыков, практика с живыми атаками, опыт работы с разными классами продуктов
    Руководителям Проверка слаженности команды, структуры центра мониторинга и готовности к отражению атак
    Формат доступа Онлайн, через платформу Standoff 365

    Что входит

    Доступ к платформе Standoff 365
    Единый интерфейс ко всем продуктам экосистемы Standoff.
    Задания и цепочки атак
    Практические задания, построенные на разборе реальных кибератак.
    Сопровождение
    Поддержка ментора и рекомендации экспертов — в форматах, где это предусмотрено.
    Документы для закупки
    Счёт, договор и закрывающие документы на юридическое лицо.

    Как выбрать формат

    Форматы отличаются интенсивностью и степенью сопровождения: от самостоятельных тренировок до соревнований.

    Standoff Cyberbones Самостоятельные тренировки: специалисты разбирают кибератаки в удобное время. Подходит, чтобы начать практику без отрыва от работы.
    Standoff Defend Регулярная прокачка навыков с реальными кейсами, базой знаний и наставником. Сюда переходят, когда нужен системный рост команды, а не разовые задания.
    Кибербитва Standoff Интенсивная проверка в соревновательном формате — когда команда уже подготовлена и нужно проверить её в деле.
    Standoff Bug Bounty Другой сценарий: не обучение команды, а поиск уязвимостей в ваших системах силами независимых исследователей за вознаграждение.

    Как поставляется

    Доступ для команды Условия зависят от формата, размера группы и срока доступа — согласуем перед расчётом.
    Что уточнить заранее Сколько специалистов будет заниматься, какой формат нужен и есть ли у компании собственный центр мониторинга.
    Bug Bounty Для программы поиска уязвимостей отдельно согласуются охват систем и условия вознаграждения.
    Расчёт Оставьте заявку — согласуем условия с вендором и выставим счёт на юридическое лицо.

    НДС и документы

    Налоги Ставку налога подтверждаем при выставлении счёта — она зависит от статуса продукта в реестре российского ПО на дату сделки.
    Документы Счёт, договор и закрывающие документы оформляем на юридическое лицо.
    Обоснование закупки По запросу приложим документы вендора, нужные для обоснования закупки.

    Другие версии

    PT X
    PT X — облачный сервис Positive Technologies для круглосуточного мониторинга и реагирования на кибератаки: на ваших компьютерах и серверах работают агенты MaxPatrol EDR, а инциденты выявляют и подтверждают эксперты центра PT ESC. Счёт юрлицу и документы для тендера. Два уровня защиты — Base и Pro, у Pro добавляются анализ трафика и проверка почты. Срочная лицензия считается по числу защищаемых устройств, от 500.
    по запросу
    →
    PT EASM
    Контроль внешнего периметра глазами атакующего: сервис сам находит всё, что доступно из интернета, — домены и поддомены, адреса, порты, сервисы, облачные ресурсы, забытые лендинги и тестовые стенды. Счёт юрлицу и документы для тендера. Показывает, какие уязвимости злоумышленник использует в первую очередь. Объём подписки считается под периметр компании.
    по запросу
    →
    PT Maze
    Защита мобильных приложений от разбора и переделки: обфускация кода, контроль целостности и проверка окружения на Android и iOS. Счёт юрлицу и документы для тендера. Мешает создать клон или модификацию приложения, разблокировать платные функции и изучить внутреннее устройство. Стоимость зависит от числа приложений и рассчитывается по запросу.
    по запросу
    →

    Другие продукты «Positive Technologies»

    XSpider
    Сканер уязвимостей Positive Technologies: находит узлы сети, определяет их сервисы, проверяет на уязвимости и подсказывает, что исправить. Счёт юрлицу и документы для тендера. Работает удалённо, агенты на проверяемых машинах не нужны. Лицензия — по числу хостов, от 4 до 10 240; сертификат Минобороны России № 2910 действует до 24.05.2028, реестр российского ПО, НДС не облагается. Заказы на новые лицензии, продления и расширения — до 31.12.2026; для новых проектов рассмотрите XSpider PRO.
    от 22 358,70 ₽
    MaxPatrol SIEM
    SIEM-система МаксПатрол от Positive Technologies собирает события безопасности с рабочих станций, серверов, сетевого оборудования и средств защиты и показывает, что из этого потока действительно является атакой. Счёт юрлицу и документы для тендера. Экспертные правила PT ESC дополняются машинным обучением модуля MaxPatrol BAD — он входит в редакции Pro и Enterprise. Лицензия считается по числу активов — от 1 000 до 100 000.
    по запросу
    MaxPatrol VM
    Управление уязвимостями: система находит узлы сети, ведёт актуальную карту активов, показывает, какие уязвимости опасны именно для вашей инфраструктуры, и контролирует, что их действительно устранили. Счёт юрлицу и документы для тендера. Лицензия считается по числу активов — от 100 до 100 000; для одной площадки до 1 000 активов есть пакет All-in-One, где серверная лицензия и выявление уязвимостей уже входят.
    по запросу
    PT NGFW
    Межсетевой экран нового поколения российской разработки: различает не порты и адреса, а конкретные приложения и действия пользователей — более 4 500 приложений, включая «1С», «Госуслуги», «Яндекс», VK и «Битрикс». Счёт юрлицу и документы для тендера. В линейке одиннадцать моделей шлюзов, лицензия оформляется на модель — базовая или комплект All-in-One.
    по запросу
    PT EASM
    Контроль внешнего периметра глазами атакующего: сервис сам находит всё, что доступно из интернета, — домены и поддомены, адреса, порты, сервисы, облачные ресурсы, забытые лендинги и тестовые стенды. Счёт юрлицу и документы для тендера. Показывает, какие уязвимости злоумышленник использует в первую очередь. Объём подписки считается под периметр компании.
    по запросу
    XSpider PRO
    Сканер уязвимостей Positive Technologies для инфраструктуры до 500 узлов. Счёт юрлицу и документы для тендера. Проверяет сеть в двух режимах — снаружи без учётных данных и изнутри с учётной записью, сканирует веб-приложения и Docker-контейнеры, ставится на отечественные ОС. Лицензия — по числу IP-адресов, от 4 до 500 (по запросу — Pentest от 200 адресов, Pentest + Audit от 64 и Industrial); три набора проверок, НДС не облагается.
    от 26 365,50 ₽
    MaxPatrol EPP
    MaxPatrol EPP — российский корпоративный антивирус Positive Technologies для рабочих станций, серверов и виртуальных машин на Windows, Astra Linux, «РЕД ОС» и других Linux. Находит и блокирует вирусы, трояны, шифровальщики и программы удалённого доступа, управляется из единой веб-консоли. Подходит как антивирус для организации любого размера и как второй антивирус по требованиям регуляторов. Сертифицированный ФСТЭК России антивирус (сертификат № 4980), в реестре российского ПО № 34660; вместе с MaxPatrol EDR входит в MaxPatrol Endpoint Security.
    от 2 000 ₽
    MaxPatrol 8
    Система контроля защищённости и соответствия стандартам: в одном продукте тестирование на проникновение, системные проверки с учётной записью и контроль соответствия требованиям. Счёт юрлицу и документы для тендера. Подходит службам ИБ, которым нужен и аудит конфигураций, и проверка периметра. Лицензия считается по режиму проверок и компонентам системы. Продажи, продления и расширения завершаются 31.12.2026; для новых проектов рассмотрите MaxPatrol VM.
    по запросу

    Частые вопросы

    Условия зависят от формата, размера команды и срока доступа. Выберите формат в конфигураторе и оставьте заявку — согласуем с вендором и подготовим предложение.

    Cyberbones — онлайн-симулятор для самостоятельной практики: специалисты разбирают кибератаки в удобное время. Defend — онлайн-полигон для регулярной прокачки навыков, где есть реальные кейсы, база знаний и поддержка ментора.

    Возможность проверить слаженность команды в условиях реальной атаки, достаточность структуры центра мониторинга и готовность специалистов отражать атаки — то, что не показывает формальный аудит.

    Площадка, на которой независимые исследователи безопасности ищут уязвимости в ваших системах и получают вознаграждение за подтверждённые находки. Охват систем и условия выплат согласуются отдельно.

    Нет, работа идёт онлайн через платформу Standoff 365.

    Подберём формат подготовки команды
    Расскажите про команду и задачи — согласуем условия доступа с вендором.
    Запросить КП и счёт
    Спецификация под ваш тендер, документы с печатью.
    КП счёт формуляр
    Написать в мессенджер
    Подбор SKU за пару сообщений.
    M
    Позвонить или написать
    Пн–Пт · 9:00–18:00 МСК
    +7 (495) 008-93-65 sale@migsoft.ru