Migsoft
0
Positive Technologies Победитель Премии Рунета 2025 Без установки агентов НДС не облагается

PT Dephaze

Автоматический пентест: система сама ищет пути продвижения по сети и показывает, как далеко в инфраструктуре сможет зайти злоумышленник, — не раз в год, а постоянно. Счёт юрлицу и документы для тендера. Есть вариант Mobile для внутреннего тестирования с ноутбука. Лицензия считается по числу тестируемых активов — от 100 до неограниченного объёма.
PT Dephaze
1

Соберите лицензию

Выберите вариант поставки и объём тестирования — рассчитаем и выставим счёт на юридическое лицо.

1.1Вариант поставки

Стационарный ставят на сервер и регулярно проверяют одну сеть — лицензия закреплена за ней. Mobile работает с ноутбука и переносится между инфраструктурами, но до 500 активов: его берут для изолированных сегментов и удалённых площадок.
PT Dephaze
Сервер управления в вашей сети и сколько угодно атакующих узлов — для регулярных пентестов на любом объёме, от 100 активов до безлимита.
PT Dephaze Mobile
Сервер и атакующий узел на одном ноутбуке, который покупается отдельно: до 500 активов, лицензию можно увозить в другую сеть.

1.2Объём тестирования

Берут по числу IP-адресов сети, где пойдут пентесты: учитываются активные узлы, найденные при пентесте; повторные атаки и исключения лицензию не тратят. У стационарного варианта учтённые адреса закреплены за сетью, Mobile можно перенести в другую.
Стационарный и Mobile
До 100 активов
101–249 активов
250–499 активов
У стационарного варианта эта полоса — 250–499 активов, у Mobile — 250–500.
Только стационарный
500–999 активов
1000–1999 активов
2000–4999 активов
5000–9999 активов
10 000–19 999 активов
20 000–49 999 активов
50 000–100 000 активов
Более 100 000 активов
Загружаем прайс…
Не удалось загрузить прайс.

Все артикулы и цены →

Анкета для расчёта и пилота

Несколько вопросов о задаче и инфраструктуре — подготовим КП или организуем пилот вместе с Positive Technologies.

По ответам подготовим коммерческое предложение: соберём состав лицензий и согласуем цену с Positive Technologies. Можно отвечать приблизительно — главное отмечено звёздочкой, остальное уточним. В конце — e-mail и ИНН организации (производитель считает цену под заказчика), телефон по желанию.

Задача и масштаб

    Ответы сохраняются в этом браузере.

    По ссылке анкета откроется с вашими ответами на любом устройстве — сохраните её себе или отправьте коллеге, который знает остальное.

    О PT Dephaze

    Что это и для каких задач применяется

    PT Dephaze делает то же, что и пентестер, только постоянно: сканирует инфраструктуру, ищет пути продвижения и показывает, как далеко в вашей сети сможет зайти злоумышленник.

    Агенты на узлы ставить не нужно. Перед запуском выбирают атакующие узлы в нужном сетевом сегменте, задают диапазоны адресов, исключения и целевые системы — те, компрометация которых ведёт к недопустимым событиям.

    Продукт рассчитан на работу в боевой инфраструктуре: любое потенциально опасное действие требует подтверждения оператора, а узлы, которые трогать нельзя, исключаются заранее.

    По результатам система не просто выдаёт отчёт, а объясняет, что чинить в первую очередь, какие компенсирующие меры внедрить и как отследить подобную активность средствами защиты.

    Что делает PT Dephaze

    Находит векторы атак
    Показывает маршруты, которыми злоумышленник воспользуется в первую очередь, и определяет, до каких систем он сможет добраться.
    Проверяет средства защиты в деле
    Показывает, действительно ли настроенные СЗИ обнаруживают и останавливают реальные атаки, а не только числятся во внедрённых.
    Согласовывает опасные действия
    Все действия, потенциально несущие угрозу, требуют подтверждения оператора. Можно заранее указать узлы, которые тестировать нельзя.
    Работает по целевым системам
    Область тестирования задаётся не только ключевыми узлами, но и целевыми системами, компрометация которых ведёт к недопустимым событиям.
    Пополняется новыми техниками
    Атакующий инструментарий регулярно пополняется приёмами, популярными у хакерских группировок, — по матрице MITRE ATT&CK.
    Объясняет результаты
    Даёт базовые рекомендации по устранению уязвимостей и ошибок конфигурации, по компенсирующим мерам и по мониторингу нелегитимной активности.
    Помогает расставить приоритеты
    Подсказывает, какие недостатки безопасности исправлять первыми, и выявляет критически значимые риски.
    Обходится без агентов
    Для работы не нужно разворачивать программные модули на проверяемых узлах — достаточно атакующих узлов в нужном сегменте сети.

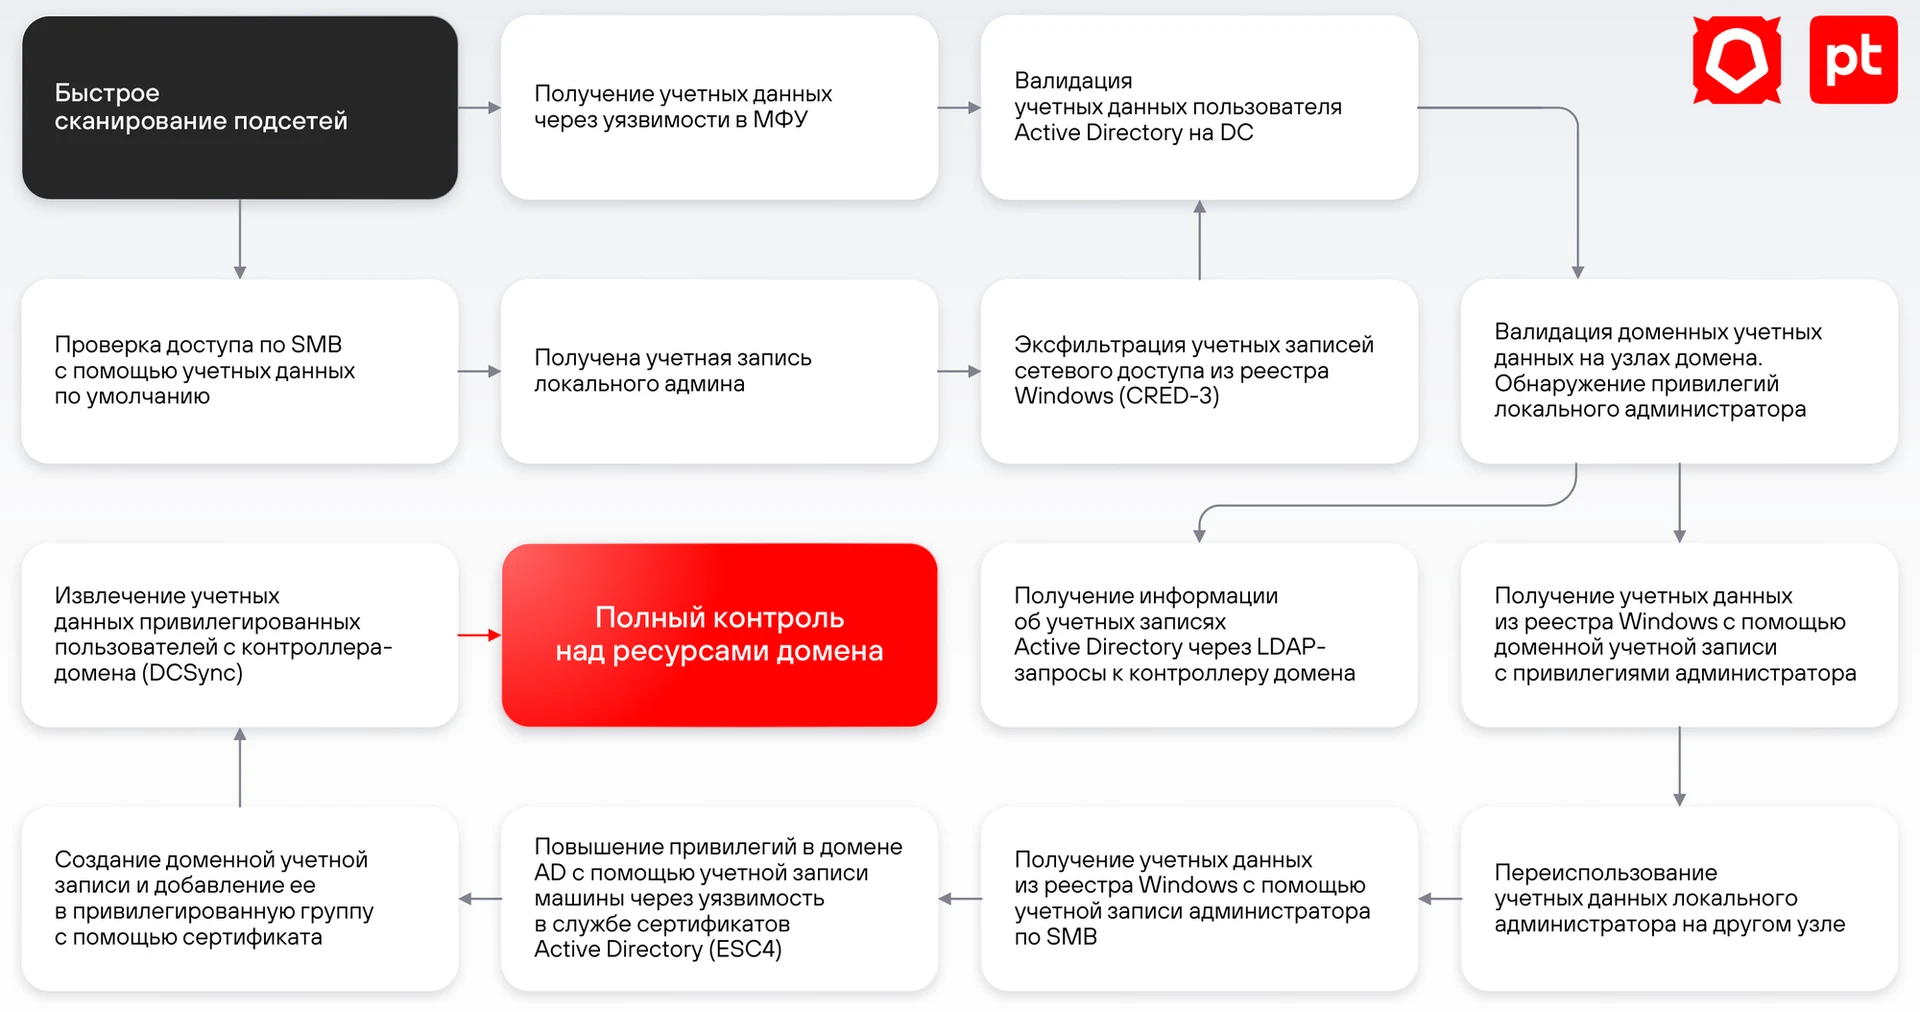
    Как PT Dephaze проходит по сети

    Находит путь к критичной системе и помогает проверить, закрыли ли его.

    До исправления

    Первый запуск: ищем путь к целевой системе.

    1. Атакующий узел старт в сети пользователей

      Виртуальная машина в сегменте, откуда по модели нарушителя может начаться атака. На проверяемые узлы агенты не ставятся.

    2. Рабочее место найдена уязвимость

      Система сканирует сеть, находит доступные сервисы и уязвимость, через которую можно закрепиться.

    3. Сетевая папка пароль в файле настроек

      Встроенная языковая модель ищет логины и пароли в файлах настроек сетевых папок и проверяет, к каким сервисам они подходят. Данные не уходят в интернет.

    4. Сервер ждёт подтверждения оператора оператор подтвердил повышение привилегий

      Перед действием, которое может навредить инфраструктуре, PT Dephaze ждёт подтверждения пользователя. В примере оператор подтвердил, дальше — повышение привилегий.

    5. Целевая система цель достигнута

      Система, взлом которой ведёт к недопустимому событию. Отчёт показывает цепочку и рекомендации, что исправить.

    Цель достигнута. В отчёте — цепочка шагов и что закрыть первым. Итог — в конце сценария

    После исправления

    Повторный запуск после того, как пароль убрали из папки.

    1. Атакующий узел старт в сети пользователей

      Тот же стартовый сегмент и та же область тестирования, что в первом запуске.

    2. Рабочее место найдена уязвимость

      Уязвимость ещё не закрыта, но для следующего шага нужен пароль из сетевой папки.

    3. Сетевая папка пароль удалён — путь закрыт

      После первого отчёта пароль убрали из файла настроек. Учётных данных нет, цепочка обрывается.

    4. Сервер не достигнут
    5. Целевая система не достигнута
    В повторной проверке этот путь не воспроизведён. Итог — в конце сценария

    Схема упрощена: условный пример одной цепочки атаки.

    Характеристики

    Как работает
    Агенты на узлах Не требуются
    Атакующие узлы Размещаются в сетевом сегменте согласно модели нарушителя
    Параметры запуска Диапазоны IP-адресов, исключения, область и цели тестирования
    Опасные действия Выполняются только после подтверждения оператора
    Матрица техник MITRE ATT&CK
    Результат Отчёт с рекомендациями по устранению, компенсирующим мерам и мониторингу
    Лицензирование
    Единица лицензирования Тестируемый актив
    Полосы объёма От 100 активов до неограниченного количества (более 100 000)
    PT Dephaze Mobile Внутреннее тестирование с ноутбука, полосы до 500 активов
    Срок обновлений 12 месяцев

    Что входит

    Дистрибутив и лицензионный ключ
    Передаём после оплаты вместе с документами на юридическое лицо.
    Обновления 12 месяцев
    Пополнение атакующего инструментария и обновления продукта в течение срока лицензии.
    Отчёты с рекомендациями
    Наглядный отчёт по итогам тестирования с интерпретацией результатов.
    Документация вендора
    Материалы по развёртыванию и настройке параметров тестирования.

    Как выбрать лицензию

    Считают активы, которые войдут в область тестирования. Вариант поставки выбирают по тому, как вы работаете: постоянно в своей сети или выездом.

    PT Dephaze Стационарный вариант для регулярного тестирования своей инфраструктуры: разворачивается в сети компании и запускается по расписанию или после изменений.
    PT Dephaze Mobile Внутреннее тестирование с ноутбука. Подходит для изолированных сегментов и удалённых площадок: лицензию можно переносить между инфраструктурами. Рассчитан на объём до 500 активов.
    До 500 активов Одна площадка или отдельный сегмент сети. С этого объёма обычно начинают, проверяя самый чувствительный участок.
    От 1000 до 5000 активов Основная сеть предприятия. Пора переходить сюда, когда тестировать нужно не один сегмент, а инфраструктуру целиком.
    От 10 000 активов Крупная распределённая сеть: несколько площадок, филиалы, разные модели нарушителя.
    Более 100 000 активов Отдельная лицензия без ограничения по количеству активов.

    Как лицензируется

    По числу тестируемых активов Лицензия оформляется на полосу количества активов, попадающих в область тестирования.
    Два варианта поставки Стационарный PT Dephaze и мобильный PT Dephaze Mobile для тестирования с ноутбука.
    Срок обновлений Обновления действуют 12 месяцев с момента поставки.
    Неограниченная лицензия Для инфраструктур более 100 000 активов предусмотрена отдельная лицензия без верхней границы.

    НДС и документы

    НДС не облагается Передача прав на программы из реестра российского ПО освобождена от НДС по статье 149 Налогового кодекса.
    Налог на прибыль: расходы × 2 Расходы на лицензии программ из реестра российского ПО можно учесть в налоге на прибыль с коэффициентом 2 (подп. 26 п. 1 ст. 264 НК РФ). Условие — лицензия покупается для своей работы и договор не даёт права передавать её другим. Подробнее — в статье о коэффициенте 2. Как отразить это в учёте, подскажет ваш бухгалтер.
    Документы Счёт, договор и закрывающие документы оформляем на юридическое лицо.
    Обоснование закупки По запросу приложим выписку из реестра российского ПО и сведения о сертификатах соответствия.

    Для госзакупок

    Коды и реестровые данные для документации по 44-ФЗ и 223-ФЗ
    Код ОКПД2
    Услуги по предоставлению лицензий на право использовать компьютерное программное обеспечение (типовой код для закупки лицензий)
    58.29.50.000
    Реестр российского ПО
    PT Dephaze
    Запись № 26215
    Национальный режим Российское ПО из реестра Минцифры — запрет на иностранное ПО (ПП № 1875) не применяется
    Готовим КП для обоснования НМЦК
    Спецификация по вашему ТЗ, документы с печатью — в течение одного рабочего дня.

    Другие версии

    XSpider
    Сканер уязвимостей Positive Technologies: находит узлы сети, определяет их сервисы, проверяет на уязвимости и подсказывает, что исправить. Счёт юрлицу и документы для тендера. Работает удалённо, агенты на проверяемых машинах не нужны. Лицензия — по числу хостов, от 4 до 10 240; сертификат Минобороны России № 2910 действует до 24.05.2028, реестр российского ПО, НДС не облагается. Заказы на новые лицензии, продления и расширения — до 31.12.2026; для новых проектов рассмотрите XSpider PRO.
    от 22 358,70 ₽
    →
    XSpider PRO
    Сканер уязвимостей Positive Technologies для инфраструктуры до 500 узлов. Счёт юрлицу и документы для тендера. Проверяет сеть в двух режимах — снаружи без учётных данных и изнутри с учётной записью, сканирует веб-приложения и Docker-контейнеры, ставится на отечественные ОС. Лицензия — по числу IP-адресов, от 4 до 500 (по запросу — Pentest от 200 адресов, Pentest + Audit от 64 и Industrial); три набора проверок, НДС не облагается.
    от 26 365,50 ₽
    →
    MaxPatrol 8
    Система контроля защищённости и соответствия стандартам: в одном продукте тестирование на проникновение, системные проверки с учётной записью и контроль соответствия требованиям. Счёт юрлицу и документы для тендера. Подходит службам ИБ, которым нужен и аудит конфигураций, и проверка периметра. Лицензия считается по режиму проверок и компонентам системы. Продажи, продления и расширения завершаются 31.12.2026; для новых проектов рассмотрите MaxPatrol VM.
    по запросу
    →
    MaxPatrol VM
    Управление уязвимостями: система находит узлы сети, ведёт актуальную карту активов, показывает, какие уязвимости опасны именно для вашей инфраструктуры, и контролирует, что их действительно устранили. Счёт юрлицу и документы для тендера. Лицензия считается по числу активов — от 100 до 100 000; для одной площадки до 1 000 активов есть пакет All-in-One, где серверная лицензия и выявление уязвимостей уже входят.
    по запросу
    →

    Другие продукты «Positive Technologies»

    XSpider
    Сканер уязвимостей Positive Technologies: находит узлы сети, определяет их сервисы, проверяет на уязвимости и подсказывает, что исправить. Счёт юрлицу и документы для тендера. Работает удалённо, агенты на проверяемых машинах не нужны. Лицензия — по числу хостов, от 4 до 10 240; сертификат Минобороны России № 2910 действует до 24.05.2028, реестр российского ПО, НДС не облагается. Заказы на новые лицензии, продления и расширения — до 31.12.2026; для новых проектов рассмотрите XSpider PRO.
    от 22 358,70 ₽
    MaxPatrol SIEM
    SIEM-система МаксПатрол от Positive Technologies собирает события безопасности с рабочих станций, серверов, сетевого оборудования и средств защиты и показывает, что из этого потока действительно является атакой. Счёт юрлицу и документы для тендера. Экспертные правила PT ESC дополняются машинным обучением модуля MaxPatrol BAD — он входит в редакции Pro и Enterprise. Лицензия считается по числу активов — от 1 000 до 100 000.
    по запросу
    MaxPatrol VM
    Управление уязвимостями: система находит узлы сети, ведёт актуальную карту активов, показывает, какие уязвимости опасны именно для вашей инфраструктуры, и контролирует, что их действительно устранили. Счёт юрлицу и документы для тендера. Лицензия считается по числу активов — от 100 до 100 000; для одной площадки до 1 000 активов есть пакет All-in-One, где серверная лицензия и выявление уязвимостей уже входят.
    по запросу
    PT NGFW
    Межсетевой экран нового поколения российской разработки: различает не порты и адреса, а конкретные приложения и действия пользователей — более 4 500 приложений, включая «1С», «Госуслуги», «Яндекс», VK и «Битрикс». Счёт юрлицу и документы для тендера. В линейке одиннадцать моделей шлюзов, лицензия оформляется на модель — базовая или комплект All-in-One.
    по запросу
    PT EASM
    Контроль внешнего периметра глазами атакующего: сервис сам находит всё, что доступно из интернета, — домены и поддомены, адреса, порты, сервисы, облачные ресурсы, забытые лендинги и тестовые стенды. Счёт юрлицу и документы для тендера. Показывает, какие уязвимости злоумышленник использует в первую очередь. Объём подписки считается под периметр компании.
    по запросу
    XSpider PRO
    Сканер уязвимостей Positive Technologies для инфраструктуры до 500 узлов. Счёт юрлицу и документы для тендера. Проверяет сеть в двух режимах — снаружи без учётных данных и изнутри с учётной записью, сканирует веб-приложения и Docker-контейнеры, ставится на отечественные ОС. Лицензия — по числу IP-адресов, от 4 до 500 (по запросу — Pentest от 200 адресов, Pentest + Audit от 64 и Industrial); три набора проверок, НДС не облагается.
    от 26 365,50 ₽
    MaxPatrol EPP
    MaxPatrol EPP — российский корпоративный антивирус Positive Technologies для рабочих станций, серверов и виртуальных машин на Windows, Astra Linux, «РЕД ОС» и других Linux. Находит и блокирует вирусы, трояны, шифровальщики и программы удалённого доступа, управляется из единой веб-консоли. Подходит как антивирус для организации любого размера и как второй антивирус по требованиям регуляторов. Сертифицированный ФСТЭК России антивирус (сертификат № 4980), в реестре российского ПО № 34660; вместе с MaxPatrol EDR входит в MaxPatrol Endpoint Security.
    от 2 000 ₽
    MaxPatrol 8
    Система контроля защищённости и соответствия стандартам: в одном продукте тестирование на проникновение, системные проверки с учётной записью и контроль соответствия требованиям. Счёт юрлицу и документы для тендера. Подходит службам ИБ, которым нужен и аудит конфигураций, и проверка периметра. Лицензия считается по режиму проверок и компонентам системы. Продажи, продления и расширения завершаются 31.12.2026; для новых проектов рассмотрите MaxPatrol VM.
    по запросу

    Частые вопросы

    Цена зависит от варианта поставки и числа тестируемых активов. Выберите конфигурацию в конфигураторе и оставьте заявку — подготовим спецификацию и счёт на юридическое лицо.

    Продукт рассчитан именно на это. Все действия, потенциально несущие угрозу, требуют подтверждения оператора, а узлы, которые трогать нельзя, исключаются из области тестирования заранее.

    Нет. Достаточно выбрать атакующие узлы и разместить их в сетевом сегменте согласно модели нарушителя — программные модули на проверяемых узлах не разворачиваются.

    Он делает проверку регулярной и готовит инфраструктуру к ручному пентесту: находит очевидные векторы, проверяет настройки средств защиты и снимает типовые находки, чтобы у внешней команды осталась действительно сложная работа.

    Mobile предназначен для внутреннего тестирования на проникновение с ноутбука — его берут для изолированных сегментов и удалённых площадок, лицензию можно переносить между инфраструктурами. Полосы лицензий у мобильной версии ограничены объёмом до 500 активов.

    Регулярно: вендор добавляет инструментарий, популярный у хакерских группировок, чтобы проверять устойчивость защиты к техникам из матрицы MITRE ATT&CK.

    Запустим регулярную проверку защищённости
    Расскажите про сеть и модель нарушителя — подберём объём лицензии и выставим счёт.
    Запросить КП и счёт
    Спецификация под ваш тендер, документы с печатью.
    КП счёт формуляр
    Написать в мессенджер
    Подбор SKU за пару сообщений.
    M
    Позвонить или написать
    Пн–Пт · 9:00–18:00 МСК
    +7 (495) 008-93-65 sale@migsoft.ru