Содержание
DLP (Data Loss Prevention) — класс систем, которые предотвращают утечку конфиденциальных данных: агент на рабочем месте контролирует, что сотрудник копирует на флешку, отправляет почтой или в мессенджере, выгружает в облако или печатает, и блокирует запрещённые операции по политикам. Покупают DLP по двум причинам: защита коммерческой тайны и клиентских баз — и требования регуляторов к защите персональных данных.
Если нужен короткий ответ «что брать»: небольшой компании, которой важен контроль устройств и каналов, — модульная Кибер Протего от 3 623 ₽ за базовую лицензию Device Control на конечную точку; компании, которой вместе с контролем каналов нужен анализ поведения сотрудников, — Стахановец от 3 700 ₽ за лицензию в год; службе безопасности, которой нужно расследовать инциденты и восстанавливать ход событий, — Staffcop Enterprise, его стоимость рассчитываем по запросу. Дальше — как принять это решение осознанно.
DLP или мониторинг сотрудников: это разные задачи
Под «системой контроля» на рынке продаются два класса продуктов, и путать их дорого.
Классическая DLP отвечает на вопрос «какие данные уходят из компании и как это запретить». Её предмет — каналы: USB-устройства, почта, веб, мессенджеры, печать, буфер обмена. Ядро — политики и блокировки: бухгалтерская база на флешку не копируется, точка.
Мониторинг сотрудников (UAM — user activity monitoring) отвечает на вопрос «чем занимается сотрудник на рабочем месте»: учёт рабочего времени, активность в приложениях, скриншоты, отчёты для руководителя. Блокировать он ничего не обязан — его продукт — картина происходящего.
На практике границы размыты: зрелые продукты сочетают оба слоя, но центр тяжести у каждого свой. Кибер Протего — DLP с модулем UAM; Стахановец — прежде всего мониторинг и аналитика поведения с DLP-функциями; Staffcop Enterprise производитель называет системой расследования инцидентов внутренней безопасности — перехват каналов и запись действий в нём соседствуют с учётом рабочего времени.
Что умеет современная DLP: четыре слоя защиты
На примере Кибер Протего — российской DLP, выросшей из DeviceLock, — вендор описывает четыре группы функций, и по ним удобно сверять любой продукт класса:
- Контроль устройств и портов — централизованные права на USB-накопители, принтеры, порты и интерфейсы для каждого пользователя. Если нужен только этот слой, выбор программы разобран в статье «Контроль USB и флешек в организации».
- Контроль сетевых каналов — почта, веб, мессенджеры, облачные хранилища: что разрешено, что протоколируется, что блокируется.
- Контентный анализ — система сама решает, можно ли передать файл, по его содержимому: договор с персональными данными не уйдёт ни по одному каналу, при этом сами каналы не закрыты.
- Мониторинг и аудит — активность пользователей для расследования инцидентов и поиск конфиденциальных данных там, где их быть не должно, ещё до попытки утечки.
Управление всеми агентами — Windows, Linux и macOS — идёт из одной консоли, тревожные события уходят в SIEM.
У Стахановца акцент иной: актуальная версия 11 добавила ИИ-функции — краткие пересказы разговоров и переписки, классификацию файлов, распознавание текста в изображениях, защиту от фотографирования экрана и от программ-скриншотеров, маркировку изображений при копировании, карантин файлов и граф связей сотрудников. Максимальное издание «ПРО» включает все аналитические и защитные модули; «Полный контроль» — DLP-комплекс с распознаванием лиц, идентификацией USB и уведомлениями об инцидентах.
Что смотреть при выборе
- Каналы. Составьте список реальных каналов утечки у вас: у офиса с ноутбуками это облака и мессенджеры, у производства — флешки и печать. Продукт должен закрывать ваши каналы, а не максимальный список из буклета.
- Операционные системы. Если в парке есть Linux (в том числе Astra Linux) или macOS — проверьте агентов: у Кибер Протего компоненты Device Control и UAM существуют в вариантах для Linux и Mac, это редкость на рынке.
- Терминальные серверы. Для Кибер Протего каждый сеанс удалённого рабочего стола считается отдельной контролируемой точкой, а для такого контура есть пакеты TS. У «Стахановца» действует обычный учёт конкурентных лицензий, при котором отключённая терминальная сессия тоже расходует лицензию. У Staffcop терминальный сервер считается рабочей станцией, а агент для Linux терминальные серверы не поддерживает.
- Режим внедрения. На пилоте сначала проверьте сбор событий и политики без блокировок. Срок наблюдения и переход к запретам определяйте по своим сценариям и числу ложных срабатываний. Назначьте ответственного за разбор событий и исключений.
- Регуляторика. Для операторов персональных данных DLP — практический инструмент выполнения требований по защите ПДн; напомним, что оператор обязан подать уведомление в Роскомнадзор, а субъектам КИИ стоит сверить выбор с требованиями 187-ФЗ.
Три российских продукта под разные задачи
Кибер Протего («Киберпротект») — модульная DLP: базовый Device Control обязателен, а Web Control, Content Control, UAM и Discovery подбираются как дополнительные компоненты для нужных каналов. Количество лицензий Web Control, Content Control и UAM должно совпадать с числом базовых лицензий. Для старта есть готовые пакеты TS Essential и TS Advanced. Контентный анализ (Content Control) отличает её от простых блокировщиков устройств: политика срабатывает не на «любой файл на флешку», а на документ с признаками конфиденциального содержимого.
Стахановец — платформа контроля персонала: учёт рабочего времени, анализ активности и коммуникаций, выявление аномалий поведения, плюс DLP-функции контроля каналов. Редакция «Полный контроль» объединяет мониторинг и DLP; ПРО добавляет расширенную аналитику, поиск по файлам и антифото.
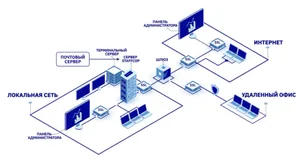
Staffcop Enterprise («Атом Безопасность», группа Контур) — система расследования инцидентов: перехватывает почту, мессенджеры, файлы и печать, записывает экран, ведёт учёт рабочего времени и блокирует действия с файлами по правилам и содержимому. Сервер ставится в сети заказчика — на Ubuntu Server или Astra Linux Special Edition, агенты есть для Windows, Linux и macOS, но набор функций на разных ОС различается — таблица по ОС есть на карточке Staffcop Enterprise. Лицензия считается по пользователям — берут большее из числа активных рабочих станций и учётных записей, минимум 20. Сертификат ФСТЭК № 4234 по госреестру истёк 15.04.2025: для аттестуемой системы это учитывают при выборе.
Пилот DLP: как проверить решение до покупки
Пилот должен ответить на конкретные вопросы службы ИБ и бизнеса: видны ли нужные каналы, можно ли разобрать подозрительное событие, сколько ложных тревог создают политики и не мешает ли агент работе. Условия тестирования и критерии успеха согласуйте до установки.
Как идёт пилот DLP — и где он даёт ложный результат
Сначала сбор событий без блокировок, потом исключения и только затем запреты.
Ключ меньше пика
«Стахановец»: тестовый ключ взяли, не оценив пик одновременных подключений.
-
Сценарии данные и каналы выбраны
Например, отправка клиентской базы по почте, копирование на USB-накопитель или загрузка в облако.
-
Тестовая группа подключений больше, чем в ключе
Для «Стахановца» расход лицензий определяет пик одновременных уникальных подключений — его оценивают до запуска.
-
Отчёты часть клиентов не видна
Если подключений больше, чем позволяет тестовый ключ, события от части клиентов не попадут в отчёты.
По шагам
Условия и критерии успеха согласовали до установки.
-
Сценарии что в журнал, что блокировать
Для каждого сценария записывают, что должно попасть в журнал и что нужно блокировать после настройки.
-
Тестовая группа и роли разные ОС, роли назначены
В группу — рабочие места с разными ОС, приложениями и способами подключения, терминальные сессии проверяют отдельно. Решают, кто разбирает срабатывания и утверждает исключения.
-
Сбор событий без блокировок
Сценарии проверяют на тестовых данных, а не на реальной утечке: виден ли канал, хватает ли сведений для расследования, сколько действий помечено ошибочно.
-
Исключения ложные тревоги разобраны
Сначала настраивают исключения и только после этого испытывают запреты.
-
Запреты там, где они нужны
Отдельно проверяют, как агент влияет на рабочие приложения и нагрузку на сервер.
-
Протокол пилота решение по каждому сценарию
Итог — протокол с примерами событий и решением по каждому сценарию, а не только число найденных инцидентов.
Схема упрощена: условный пилот на «Стахановце».
До запуска
- Определите сценарии. Перечислите данные и каналы, которые важны именно вам: например, отправка клиентской базы по почте, копирование на USB-накопитель или загрузка в облако. Для каждого сценария запишите, что должно попасть в журнал и что нужно блокировать после настройки.
- Выберите тестовую группу. Включите рабочие места с разными ОС, приложениями и способами подключения, которые есть в вашей инфраструктуре. Если нужны терминальные сессии, проверяйте их отдельно. Для «Стахановца» заранее оцените пик одновременных уникальных подключений: по правилам лицензирования производителя именно он определяет расход лицензий. Если подключений больше, чем позволяет тестовый ключ, события от части клиентов не попадут в отчёты — проверка покрытия даст ложный результат.
- Согласуйте роли и доступ. Решите, кто устанавливает агентов, кто видит события и отчёты, кто разбирает срабатывания и кто утверждает исключения. Порядок уведомления сотрудников и обращения с собранными данными согласуйте со своим юристом до начала теста.
Во время пилота
Начните со сбора событий без блокировок. Проверьте выбранные сценарии на тестовых данных, а не на реальной утечке: виден ли канал, достаточно ли сведений для расследования, сколько действий система помечает ошибочно. Затем настройте исключения и только после этого испытайте запреты там, где они нужны. Отдельно проверьте влияние агента на рабочие приложения и нагрузку на сервер.
Как подвести итог
| Проверка | Что записать в результат пилота |
|---|---|
| Покрытие | Какие нужные каналы и типы рабочих мест реально проверены; где остались пробелы. |
| Качество политик | Примеры верных срабатываний, ложных тревог и утверждённых исключений. |
| Работа пользователей | Как агент и запреты повлияли на обычные операции сотрудников. |
| Эксплуатация | Кто ежедневно разбирает события, сколько времени занимает проверка и куда уходит эскалация. |
| Закупка | Какая редакция, компоненты и число лицензий нужны для полного контура. Для Кибер Протего — базовый Device Control и необходимые дополнительные компоненты в нужном количестве. |
Итог пилота — протокол с примерами событий и решением по каждому сценарию, а не только число найденных инцидентов. В опубликованном кейсе «Стахановца» заказчик совместно с производителем настраивал политики и права доступа к отчётам; такой результат полезнее универсального обещания найти заданное число нарушений.
Для «Стахановца» производитель предусматривает пилотный проект — запрос оформим через нас. Согласуйте число тестовых машин, срок и состав проверяемых функций до установки: конкретные условия зависят от проекта.
Длительность пилота и критерии успеха зависят от инфраструктуры и задач компании. Проверяйте на своей тестовой группе, а сроки и объём работ согласовывайте для конкретного проекта.
Сколько это стоит
Модель лицензирования зависит от продукта: Кибер Протего считают по числу контролируемых конечных точек и выбранным компонентам, «Стахановец» — по числу одновременных уникальных подключений, Staffcop Enterprise — по числу пользователей с учётом типа лицензии, срока и уровня поддержки. Российское ПО из реестра НДС не облагается — как это устроено, мы разбирали в статье про НДС на программное обеспечение. Порядок цен: базовый Device Control Кибер Протего — 3 623 ₽ за конечную точку, дополнительные компоненты рассчитываются отдельно; пакет TS Essential — 10 261 ₽; годовая лицензия Стахановца — 3 700 ₽, бессрочная — 12 499 ₽; Staffcop Enterprise рассчитываем по запросу.
Итоговая смета зависит от числа контролируемых точек или одновременных подключений и набора компонентов — присылайте параметры парка, посчитаем конфигурацию и подготовим спецификацию для согласования.
Частые вопросы
Чем DLP отличается от антивируса и межсетевого экрана? +
Антивирус защищает от внешних угроз — вредоносного кода. DLP защищает от внутренних: контролирует, какие данные сотрудники выносят за периметр — намеренно или по ошибке. Это взаимодополняющие классы защиты, а не замена друг друга.
Законно ли следить за сотрудниками через DLP? +
Да, при правильном оформлении: контроль касается рабочих средств и рабочего времени, а сотрудники уведомляются о нём под подпись — обычно через ЛНА и трудовые договоры. Эту часть стоит проработать с юристом до внедрения.
Сколько стоит DLP на компанию в 50 человек? +
Зависит от продукта и набора компонентов: у Кибер Протего считают контролируемые конечные точки, у «Стахановца» — пик одновременных уникальных подключений. Пришлите состав инфраструктуры и список каналов, которые нужно закрыть, — посчитаем спецификацию.
Нужна ли DLP сертификация ФСТЭК? +
Для коммерческой компании — необязательна. Сертифицированные СЗИ требуются в госсекторе и на объектах КИИ по требованиям регуляторов — в этом случае состав решения подбирается под класс защищаемой системы.
С чего начать внедрение? +
С перечня конфиденциальных данных и каналов, которые нужно контролировать. На пилотной группе проверьте сбор событий без блокировок, затем настройте политики и исключения и испытайте запреты на выбранных сценариях. Итог — протокол покрытия, ложных срабатываний и влияния на работу сотрудников.


