Содержание
Межсетевой экран и антивирус защищают вход в сеть и отдельные компьютеры. Но когда злоумышленник уже внутри — через фишинговое письмо, учётную запись подрядчика или уязвимый сервис, — он ходит по сети легитимными средствами, и периметр этого не видит. Анализ сетевого трафика внутри инфраструктуры закрывает этот пробел: системы класса NTA/NDR разбирают трафик между узлами и сегментами и находят разведку, перемещение атакующего и связь с командными серверами. Ниже — что такие системы делают, что по этой части требует ФСТЭК и как выбрать между PT NAD и «Гарда NDR», которые продаются у нас.
Зачем анализировать трафик внутри сети
Периметровые средства смотрят на трафик «снаружи внутрь». Внутренний трафик — обращения рабочих станций к серверам, контроллеру домена, базам данных, соседним сегментам — остаётся без присмотра. Именно там проходит основная часть атаки после проникновения.
Системы анализа сетевого трафика получают копию трафика с портов коммутаторов (SPAN) или ответвителей (TAP) и разбирают протоколы до уровня приложений. Дополнительно они принимают телеметрию NetFlow и IPFIX — это записи о потоках без содержимого пакетов: по ним видно, кто с кем и сколько обменивался, и строится поведенческий анализ. Системы видят и то, на что нельзя поставить агент: принтеры, IoT-устройства, промышленные контроллеры.
Содержимое зашифрованного трафика без расшифровки недоступно: его анализируют по метаданным соединений и поведению. Какая доля трафика у вас шифруется и что система находит в нём — стоит проверить на пилоте.
Как атака выглядит в сетевом трафике
По сети можно заметить почти каждый этап развития атаки:
- разведку — сканирование узлов и портов, перебор учётных записей;
- перемещение между узлами — подключения по RDP, SMB, удалённое выполнение команд с одного сервера на другой;
- атаки на Active Directory и Kerberos — попытки получить права администратора домена;
- связь с командным сервером — регулярные «маячки», туннели в DNS, HTTP или ICMP;
- обход периметра и теневую ИТ — неучтённые сервисы и каналы наружу.
Сигнатуры ловят известное, а для остального системы используют поведенческие модели и машинное обучение: строят «норму» сети и сообщают об отклонениях. Записанный трафик и метаданные сессий позволяют вернуться назад и восстановить ход атаки — это и есть ретроспективный анализ.
NTA — анализ трафика и обнаружение. NDR — то же плюс реагирование: блокировка через межсетевой экран или NAC, передача инцидента в SIEM и SOAR. PT NAD производитель называет системой класса NTA/NDR, «Гарду» — NDR.
Чем NTA/NDR отличается от СОВ, NGFW, SIEM и EDR
| Средство | Откуда берёт данные | Что делает лучше всего |
|---|---|---|
| NGFW и СОВ на периметре | трафик на границе сети | фильтрует и блокирует входящее и исходящее |
| NTA/NDR | копия трафика внутри сети и телеметрия | находит активность атакующего между узлами и сегментами |
| EDR | агент на рабочей станции или сервере | видит процессы и действия на самом устройстве |
| SIEM | журналы событий всех систем | собирает события, коррелирует и ведёт инциденты |
Эти классы не заменяют друг друга, а складываются: NDR видит сеть там, где нет агента EDR, и отдаёт инциденты в SIEM. Подробнее — в статьях о выборе межсетевого экрана, об EDR и о российских SIEM-системах.
Что требует ФСТЭК: меры СОВ.1 и СОВ.2
В методическом документе ФСТЭК «Состав и содержание мероприятий и мер по защите информации, содержащейся в информационных системах» (утверждён 12 апреля 2026 года) обнаружению вторжений посвящены две меры.
СОВ.2 «Обнаружение и предотвращение вторжений в сегментах» обязательна для классов К3, К2 и К1. Цель — обнаружение атак со стороны внешних и внутренних нарушителей; дословно: «должен обеспечиваться анализ сетевого трафика между сегментами на наличие вторжений (компьютерных атак)». Сегменты — это и внутренняя сеть, и функциональные сети, и группы устройств разных типов.
СОВ.1 «Обнаружение и предотвращение вторжений на периметре» тоже обязательна для всех трёх классов. Среди её усилений — хранение фрагментов трафика, ретроспективный анализ, выявление аномалий, отправка объектов в «песочницу», репутационная база угроз, пассивные ответвители. Но для К2 и К1 обязательно только усиление 1 — разработка собственных решающих правил под систему; остальные усиления — по выбору.
ФСТЭК не требует купить именно NDR. Меры СОВ реализуются «системами обнаружения вторжений уровня сети, и (или) многофункциональными межсетевыми экранами уровня сети, и (или) иными средствами защиты информации». PT NAD и «Гарда NDR» сертифицированы как системы обнаружения вторжений уровня сети 4 класса и могут применяться для реализации этих мер — при правильном размещении сенсоров, настройке и описанном порядке эксплуатации.
Для значимых объектов КИИ и подключения к ГосСОПКА действуют свои требования — разобраны в статье о подключении к ГосСОПКА.
PT NAD и «Гарда NDR»: чем отличаются
Оба продукта — российские системы анализа трафика с сертификатом ФСТЭК по одному профилю защиты. Различаются лицензированием, составом редакций и формой поставки.
| PT NAD | «Гарда NDR» | |
|---|---|---|
| Производитель | Positive Technologies | «Гарда Технологии» |
| Сертификат ФСТЭК | № 4042 до 30.11.2028, сертифицирована версия 12.2.1429 | № 4613 до 31.10.2027, сертифицирована версия 4.0-4 |
| Реестр российского ПО | № 4710 | № 3521 |
| Что лицензируется | скорость анализируемого трафика, полосы от 1 до 100 Гбит/с, обновления 12 месяцев | тип и объём трафика; постоянная лицензия или подписка с техподдержкой |
| Расширения | отдельные лицензии на реагирование на конечных устройствах и через PT NGFW | Гарда NDR Extended — ловушки Deception и потоки Threat Intelligence; Гарда NPM — мониторинг производительности сети |
| Форма поставки | сенсоры до 1, 5 или 10 Гбит/с, серверные и кластерные компоненты | виртуальная машина до 10 Гбит/с или программно-аппаратный комплекс от 100 Гбит/с |
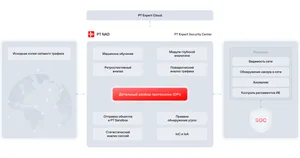
PT NAD по описанию производителя находит разведку, перемещение злоумышленника, атаки на Active Directory и Kerberos и связь с командными центрами, разбирает более 100 протоколов и 9 видов туннелирования, использует самообучающиеся ML-модули, индикаторы компрометации и экспертные правила. Реагирование на конечных устройствах и через PT NGFW лицензируется отдельно.
Товар Гарда NDR по запросу Смотреть →«Гарда NDR» (прежнее название — «Гарда Монитор») анализирует трафик и телеметрию, использует ML-модели и правила Suricata, разбирает промышленные протоколы OPC UA, S7, DNP3 и Modbus, хранит более 100 ТБ трафика для ретроспективы и реагирует через NGFW, NAC, SIEM и SOAR. Расширенная лицензия Extended добавляет ложный слой инфраструктуры — подробнее о ловушках в карточке Гарда Deception.
Как выбрать систему анализа трафика
- Точки съёма. Перечислите сегменты, которые нужно видеть: ядро сети, серверный сегмент, филиалы, промышленная сеть. От этого зависит число сенсоров.
- Скорость. Нужна пиковая скорость копии трафика в каждой точке, а не ёмкость канала. Именно её считают в лицензии.
- Глубина хранения. Сколько дней хранить сырой трафик и сколько — метаданные. Ориентир производителя «Гарды»: около 10 ТБ в сутки на 1 Гбит/с сырого трафика.
- Сертификат. Для ГИС, ИСПДн и значимых объектов КИИ берите сертифицированную версию и сверяйте её номер с формуляром — сертификат действует на конкретную версию.
- Реагирование и интеграции. С какими NGFW, SIEM и NAC система должна работать, нужен ли автоматический ответ.
- Площадка. Виртуальная машина проще на старте, программно-аппаратный комплекс нужен на высоких скоростях.
Сколько стоит и как купить
Цена обеих систем считается под проект — от скорости трафика, числа точек съёма, хранения и редакции, поэтому на сайте они «по запросу». Мы пришлём опросный лист производителя, запросим пилот и подготовим коммерческое предложение и счёт для юрлица.
Частые вопросы
Чем NTA отличается от NDR? +
NTA (Network Traffic Analysis) анализирует сетевой трафик и сообщает об атаках. NDR (Network Detection and Response) добавляет реагирование: блокировку подозрительного узла через межсетевой экран или NAC, передачу инцидента в SIEM и SOAR. PT NAD производитель относит к классу NTA/NDR, «Гарду» — к NDR: она реагирует через API на NGFW, NAC и SIEM.
Заменяет ли NDR систему SIEM или EDR? +
Нет. SIEM собирает и коррелирует журналы событий всех систем, EDR видит процессы на конкретном компьютере, NDR — сетевое взаимодействие между узлами, в том числе устройств без агента. Обычно NDR отдаёт свои инциденты в SIEM, а вместе с EDR закрывает и сеть, и конечные точки.
Обязательна ли NDR-система по требованиям ФСТЭК? +
Обязательна не система определённого класса, а меры. В методическом документе ФСТЭК от 12 апреля 2026 года меры СОВ.1 (периметр) и СОВ.2 (сегменты, в том числе внутренние нарушители) входят в базовый набор для классов К3, К2 и К1. Реализуются они системами обнаружения вторжений уровня сети, многофункциональными межсетевыми экранами или иными средствами защиты. PT NAD и «Гарда NDR» сертифицированы как системы обнаружения вторжений уровня сети 4 класса и могут применяться для реализации этих мер при правильном размещении и настройке.
Какие версии PT NAD и «Гарда NDR» сертифицированы ФСТЭК? +
У PT NAD сертификат № 4042 до 30.11.2028, сертифицирована версия 12.2.1429. У «Гарда NDR» — № 4613 до 31.10.2027, сертифицирована версия 4.0-4. Сертификат распространяется на конкретную версию: для аттестуемой системы заказывайте сертифицированный дистрибутив и сверяйте номер версии с формуляром.
Можно ли развернуть систему анализа трафика в виртуальной среде? +
У «Гарда NDR» есть виртуальная поставка для трафика до 10 Гбит/с на VMware, Proxmox, KVM, Базис и zVirt; для 100 Гбит/с и выше производитель поставляет программно-аппаратный комплекс. У PT NAD трафик принимают сенсоры с пропускной способностью до 1, 5 или 10 Гбит/с; конфигурацию подбирает производитель под проект.
Как оценить стоимость NDR? +
Стоимость зависит от скорости копии трафика в точках съёма, числа сенсоров и площадок, глубины хранения и редакции. Подготовьте схему сети с точками съёма и пиковой скоростью в каждой — по ней мы заполним опросный лист производителя и пришлём коммерческое предложение.


